
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 synacktiv/ouned
OUned परियोजना gPLink विषाक्तीकरण के माध्यम से Active Directory Organizational Units ACL शोषण को स्वचालित कर रही है
 h3x0v3rl0rd/gmsa_dumper
पायथन उपयोगिता जो Active Directory से सुलभ gMSA पासवर्ड ब्लॉब्स को पढ़ती है और सुरक्षा ऑडिट तथा रेड टीम ऑपरेशनों में उपयोग के लिए प्लेनटेक्स्ट…
 h3x0v3rl0rd/owa-password-sprayer
OWA पासवर्ड स्प्रेयर
 corelight/petitpotam
Zeek का उपयोग करके PetitPotam exploit के माध्यम से NTLM रिले हमलों का पता लगाता है, और DCERPC रिटर्न कोड का विश्लेषण करके सफल और असफल प्रयासों में…
 watchtowrlabs/watchtowr-vs-progress-sharefile-cve-2026-2699
CVE-2026-2699 Progress ShareFile प्रमाणीकरण बायपास के लिए पहचान आर्टिफैक्ट। भेद्यता की जाँच करने के लिए /ConfigService/Admin.aspx पर GET भेजता है।
 synacktiv/prox-ez
HTTP/HTTPS इंटरसेप्शन प्रॉक्सी विंडोज़ प्रमाणीकरण तंत्रों के परीक्षण के लिए, जो NTLM, Kerberos, pass-the-hash, pass-the-ticket और रिले हमलों का…
 jenderal92/prepos-login-checker
प्रीपोस्टएसईओ लॉगिन चेकर
 jenderal92/zimbra-valid-login-checker
हल्का-फुल्का Python स्क्रिप्ट जो सुरक्षा मूल्यांकन और पासवर्ड ऑडिटिंग के लिए Zimbra वेबमेल लॉगिन पेजों पर यूज़रनेम/पासवर्ड संयोजनों का परीक्षण करती…
 redteambrasil/cve-2020-24029
ForLogic Qualiex v1 और v3 में एक बिना प्रमाणीकरण वाली पासवर्ड परिवर्तन भेद्यता का विस्तृत खुलासा, जो दूरस्थ विशेषाधिकार वृद्धि और सूचना प्रकटीकरण को…
 ltb-project/self-service-password
LDAP निर्देशिका में पासवर्ड बदलने और रीसेट करने के लिए वेब इंटरफ़ेस
 eliangonzi00/pockeycloakcve-2023-0264
CVE-2023-0264 (Keycloak OIDC सेशन हाईजैकिंग) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जिसमें session_id प्रतिस्थापन के लिए एक फ्रंटएंड और हमले का पता…
 dungsocool/cve-2026-8206
CVE-2026-8206: Kirki कस्टमाइज़र फ्रेमवर्क - बिना प्रमाणीकरण के खाता अधिग्रहण (CVSS 9.8)
 cybervinner/cp-plus-ez-p21-cve-2026-65893-65894
CP PLUS EZ-P21 IP कैमरा CVE दस्तावेज़: डिबग सुविधा के माध्यम से मनमाना कोड निष्पादन और HTTP एंडपॉइंट्स का अनुचित प्रमाणीकरण, जिसमें जिम्मेदार…

 chpratik/cve-2026-9830
CVE-2026-9830 के लिए थ्रेट इंटेलिजेंस रिपोर्ट रिपॉजिटरी — BookingPress Pro WordPress प्लगइन में एक प्रमाणीकरण बायपास भेद्यता, जिसमें विस्तृत…
 ahamedyaseen03/cve-2025-60375
CVE-2025-60375 — PerfexCRM < 3.3.1 में प्रमाणीकरण बायपास / गलत एक्सेस नियंत्रण (व्यवस्थापक लॉगिन)
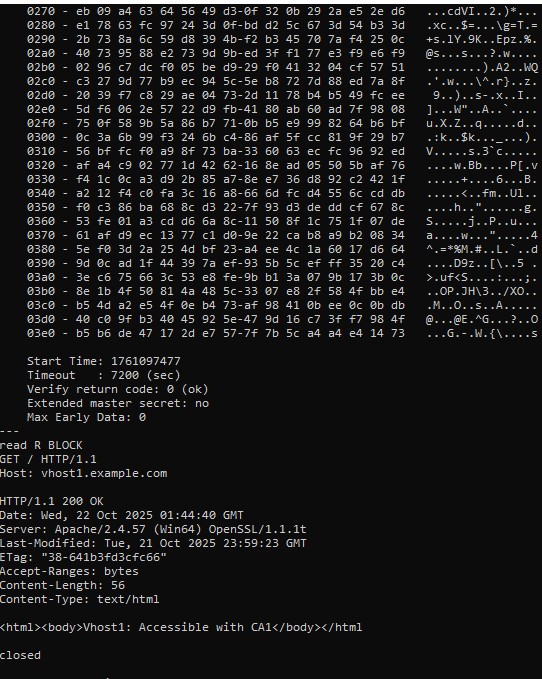 absholi7ly/cve-2025-23048-poc
Apache HTTP सर्वर संस्करण 2.4.35 – 2.4.63, अलग-अलग `SSLCACertificateFile` निर्देशों वाले वर्चुअल होस्ट्स में TLS 1.3 session resumption उपयोग किए…
 dun/munge
HPC क्लस्टर वातावरण में छेड़छाड़-रहित उपयोगकर्ता प्रमाण-पत्र बनाने और मान्य करने के लिए प्रमाणीकरण सेवा, एक पोर्टेबल API और कोई रूट विशेषाधिकार की…








