
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 imjdl/cve-2026-31816-rshell
CVE-2026-31816 में Budibase का शोषण करके प्रमाणीकरण को बायपास करता है, एक दुर्भावनापूर्ण डेटासोर्स प्लगइन अपलोड करता है, और रिमोट एक्सेस के लिए…
 gregk4sec/cve-2026-29145
मूल सुरक्षा अनुसंधान और CVE-2026-29145 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Apache Tomcat OCSP प्रमाणीकरण बायपास भेद्यता है, जिसमें तकनीकी विश्लेषण और…
 dhammon/hoteldruid-cve-2021-42949
CVE-2021-42949 के लिए HotelDruid v3.0.3 में शोषण, जो पूर्वानुमानित सत्र टोकन उत्पादन और ब्रूट फोर्स के माध्यम से प्रमाणीकरण बाईपास का प्रदर्शन करता…
 daftspunk/cve-2021-32648
अक्टूबर CMS प्रमाणीकरण बायपास कमजोरियों CVE-2021-32648 और CVE-2021-29487 के लिए User.php में ढीली तुलनाओं को सख्त तुलनाओं में परिवर्तित करके एक…
 cipher1x1/cve-2026-29000
CVE-2026-29000 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो pac4j-jwt में JWE-रैप्ड अनसाइन्ड JWT के माध्यम से प्रमाणीकरण बायपास है, जिससे विशेषाधिकार…
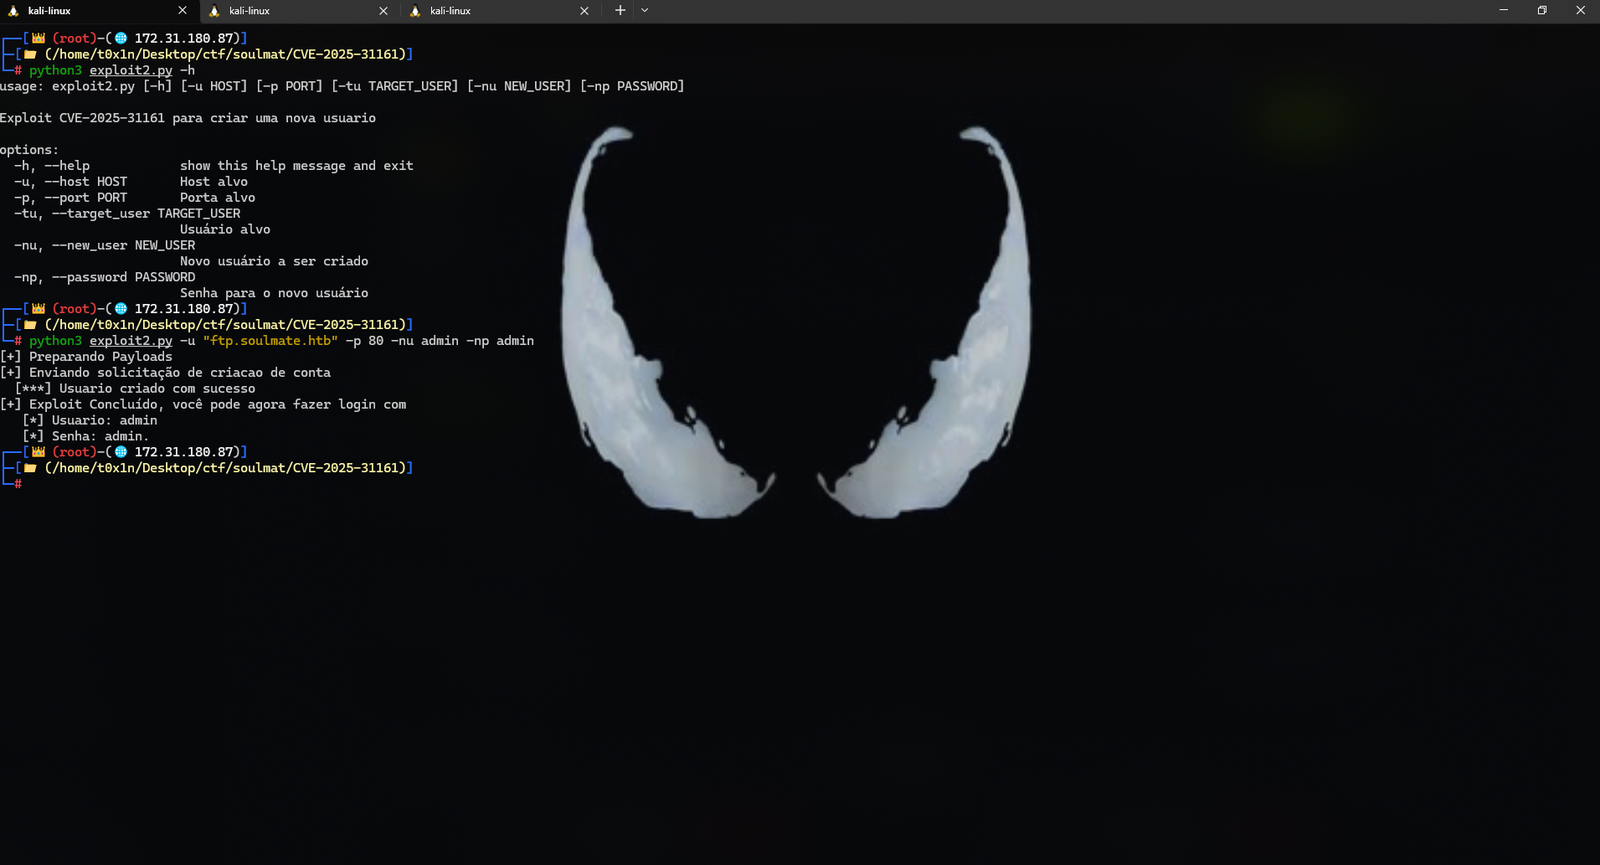 cesarbtakeda/cve-2025-31161
CVE-2025-31161 के लिए एक्सप्लॉइट, जिसमें Python और C इम्प्लीमेंटेशन शामिल हैं, जो अधिकृत पेनेट्रेशन टेस्टर्स को लक्षित होस्ट पर उपयोगकर्ता खातों में…
 canpilayda/inetutils-telnetd-cve-2026-24061
# CVE-2026-24061 में GNU Inetutils telnetd में प्रमाणीकरण बाईपास का वॉकथ्रू, जिसे Hackviser लैब वातावरण में प्रदर्शित किया गया है।
 buzz075/cve-2026-24061
गहन तकनीकी विश्लेषण और स्कैनर CVE-2026-24061 के लिए, जो GNU InetUtils telnetd में एक गंभीर प्रमाणीकरण बाईपास है, जिसमें एक्सप्लॉइट चेन, PoC और पैच…
 bugresearch/cve-2026-6274
CVE-2026-6274 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Redline WR3200 राउटरों में एक प्रमाणीकरण बायपास है, जो स्थिर कुकी और गायब IP जांच के माध्यम से…
 balgan/cve-2026-24061
inetutils-telnetd प्रमाणीकरण बाईपास - कार्यशील
 aksalsalimi/cve-2026-26417
# TCS Cognix Recon Client v3.0 में टूटा एक्सेस नियंत्रण भेद्यता का दस्तावेज़ीकरण CWE-862/639 का विवरण, प्रभावित एंडपॉइंट्स, और सुधार समयरेखा।
 ajansha/cve-2025-60375
प्रूफ-ऑफ-कॉन्सेप्ट PerfexCRM 3.3.1 से पहले के संस्करणों में प्रमाणीकरण बायपास के लिए, यह दर्शाता है कि कैसे खाली क्रेडेंशियल अनधिकृत एडमिन एक्सेस…
 ackemed/cve-2026-1529-poc-keycloak-unauthorized-registration-via-improper-invitation-token-validation
CVE-2026-1529 के लिए शोषण उपकरण, जो JWT टोकन हेरफेर के माध्यम से Keycloak में अनधिकृत संगठन पंजीकरण प्रदर्शित करता है। इसमें टोकन निर्माण, हेरफेर, और…
 absholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass
CVE-2026-24858 FortiCloud सिंगल साइन ऑन (SSO) — एक फ़ैक्टरी डिफ़ॉल्ट सक्षम सुविधा, जो किसी भी FortiGate/FortiManager/FortiAnalyzer को पंजीकृत करने पर…
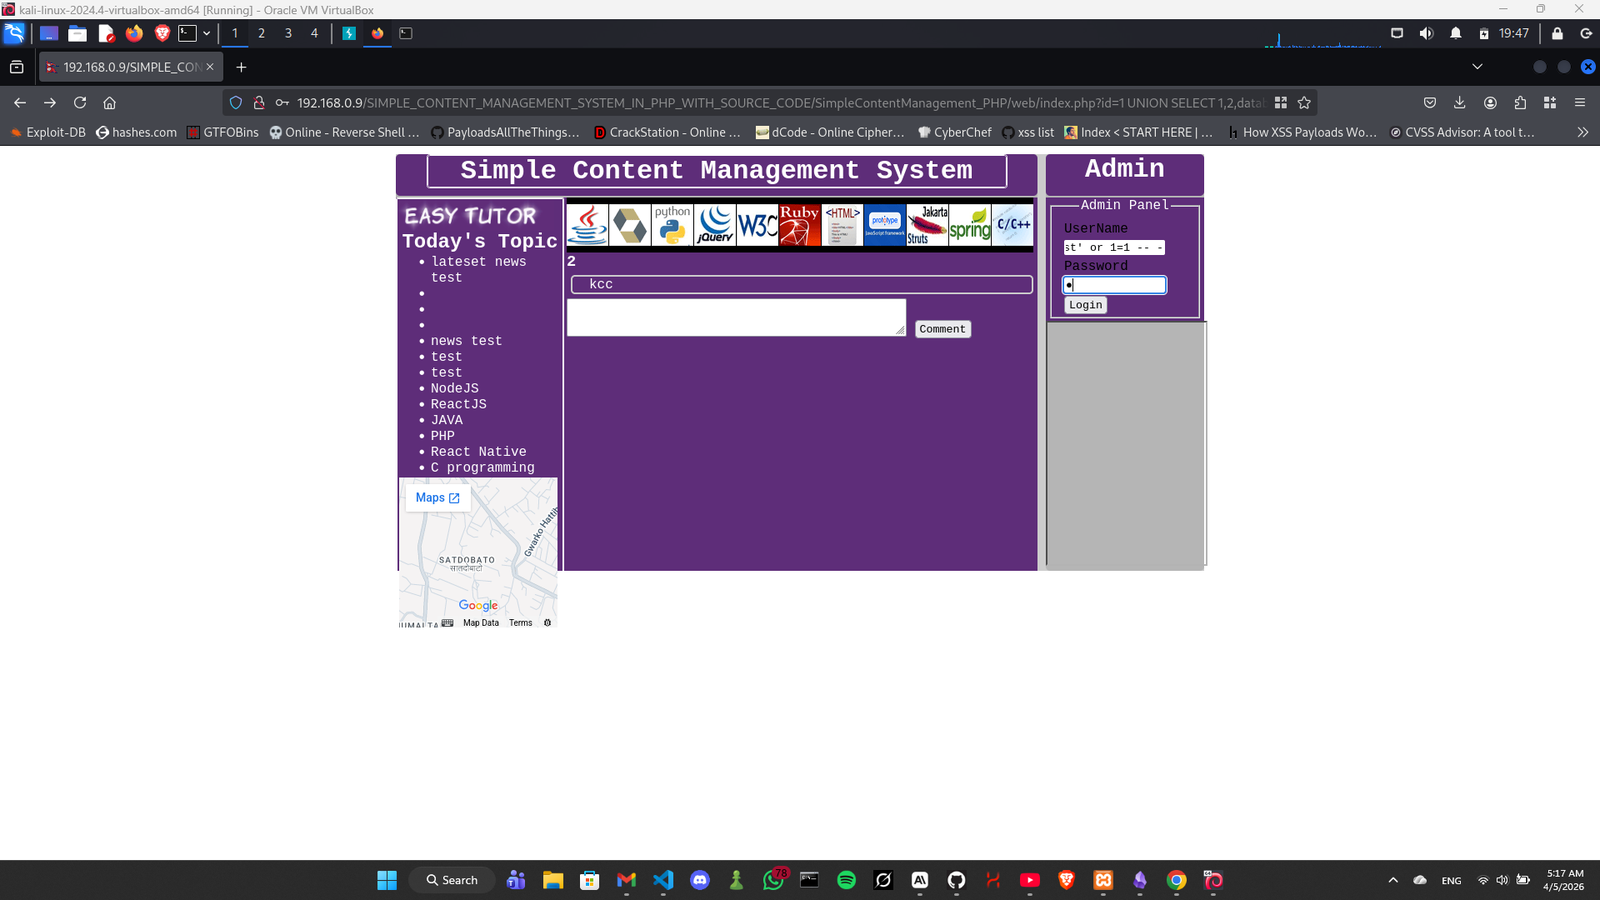 xmyronn/cve-2026-6182-sqli-auth
प्रूफ-ऑफ-कॉन्सेप्ट PHP सिंपल कंटेंट मैनेजमेंट सिस्टम में SQL इंजेक्शन प्रमाणीकरण बायपास के लिए, जो बिना प्रमाणीकरण वाले हमलावरों को तैयार किए गए…
 xmyronn/cve-2026-10243-auth
प्रमाण-अवधारणा जो स्मार्ट पार्किंग सिस्टम 1.0 में महत्वपूर्ण एडमिन कार्यों तक बिना प्रमाणीकरण के पहुंच प्रदर्शित करती है, जिससे खाता निर्माण, डेटा…
 twinson333/cve-2026-33032-scanner
# Nginx-UI MCP एंडपॉइंट प्रमाणीकरण बाईपास (CVE-2026-33032) के लिए गैर-विनाशकारी भेद्यता स्कैनर
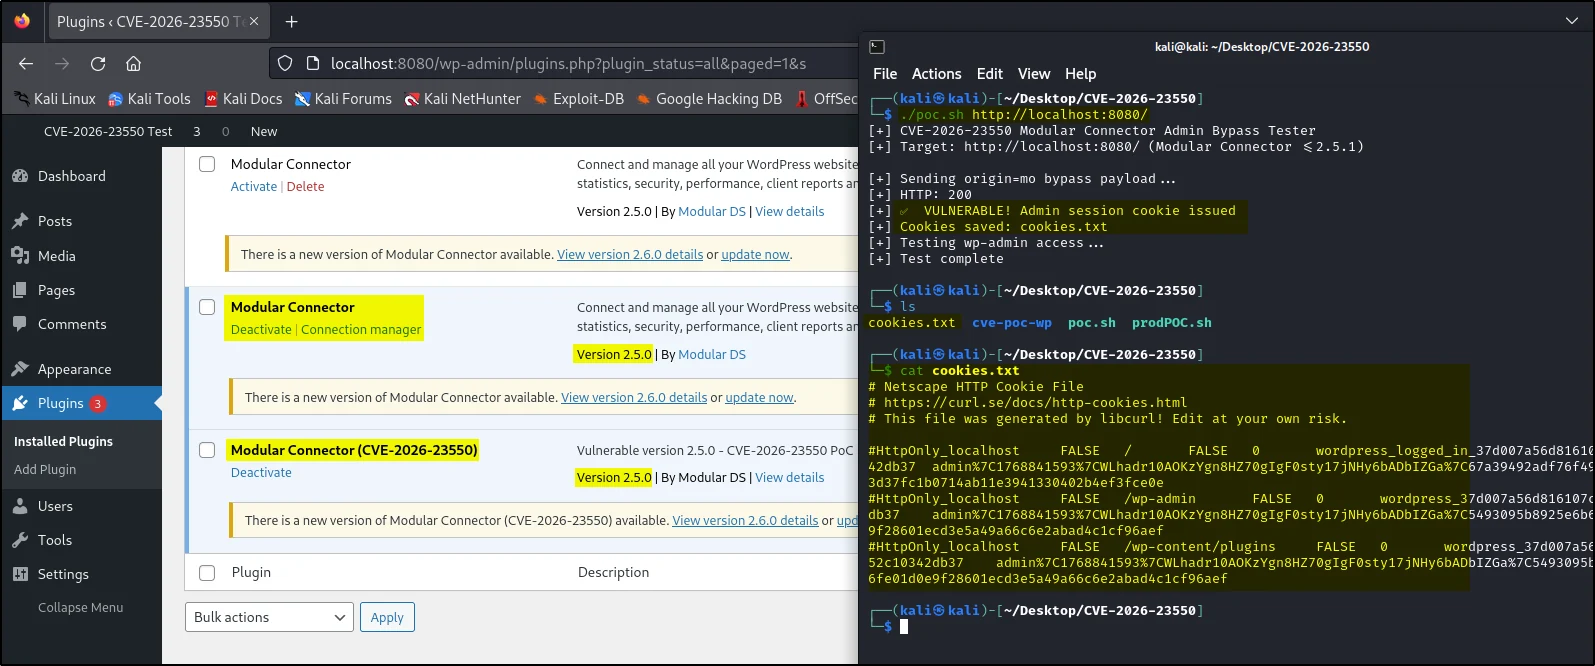 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - Modular DS WordPress प्लगइन **अप्रमाणित व्यवस्थापक पहुंच**








