#1

 randomrobbiebf/cve-2021-24647
CVE-2021-24647 Pie Register < 3.7.1.6 - अप्रमाणित मनमाना लॉगिन
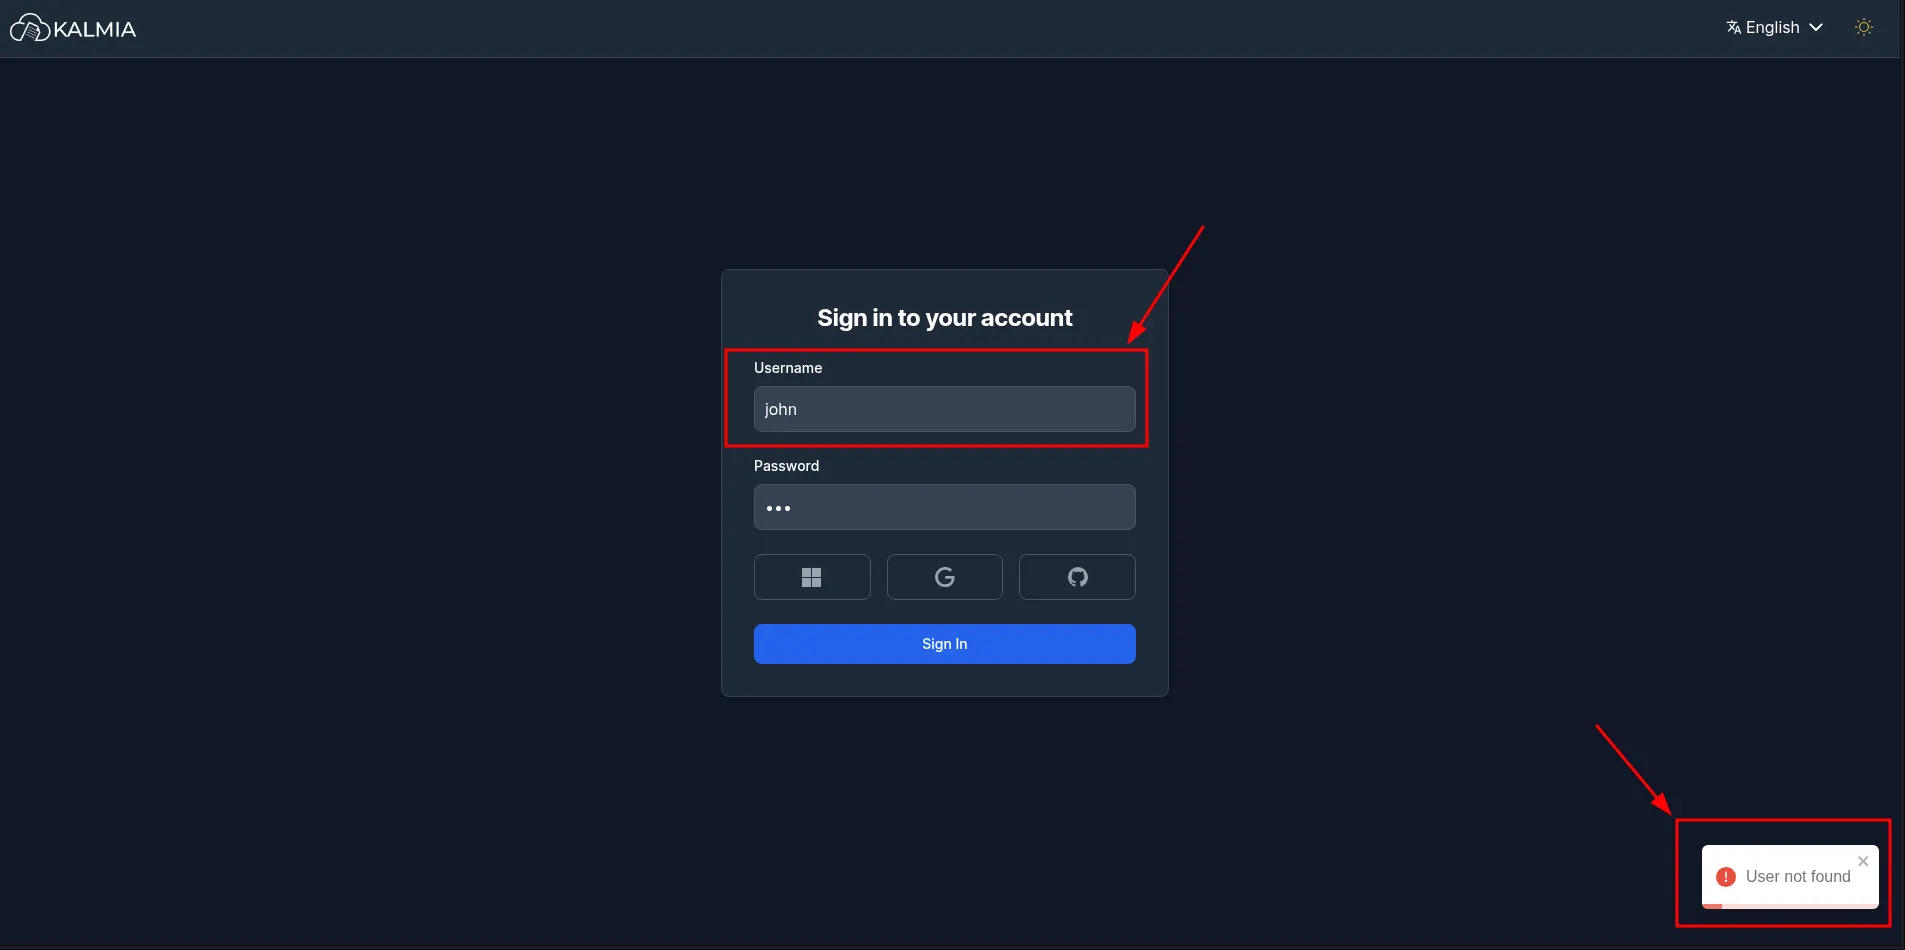 noxurge/cve-2025-65899
DifuseHQ Kalmia CMS संस्करण 0.2.0, /kal-api/auth/jwt/create प्रमाणीकरण एंडपॉइंट पर अलग-अलग त्रुटि प्रतिक्रियाओं के माध्यम से उपयोगकर्ता एन्यूमरेशन की…
 fa1c0n35/securabv-cve-2020-1472
इम्पैकेट का उपयोग करके डोमेन कंट्रोलर पर नेटलॉगॉन प्रमाणीकरण बायपास प्रयास करके ज़ीरोलोगन भेद्यता (CVE-2020-1472) का परीक्षण करने वाला पायथन…
 shadawks/strapi-cve-2019-1881
प्रूफ ऑफ कॉन्सेप्ट for Strapi CVE-2019-18818 - बिना प्रमाणीकरण के पासवर्ड रीसेट भेद्यता / विशेषाधिकार वृद्धि
 redteampentesting/cve-2023-33243
STARFACE में पासवर्ड हैश के साथ लॉगिन के लिए PoC
 0xdtc/bludit-3.9.2-auth-bruteforce-bypass-cve-2019-17240
ब्लूडिट 3.9.2 - प्रमाणीकरण ब्रूटफोर्स बायपास CVE:2019-17240 bash में पुनर्निर्मित
 horkimhab/cve-2026-45091
CVE-2026-45091
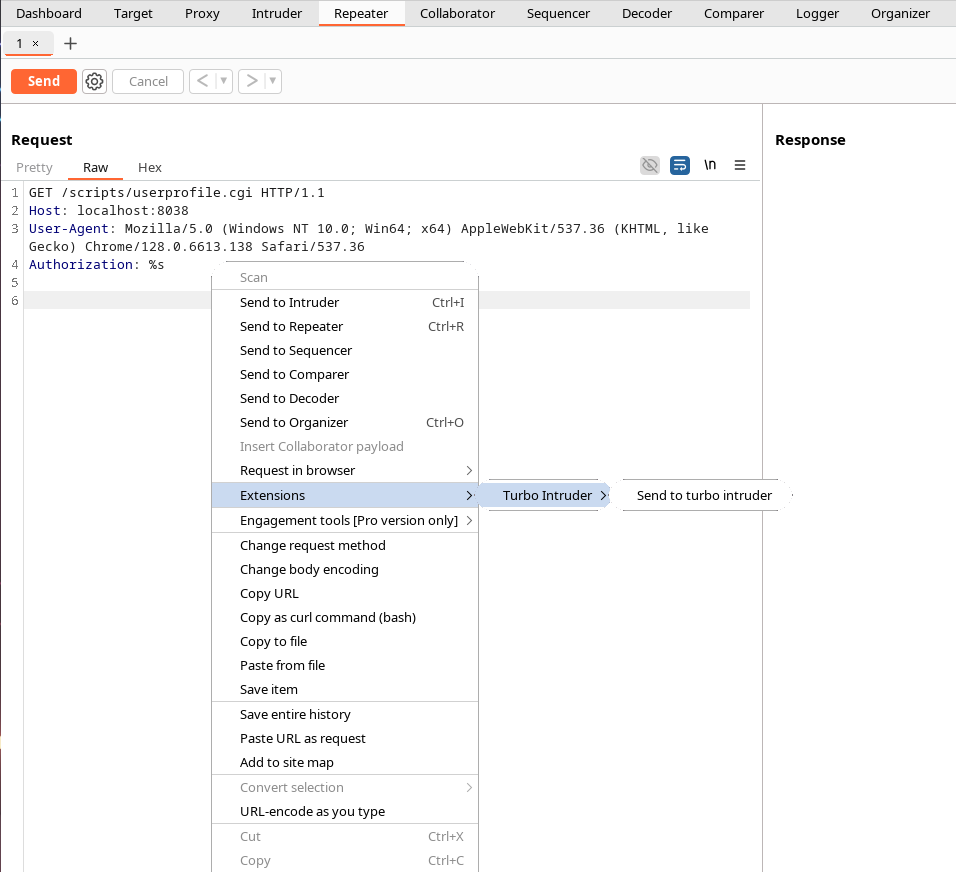 savsch/poc_cve-2019-0217
CVE-2019-0217 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Apache HTTP सर्वर के mod_auth_digest में एक रेस कंडीशन जो प्रमाणीकरण बायपास की अनुमति देता है।…
 rootdirective-sec/cve-2026-44338-lab
CVE-2026-44338 प्रमाणीकरण बाईपास को प्रदर्शित करने वाला Docker-आधारित लैब, जो PraisonAI के पुराने Flask API में है। इसमें स्थानीय सुरक्षा अनुसंधान के…
 illera88/cve-2021-21239
CVE-2021-21239 के लिए एक्सप्लॉइट: pysaml2/Redash में SAML हस्ताक्षर सत्यापन बायपास। एम्बेडेड सार्वजनिक कुंजियों के साथ SAML प्रतिक्रियाएं जाली बनाकर…
 cve-2024/cve-2024-4898-poc
CVE-2024-4898 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, InstaWP Connect WordPress प्लगइन में एक लापता प्राधिकरण भेद्यता जो बिना प्रमाणीकरण के API सेटअप,…
 ccordeiro/cve-2022-40684
CVE-2022-40684 के लिए PoC - प्रमाणीकरण बाईपास जो पूर्ण डिवाइस अधिग्रहण की ओर ले जाता है (केवल-पढ़ने के लिए)
 bharath-cyber-root/sharepoint-toolshell-cve-2025-53770
CVE-2025-53770 के लिए एक्सप्लॉइट, प्रमाणीकरण बायपास और असुरक्षित डिसीरियलाइज़ेशन के माध्यम से एक गंभीर SharePoint RCE, जो वेब शेल परिनियोजन और मशीन…
 afine-com/cve-2023-45184
IBM i Access Client Solution < 1.1.9.4 - स्थानीय सर्वर भंग पहुँच नियंत्रण।
 horizon3ai/cve-2024-0204
GoAnywhere MFT में प्रमाणीकरण बाईपास
 imancybersecurity/cve-2023-27350-poc
CVE-2023-27350 के लिए प्रमाण-अवधारणा शोषण, PaperCut MF/NG प्रिंट प्रबंधन सॉफ्टवेयर में प्रमाणीकरण बाईपास को लक्षित करता है। लक्ष्य खोज और स्वचालित…