
 #1

 remenis/cve-2025-63666
Tenda AC15 कुकी एक्सपोज़र
 nxploited/cve-2025-15521
The Academy LMS – WordPress LMS Plugin for Complete eLearning Solution वर्डप्रेस के लिए प्लगइन सभी संस्करणों में, 3.5.0 तक और इसमें शामिल, खाता…
 daeda1usuk/cve-2025-59390-
CVE-2025-59390 और ThreadLocalRandom Inverse
 trganda/cve-2022-23131
CVE-2022-23131 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Zabbix SAML SSO प्रमाणीकरण बायपास कमजोरी। इसमें पर्यावरण सेटअप और लक्ष्य जोखिम की पुष्टि के…
 starawneh/cve-2025-4094
CVE-2025-4094 – WordPress Digits प्लगइन < 8.4.6.1 - OTP प्रमाणीकरण बाईपास
 realbatuhan/jwt-bruteforcer
Jwt Bruteforcer - CVE-2018-1000531 परीक्षण के साथ
 orangmuda/cve-2021-27651
पासवर्ड रीसेट प्रवाह के सभी चरणों को बायपास करें
 d0n601/cve-2025-4602
eMagicOne Store Manager for WooCommerce <= 1.2.5 - बिना प्रमाणीकरण के मनमानी फ़ाइल पढ़ना
 0xb455/cve-2021-34646
CVE-2021-34646 के लिए PoC
 randomrobbiebf/cve-2023-36531
LiquidPoll – निर्माताओं और ब्रांडों के लिए उन्नत पोल <= 3.3.68 - activate_addon के माध्यम से प्राधिकरण का अभाव
 emadyay/cve-2023-3460
CVE-2023-3460
 tdawg506/cve-2025-31161
लक्ष्य को स्कैन करता है कि क्या यह CVE-2025-31161 के प्रति संवेदनशील है
 skraft9/cve-2025-44823
Nagios Log Server 2024R1.3.1 में प्रमाणित API कुंजी एक्सपोज़र
 rxerium/cve-2024-7593
Ivanti vTM में 22.2R1 या 22.7R2 संस्करणों के अलावा एक प्रमाणीकरण एल्गोरिदम के गलत कार्यान्वयन से एक दूरस्थ अप्रमाणित हमलावर को प्रशासन पैनल के…
 rufflabs/crushftp_cve-2025-31161
पूर्व-निर्मित असुरक्षित CrushFTP 10.8.0 बाइनरी, CVE-2025-31161 के अधिकृत पैठ परीक्षण के लिए, जो एक बिना प्रमाणीकरण के प्रमाणीकरण बायपास भेद्यता है।…
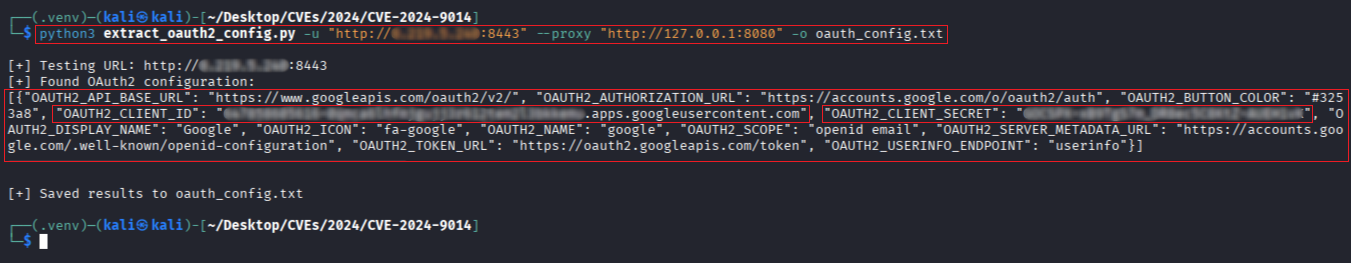 r0otk3r/cve-2024-9014
CVE-2024-9014 OAuth2 प्रमाणीकरण बायपास का पता लगाने और शोषण करने के लिए स्क्रिप्ट pgAdmin 4 में, जिसमें भेद्यता जांच और OAuth2 कॉन्फ़िगरेशन निष्कर्षण…
 mikelkarma/cve-2018-11714_poc
TP-Link TL-WR840N पर एक समस्या खोजी गई। यह समस्या /cgi/ फ़ोल्डर या /cgi फ़ाइल पर अनुचित सत्र प्रबंधन के कारण होती है। यदि कोई हमलावर "Referer:…









