
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 lukaszstu/smartasset-ue-cve-2020-26526
लॉगिन पृष्ठ पर मान्य उपयोगकर्ता नामों की गणना करना संभव है।
 logg-1/0logon
MS-NRPC (Microsoft NetLogon Remote Protocol)/CVE-2020-1472
 jrbh4ck/cve-2024-27198
CVE-2024-27198 के बारे में PoC
 joaoaugustom/papercut-authentication_bypass_and_rce
यह एक्सप्लॉइट CVE-2023-27350 पर आधारित है और इसे horizon3ai और Metasploit मॉड्यूल के मूल एक्सप्लॉइट के ऊपर बनाया गया है।
 gregk4sec/cve-2025-55668
Apache Tomcat - रीराइट वाल्व के माध्यम से सत्र फिक्सेशन
 giovannidispoto/cve-2017-13872-patch
CVE-2017-13872 के लिए एक्सप्लॉइट जो कमजोर सिस्टम पर रूट पासवर्ड बदलकर विशेषाधिकार बढ़ाता है। निष्पादन की आवश्यकता होती है और नया रूट एक्सेस प्रदान…
 tamagaft/cve-2019-17662
CVE-2019-17662 TinyVNC मनमानी फ़ाइल पठन (जो प्रमाणीकरण बायपास एक्सप्लॉइट की ओर ले जाता है) का गोलांग कार्यान्वयन।
 shahid-bugb/fortinet-cve-2024-50562
CVE-2024-50562 फोर्टिनेट SSL-VPN पोर्टल्स में एक सत्र प्रबंधन भेद्यता है।
 0xsu3ks/cve-2023-1665
CVE-2023-1665 - Twake ऐप
 0xdeku/cve-2021-42665
CVE-2021-42665 - SQL Injection प्रमाणीकरण बायपास भेद्यता इंजीनियर्स ऑनलाइन पोर्टल सिस्टम में।
 abraxas/element-fragment-guest
Element Web v1.12.29 - उच्च - रिमोट - सेशन - fragment guest creds whoami से पहले वास्तविक सेशन को मिटा देता है
 saml-toolkits/ruby-saml
SAML Service Provider पक्ष के SSO को लागू करने वाली Ruby लाइब्रेरी, जो authn अनुरोधों, प्रतिक्रिया सत्यापन, XML हस्ताक्षर जाँच और IdP मेटाडेटा…
 offensivebias20/cve-2026-34990-poc
CVE-2026-34990 का प्रूफ-ऑफ-कॉन्सेप्ट शोध और तकनीकी विश्लेषण, जो IPP अनुरोध प्रवाह और प्रमाणीकरण-टोकन प्रकटीकरण के माध्यम से CUPS का स्थानीय…
 bombobombone/cve-2026-73310
CVE-2026-73310 के लिए प्रमाण-अवधारणा और तकनीकी विवरण, जो XenForo 2.3.13 से पहले के संस्करणों में OAuth2 प्राधिकरण कोड रीडायरेक्ट URI बाइंडिंग दोष है,…
 jake-young-dev/cve-2026-29000
CVE-2026-29000 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, pac4j-jwt में एक प्रमाणीकरण बायपास, जो अनधिकृत पहुंच के लिए मनमानी भूमिकाओं के साथ JWT निर्माण…
 gregk4sec/cve-2026-29145
मूल सुरक्षा अनुसंधान और CVE-2026-29145 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Apache Tomcat OCSP प्रमाणीकरण बायपास भेद्यता है, जिसमें तकनीकी विश्लेषण और…
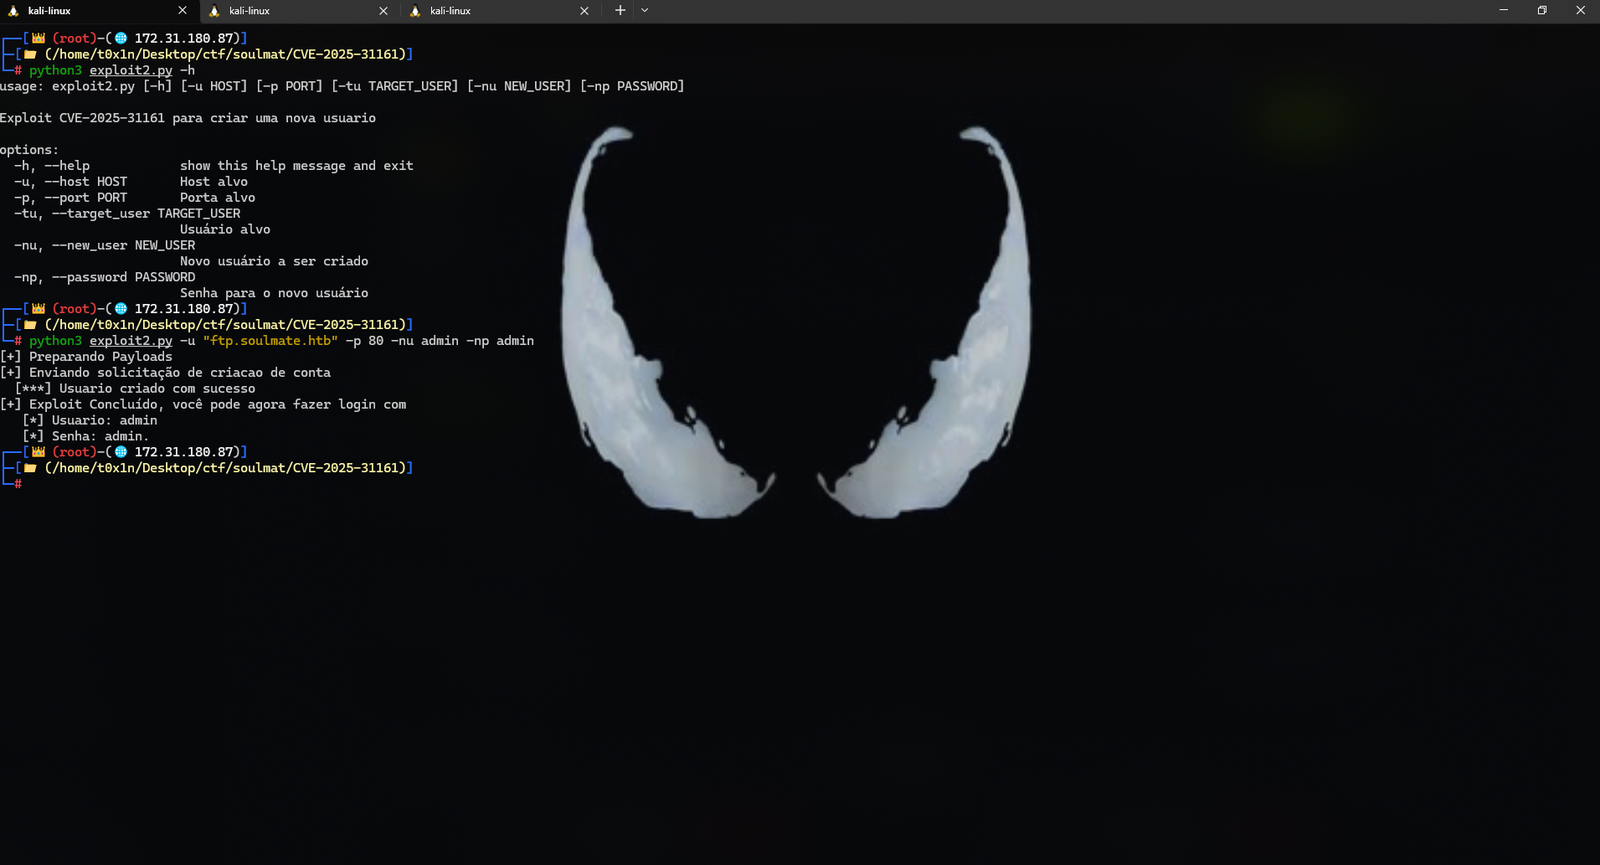 cesarbtakeda/cve-2025-31161
CVE-2025-31161 के लिए एक्सप्लॉइट, जिसमें Python और C इम्प्लीमेंटेशन शामिल हैं, जो अधिकृत पेनेट्रेशन टेस्टर्स को लक्षित होस्ट पर उपयोगकर्ता खातों में…
 bysinks/cve-2021-29441
CVE-2021-29441 के लिए Alibaba Nacos में शोषण, जो लक्षित IP पर तैयार अनुरोध भेजकर उपयोगकर्ता खातों को अनधिकृत रूप से जोड़ने में सक्षम बनाता है।








