
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 ap0dexme0/cve-2023-2732
विशाल प्रमाणीकरण बाईपास के साथ प्रदर्शन करें (Wordpress Mstore-API)
 noways-io/securenvoy-cve-2024-37393
CVE-2024-37393 (SecurEnvoy MFA 9.4.513) के लिए भेद्यता जाँच स्क्रिप्ट
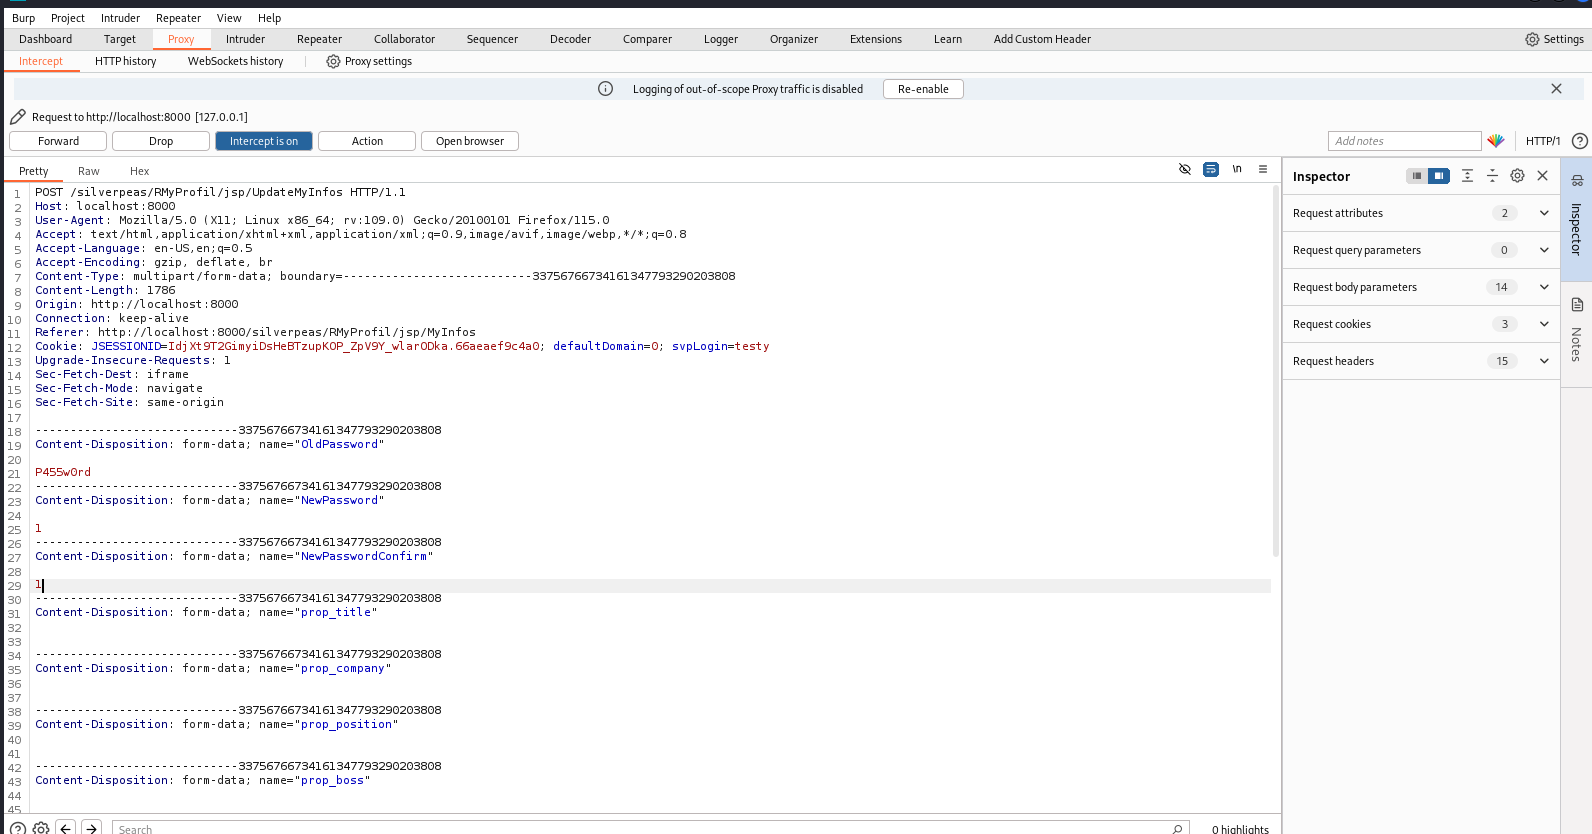 njmbb8/cve-2024-42850
Silverpeas v6.4.2 और उससे निचले संस्करणों में एक समस्या पासवर्ड जटिलता आवश्यकताओं को बायपास करने की अनुमति देती है।
 iveresk/cve-2022-31749
CVE-2022-31749 के लिए PoC चेकर जो FTP के माध्यम से हैश किए गए उपयोगकर्ता पासवर्ड को बाहर निकालने के लिए WatchGuard SSH इंटरफ़ेस में पैरामीटर इंजेक्शन…
 hackeremmen/gitlab-exploit
GitLab CVE-2023-7028 के लिए एक्सप्लॉइट: दोहरे ईमेल सत्यापन के माध्यम से पासवर्ड रीसेट बाईपास, अनधिकृत खाता अधिग्रहण की अनुमति देता है। प्रभावित…
 d0n601/cve-2025-4603
eMagicOne Store Manager for WooCommerce <= 1.2.5 - अनधिकृत मनमाना फ़ाइल विलोपन
 cyberharsh/oracle-mysql-cve-2012-2122
CVE-2012-2122 MySQL/MariaDB प्रमाणीकरण बाईपास भेद्यता के लिए Docker-आधारित शोषण वातावरण। गलत क्रेडेंशियल्स के साथ लॉगिन की अनुमति देने वाले पासवर्ड…
 cveteam/flowiseai-critical-killchain
क्रिटिकल अनप्रमाणित हमला श्रृंखला जो FlowiseAI में पूर्ण RCE की ओर ले जाती है (CVE-2025-58434 + CVE-2025-59528)
 0xbs0d27/cve-2025-56643
CVE-2025-56643 – Wiki.js 2.5.307 JWT सत्र भेद्यता के लिए सार्वजनिक संदर्भ
 ready2disclose/cve-2022-43110
CVE-2022-43110
 pwnpwnpur1n/cve-2024-22922
Projectworlds के आगंतुक प्रबंधन प्रणाली में पाई गई एक भंग प्रमाणीकरण भेद्यता
 l1uk/nextjs-middleware-exploit
Next.js मिडलवेयर भेद्यता (CVE-2025-29927) पर शोध जो प्राधिकरण बाईपास और संभावित शोषण की अनुमति देता है।
 jfriedli/cve-2025-12028
CVE-2025-12028 के लिए अवधारणा-सिद्ध शोषण जो WordPress IndieAuth प्लगइन में CSRF-आधारित OAuth टोकन चोरी का प्रदर्शन करता है, चुराए गए क्रेडेंशियल्स के…
 jfriedli/cve-2025-11986
CVE-2025-11986 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो WordPress crypto_connect प्लगइन में nonce निष्कर्षण और नकली NFT पंजीकरण के माध्यम से बिना…
 ethancunt/cve-2022-45599
CVE-2022-45599 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: Aztech WMB250AC राउटर के login.php में PHP प्रकार जुगलिंग भेद्यता जो निर्मित MD5 हैश के माध्यम से…
 azhao1981/cve-2021-29441
CVE-2021-29441 के लिए एक्सप्लॉइट जो Alibaba Nacos को लक्षित करता है ताकि अनधिकृत खाते जोड़े जा सकें, जिससे प्रमाणीकरण बायपास और अनधिकृत पहुंच संभव हो…
 aakashtyal/session-persistence-after-enabling-2fa-cve-2025-60425
2FA सक्षम करने के बाद Nagios Fusion सत्र दृढ़ता पर विस्तृत भेद्यता रिपोर्ट, जिसमें CVE-2025-60425, प्रभावित संस्करण, शमन अनुशंसाएँ और प्रकटीकरण…
 skynoxk/cve-2025-40554
CVE-2025-40554 शोषण








