
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 gpotter2/cve-2024-20674
CVE-2024-20674 के लिए शोषण: क्लाइंट-साइड U2U TGT-REP हैंडलिंग में लॉजिक बग के माध्यम से Kerberos पारस्परिक प्रमाणीकरण बायपास। अनप्रमाणित नेटवर्क MITM…
 biulove0x/cve-2022-1903
ARMember < 3.4.8 - अप्रमाणित व्यवस्थापक खाता अधिग्रहण
 randomrobbiebf/cve-2023-45828
RumbleTalk Live Group Chat <= 6.1.9 - handleRequest के माध्यम से प्राधिकरण की कमी
 randomrobbiebf/cve-2021-25032
PublishPress Capabilities < 2.3.1 - अप्रमाणित मनमाने विकल्प अपडेट द्वारा ब्लॉग समझौता
 notitssixtyn3in/cve-2025-4162028
सुरक्षा सलाह जो Copilot में एक महत्वपूर्ण प्रमाणीकरण भेद्यता (CVE-2025-4162028) का विवरण देती है, जो उपयोगकर्ता आईडी स्विचिंग के माध्यम से अनधिकृत…
 notitssixtyn3in/cve-2025-4162027
सुरक्षा सलाह जो Copilot में एक महत्वपूर्ण प्रमाणीकरण भेद्यता का विवरण देता है जहां उपयोगकर्ता आईडी स्विच हो जाती हैं, जिससे अनधिकृत खाता पहुंच और…
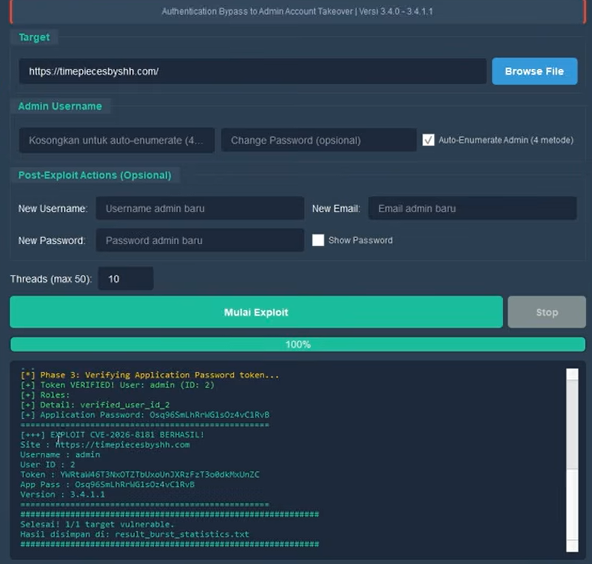 hudzaifaharrantisi/cve-2026-8181
CVE-2026-8181 — Burst Statistics WordPress प्लगइन प्रमाणीकरण बायपास (CVSS 9.8) से व्यवस्थापक खाता अधिग्रहण। FOFA/Shodan एकीकरण और आधुनिक GUI के साथ…
 dedsecteam-blackhat/cve-2025-68860
CVE-2025-68860 के लिए एक्सप्लॉइट स्क्रिप्ट जो WordPress Mobile Builder प्लगिन को लक्षित करती है। हार्डकोडेड सीक्रेट का उपयोग करके जाली JWT टोकन…
 tierchampion/poc_cve-2015-9235
विभिन्न JWT लाइब्रेरीज़ पर एल्गोरिथम कन्फ्यूज़न हमले का डेमो
 sibikrish001/cve-2025-55462
CVE-2025-55462 के लिए तकनीकी दस्तावेज़ीकरण और प्रूफ-ऑफ-कॉन्सेप्ट, जो Eramba v3.26.0 में CORS गलत कॉन्फ़िगरेशन है और /system-api/login एंडपॉइंट पर…
 padayali-jd/cve-2025-63314
CVE-2025-63314 का विस्तृत खुलासा: Acora CMS 10.7.1 में स्थिर, गैर-समाप्त होने वाला पासवर्ड रीसेट टोकन जो खाता अधिग्रहण और विशेषाधिकार वृद्धि को सक्षम…
 karammahmad/cve-2021-40113
Cisco Catalyst PON Series Switches ONT में अप्रमाणित दूरस्थ कमजोरियों का विवरण देने वाला CVE दस्तावेज़ीकरण रिपॉजिटरी, जिसमें डिफ़ॉल्ट क्रेडेंशियल…
 huyvo2910/cve-2025-25749-weak-password-policy-in-hoteldruid-3.0.7
CVE-2025-25749 के लिए प्रूफ-ऑफ-कॉन्सेप्ट जो HotelDruid 3.0.7 में कमजोर पासवर्ड नीति का प्रदर्शन करता है, स्वचालित परीक्षण स्क्रिप्ट और शमन अनुशंसाओं…
 trinadh465/openssl-1.1.1g_cve-2021-23840
OpenSSL टूलकिट जो TLS/SSL प्रोटोकॉल और सामान्य-उद्देश्य क्रिप्टोग्राफ़िक लाइब्रेरी प्रदान करता है, कुंजी निर्माण, प्रमाणपत्र प्रबंधन, एन्क्रिप्शन और…
 snailsploit/cve-2025-11171
CVE-2025-11171
 cipolone95/cve-2019-1619
CVE-2019-1619 के लिए टोकन बनाने हेतु Powershell स्क्रिप्ट
 biitts/cve-2026-46490-samlify-saml-attribute-injection
CVE-2026-46490 — samlify <2.13.0 SAML AttributeValue XML injection -> signed-assertion विशेषाधिकार वृद्धि। स्व-निहित PoC, सत्यापित e2e.
 abraxas/cve-2026-61628
CVE-2026-61628 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और डिस्क्लोज़र पैक, जो nginx-ignition 2.41.0 में एक अनऑथेंटिकेटेड TOCTOU प्रिविलेज एस्केलेशन है जो एडमिन…








