
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 monstertsl/cve-2026-24061
Python-आधारित स्कैनर जो GNU Inetutils telnetd में CVE-2026-24061 का पता लगाता है, जिससे प्रमाणीकरण बायपास भेद्यता के लिए कई लक्ष्यों का बैच परीक्षण…
 keraattin/cve-2026-35616
CVE-2026-35616 के लिए पहचान टूलकिट, जो FortiClient EMS में एक प्री-ऑथेंटिकेशन API बाईपास है। इसमें Python स्कैनर और Nmap NSE स्क्रिप्ट शामिल है, जो…
 imjdl/cve-2026-31816-rshell
CVE-2026-31816 में Budibase का शोषण करके प्रमाणीकरण को बायपास करता है, एक दुर्भावनापूर्ण डेटासोर्स प्लगइन अपलोड करता है, और रिमोट एक्सेस के लिए…
 rickidevs/cve-2026-26717
# CVE-2026-26717 का तकनीकी विवरण: OpenFUN Richie LMS वेबहुक प्रमाणीकरण में HMAC टाइमिंग हमला ## भेद्यता सारांश CVE-2026-26717 OpenFUN Richie LMS के…
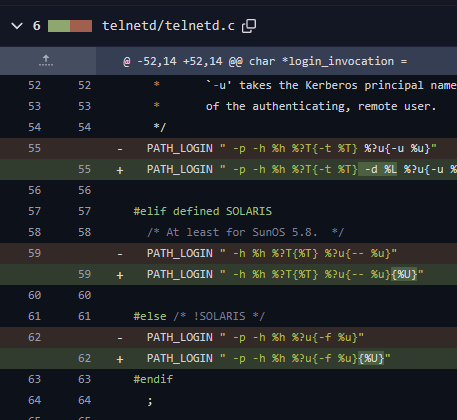 lucaspdiniz/cve-2026-24061
GNU InetUtils telnetd में कमजोरी दूरस्थ रूट एक्सेस सक्षम करती है
 zyn3rgy/ldaprelayscan
NTLM प्रमाणीकरण के रिले से संबंधित LDAP सुरक्षा उपायों की जाँच करें
 skelsec/kerberoast
केरबेरोस-आधारित हमलों के लिए शुद्ध पायथन टूलकिट, जिनमें ASREProast, SPNroast, और LDAP गणना शामिल है, कमजोर एक्टिव डायरेक्ट्री खातों की पहचान करने और…
 ustayready/sharphose
अतुल्यकालिक पासवर्ड स्प्रेइंग उपकरण C# में विंडोज वातावरण के लिए
 aniqfakhrul/cve-2026-54121
Certighost POC
 synacktiv/ouned
OUned परियोजना gPLink विषाक्तीकरण के माध्यम से Active Directory Organizational Units ACL शोषण को स्वचालित कर रही है
 assetnote/cpanel2shell-scanner
CVE-2026-41940 (cPanel और WHM प्रमाणीकरण बाईपास) के लिए उच्च सटीकता स्कैनर
 watchtowrlabs/fortios-auth-bypass-check-cve-2024-55591
WebSocket कनेक्शनों की जांच करके प्रबंधन इंटरफ़ेस पर FortiOS प्रमाणीकरण बाइपास (CVE-2024-55591) का पता लगाने वाली पायथन स्क्रिप्ट, कमजोर FortiOS और…
 i3umi3iei3ii/centos-control-web-panel-cve
CentOS कंट्रोल वेब पैनल, रूट विशेषाधिकार वृद्धि
 zeronetworks/zerologon
CVE-2020-1472 के लिए परीक्षण स्क्रिप्ट, दोनों RPC/TCP और RPC/SMB के लिए
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG एक संप्रभु, अल्ट्रा-लाइटवेट और शून्य-निर्भरता वाला विंडोज एजेंट है जो PKCS#11, SSH-एजेंट, Pageant और CNG/स्मार्टकार्ड को…
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike4.5 संस्करण क्रैक करना, checksum8 विशेषता हटाना, BeaconEye को बायपास करना, त्रुटि पथ से stage लीक को ठीक करना, totp दो-कारक प्रमाणीकरण…
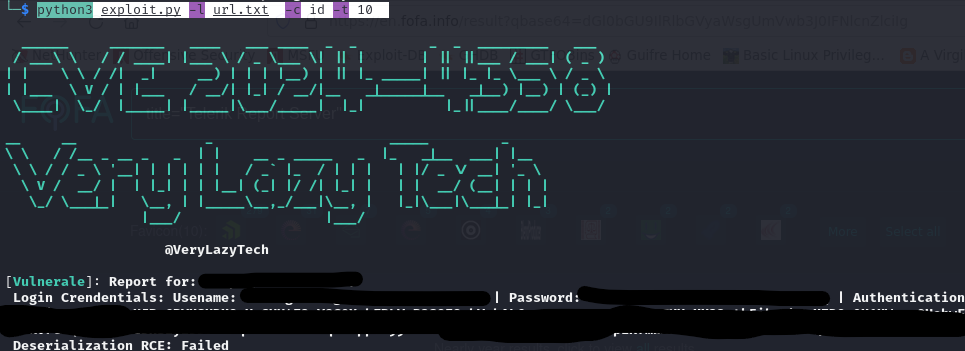 verylazytech/cve-2024-4358
प्रमाणीकरण बायपास भेद्यता — CVE-2024–4358 — Telerik Report Server 2024
 seckatie/cve-2019-8978
Banner Web Tailor और Banner Enterprise Identity Services भेद्यता प्रकटीकरण








