
 #1
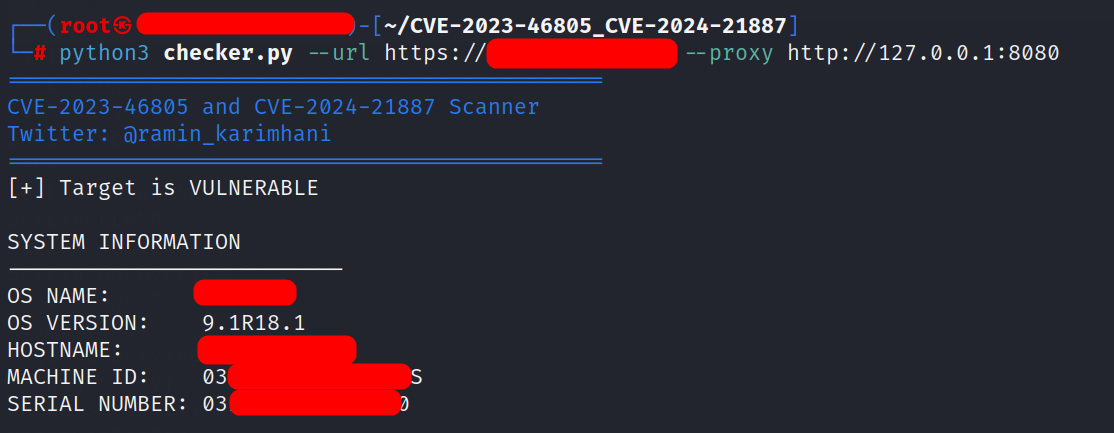
 raminkarimkhani1996/cve-2023-46805_cve-2024-21887
इस रिपॉजिटरी में स्क्रिप्ट केवल यह जांचती है कि Ivanti Connect Secure उत्पाद में निर्दिष्ट भेद्यताएँ मौजूद हैं या नहीं।
 jedisct1/cve-2025-65945-poc
CVE-2025-65945 के लिए प्रूफ ऑफ कॉन्सेप्ट (node-jws में क्रिप्टोग्राफिक हस्ताक्षर का अनुचित सत्यापन)
 trackflaw/cve-2024-10924-wordpress-docker
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 के लिए असुरक्षित Docker कंटेनर – प्रमाणीकरण बाईपास CVE-2023-50164
 projectdiscovery/tunnelx
TunnelX एक हल्का इन्ग्रेस टनलिंग टूल है, जिसे नेटवर्क ट्रैफ़िक को रूट करने के लिए एक सुरक्षित SOCKS5 प्रॉक्सी सर्वर बनाने हेतु डिज़ाइन किया गया है।
 st4rburn/public-passwd
किसी भी उपयोगकर्ता का पासवर्ड बदलने के लिए CVE-2026-46333 और CVE-2026-31431 का उपयोग करें।
 cappricio-securities/cve-2020-27838
CVE-2020-27838 - KeyCloak - सूचना प्रकटीकरण
 anothersec/cve-2025-6934
Opal Estate Pro <= 1.7.5 - अप्रमाणित विशेषाधिकार वृद्धि
 nxploited/cve-2025-7955
RingCentral Communications 1.5 - 1.6.8 - ringcentral_admin_login_2fa_verify फ़ंक्शन के माध्यम से सर्वर-साइड सत्यापन के अभाव से प्रमाणीकरण बायपास
 shinyseam/cve-2025-64513
CVE-2025-64513 के लिए PoC — Milvus प्रॉक्सी प्रमाणीकरण बाईपास भेद्यता बैच स्कैनर अनधिकृत पहुंच को सत्यापित करने और Milvus संस्करण, स्वास्थ्य और…
 vesu-nights/multiexploit
CVE-2023-21173 शोषण - SQL Server 2022 में दूरस्थ कोड निष्पादन
 uthrasri/openssl_g2.5_cve-2014-3570_01
सामान्य-उद्देश्य क्रिप्टोग्राफी लाइब्रेरी और SSL/TLS टूलकिट जो सिफर, डाइजेस्ट, पब्लिक की एल्गोरिदम, X.509 प्रमाणपत्र, और एन्क्रिप्शन, डिक्रिप्शन तथा…
 ubaydev/cve-2026-11551-poc
CVE-2026-11551 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, WordPress के लिए Branda White Label प्लगइन में एक अनऑथेंटिकेटेड विशेषाधिकार वृद्धि भेद्यता, डबल…
 tstephens1080/palo-alto-cve-2026-0265-checker
पायथन स्क्रिप्ट जो SSH के माध्यम से Palo Alto फ़ायरवॉल और Panorama के बेड़े को स्कैन करती है, PAN-OS संस्करण को CVE-2026-0265 (क्लाउड ऑथेंटिकेशन…
 shoucheng3/apache__mina-sshd_cve-2023-35887_2-9-2
पूरी तरह से जावा SSH क्लाइंट/सर्वर लाइब्रेरी जो SSH-2 प्रोटोकॉल को लागू करती है, जिसमें कई सिफर, कुंजी विनिमय, प्रमाणीकरण विधियाँ, SFTP, SCP और…
 sajaljat/cve-2023-46449
CVE-2023-46449 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: Sourcecodester इन्वेंट्री मैनेजमेंट सिस्टम v1.0 के पासवर्ड बदलने के फ़ंक्शन में IDOR, जो रिमोट…
 paragbagul111/cve-2024-41290
FlatPress CMS v1.3.1 1.3 को असुरक्षित तरीकों का उपयोग करके > प्रमाणीकरण डेटा संग्रहीत करने के लिए पाया गया।
 mind2hex/cve-2019-17240-bludit-3.9.2-auth-bruteforce-bypass
Bludit 3.9.2 प्रमाणीकरण ब्रूटफोर्स बाईपास









