
 #1

 temp43487580/entrapassthecert
Entra ID के P2P प्रमाणपत्र का अनुरोध करने और इसके साथ दूरस्थ Entra-जुड़े डिवाइसों पर प्रमाणीकरण करने के लिए उपकरण
 qax-a-team/mscache
विंडोज रजिस्ट्री में dcc (डोमेन कैश्ड क्रेडेंशियल्स) को संशोधित करने के लिए एक उपकरण, मुख्य रूप से mimikatz और impacket के काम पर आधारित
 sourceincite/dashoverride
यह VMware vRealize Operations Manager के लिए एक प्रमाणीकरण-पूर्व RCE एक्सप्लॉइट है।
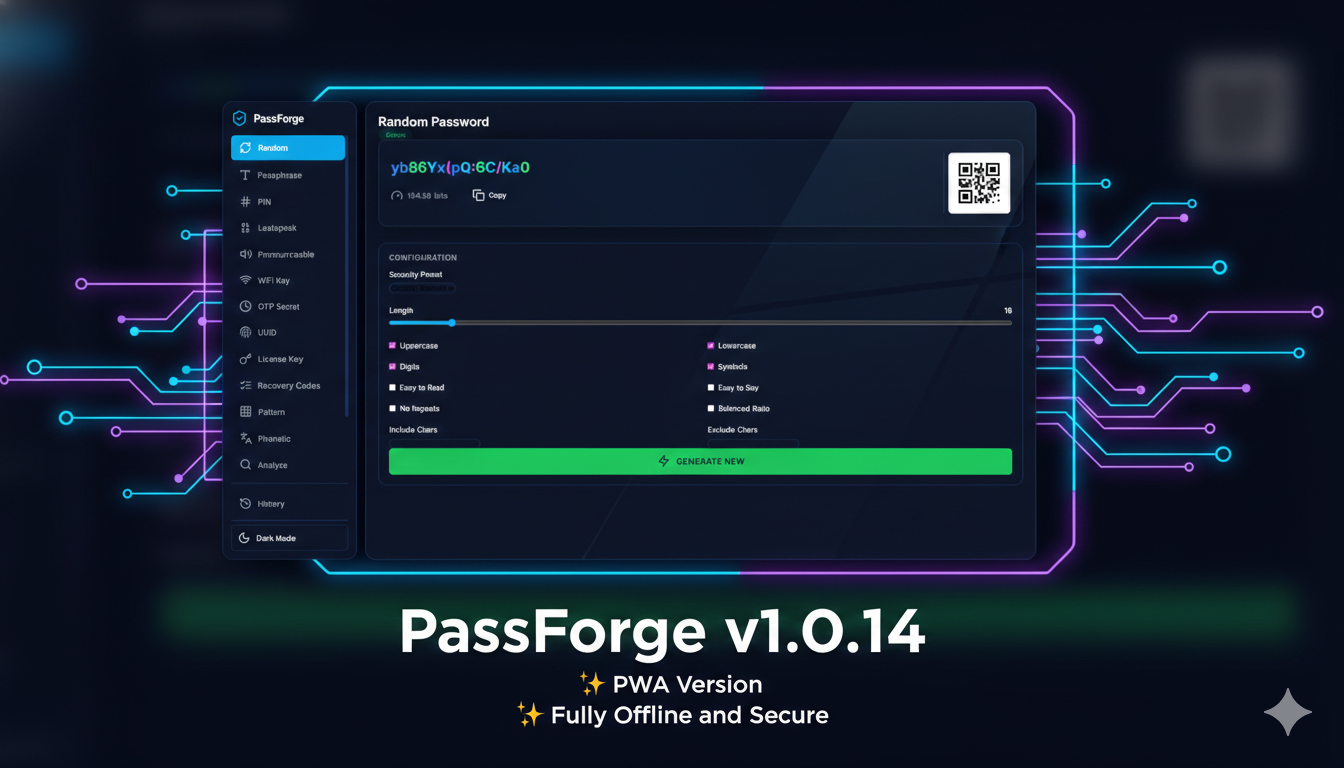 krishnakanthb13/password_generator
17 पीढ़ी मोड, एन्ट्रापी पारदर्शिता, और व्यापक अनुकूलन विकल्पों के साथ एक उत्पादन-तैयार, क्रिप्टोग्राफिक रूप से सुरक्षित पासवर्ड जनरेटर CLI।
 taroballzchen/cve-2022-40684-metasploit-scanner
Fortinet उत्पाद में वैकल्पिक पथ या चैनल का उपयोग करके प्रमाणीकरण बाईपास
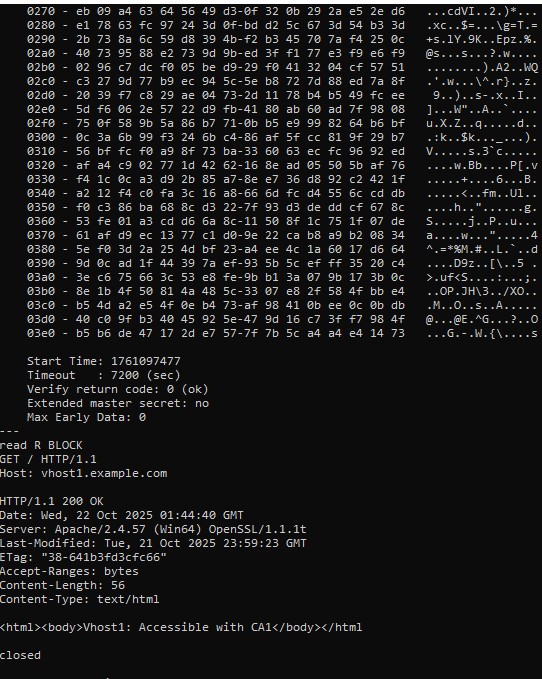 absholi7ly/cve-2025-23048-poc
Apache HTTP सर्वर संस्करण 2.4.35 – 2.4.63, अलग-अलग `SSLCACertificateFile` निर्देशों वाले वर्चुअल होस्ट्स में TLS 1.3 session resumption उपयोग किए…
 greenwolf/cve-2022-1162
CVE-2022-1162 के लिए शोषण: GitLab CE/EE OmniAuth खातों में हार्डकोडेड पासवर्ड बाईपास, जो एक ज्ञात क्रेडेंशियल के साथ अनधिकृत लॉगिन सक्षम करता है।
 x1colegal/ussh
पुनर्निर्मित SSH ओवर USTPS
 randomrobbiebf/sap-brute
SAP Netweaver लॉगिन ब्रूटफोर्सर।
 jamesd4/cve-2023-42829
macOS SSH क्लाइंट में एक तर्क दोष का विश्लेषण जो स्थानीय हमलावर को क्लाइंट पासफ्रेज़ के संपर्क में लाता है
 elizeuopain/exploit-cve-2024-9513-netadmin-iam-allows-user-enumeration-in-active-directory
CVE-2024-9513 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो NetAdmin IAM में HTTP POST अनुरोध के माध्यम से /controller/api/Answer/ReturnUserQuestionsFilled…
 oscerd/cve-2026-53913
CVE-2026-53913 (Apache Camel camel-keycloak) के लिए PoC पुनरुत्पादक: KeycloakSecurityPolicy बेसिक सेटअप में फेल-ओपन हो जाता है — जब कोई आवश्यक…
 mari6274/oauth-client-exploit
एप्लिकेशन जो CVE-2021-22119 को पुनरुत्पादित करते हैं
 jet-pentest/cve-2020-27747
संभावित खाता अधिग्रहण | ब्रूट फोर्स क्षमता
 randomrobbiebf/postgres-bruteforcer
यह टूल डिफ़ॉल्ट क्रेडेंशियल्स की एक सूची लेता है और उसे पोस्टग्रेएसक्यूएल सर्वर पर परीक्षण करता है, तथा जो भी क्रेडेंशियल सफल होते हैं और जिन…
 randomrobbiebf/grafana-bruteforce
ग्राफाना ब्रूटफोर्स टूल
 jonathanrey87/cve-2020-25273
Online Bus Booking System 1.0 में, admin.php में स्थित एडमिन लॉगिन स्क्रीन पर यूज़रनेम या पासवर्ड SQL इंजेक्शन के द्वारा प्रमाणीकरण बायपास किया जा…









