
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
 g-u-i-d/cve-2024-10449-patch
CVE-2024-10449 के लिए पैच: कमजोर loginAction.php को एक कठोर संस्करण के साथ बदलता है जिसके लिए सुरक्षित प्रमाणीकरण के लिए डेटाबेस कॉन्फ़िगरेशन की…
 covepseng/cve-2026-43515-poc
CVE-2026-43515 (Apache Tomcat बाधा उल्लंघन) के लिए शोषण-क्षमता PoC.
 eqstlab/cve-2026-49869
CVE-2026-49869 के लिए PoC और Docker लैब, जो Kestra OSS में AuthenticationFilter पथ बायपास के माध्यम से एक अनधिकृत RCE है जो फ्लो निर्माण और कमांड…
 unteikyou/cve-2026-41940-authbypass-detector
cPanel/WHM CVE-2026-41940 (CRLF इंजेक्शन प्रमाणीकरण बायपास) के लिए पहचान उपकरण। उन सर्वरों पर भेद्यता सत्यापित करें जिनके आप स्वामी हैं या जिनका…
 twinson333/cve-2026-33032-scanner
# Nginx-UI MCP एंडपॉइंट प्रमाणीकरण बाईपास (CVE-2026-33032) के लिए गैर-विनाशकारी भेद्यता स्कैनर
 hd0x01/cve-2026-24061-nse
स्क्रिप्ट एक वास्तविक telnet -a क्लाइंट सत्र के सटीक बाइट अनुक्रम को प्रतिबिंबित करते हुए एक पूर्ण Telnet नेगोशिएशन करती है।
 nel-droid/cve-2026-71205-poc
PoC: changedetection.io असीमित लॉगिन ब्रूट-फोर्स, रेट लिमिटिंग के बिना (CVE-2026-71205, मध्यम 6.5)
 kevin-robertson/powermad
PowerShell MachineAccountQuota और DNS शोषण उपकरण
 antoniococo/remotepotato0
Windows में उपयोगकर्ता से डोमेन एडमिन तक विशेषाधिकार वृद्धि।
 stampery/mongoaudit
🔥 एक शक्तिशाली MongoDB ऑडिटिंग और पेनटेस्टिंग टूल 🔥
 lmammino/jwt-cracker
सरल HS256, HS384 और HS512 JWT टोकन ब्रूट फोर्स क्रैकर।
 notmedic/netntlmtosilverticket
SpoolSample -> Responder w/NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 dirkjanm/pkinittools
Kerberos PKINIT और AD CS से रिले करने के लिए उपकरण
 ghostpack/koh
टोकन रिसाव के माध्यम से विंडोज लॉगऑन सत्र टोकन को कैप्चर करता है ताकि क्रेडेंशियल पुन: उपयोग और प्रतिरूपण को सक्षम किया जा सके, तथा…
 nakagami/grdpwasm
एक वेब-आधारित RDP क्लाइंट
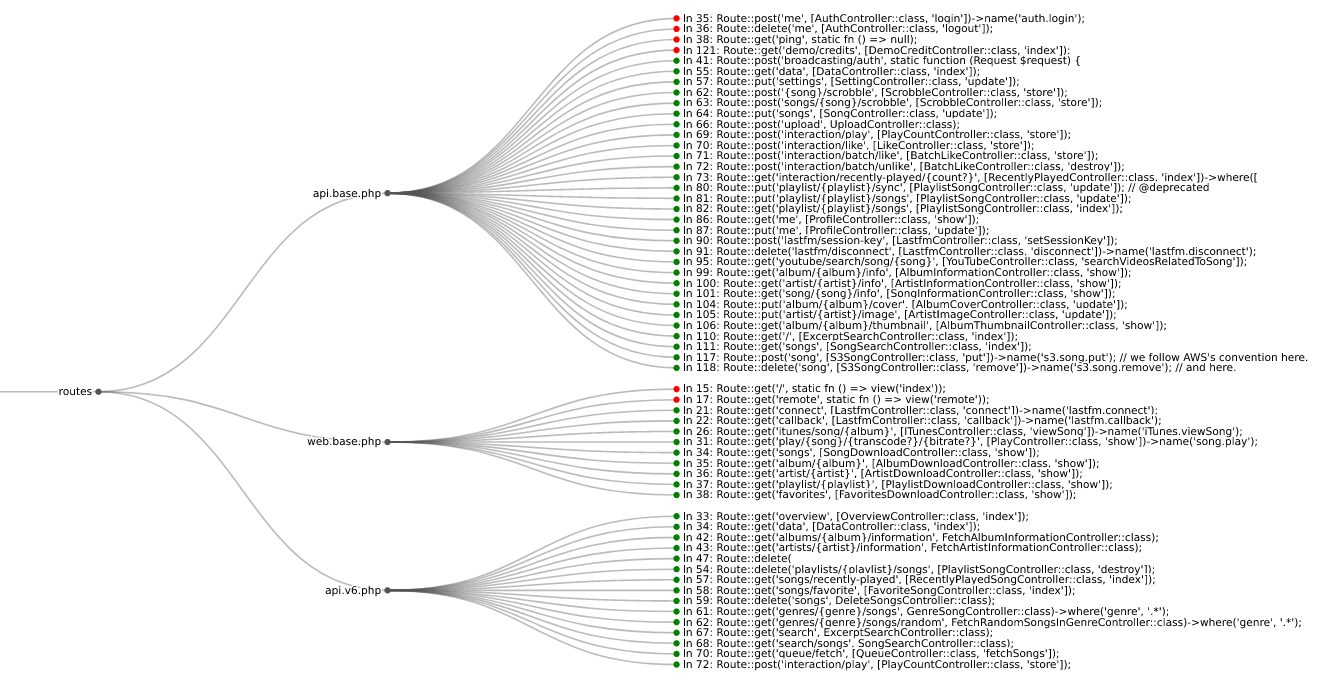 mschwager/route-detect
वेब एप्लिकेशन रूट्स में प्रमाणीकरण (authn) और प्राधिकरण (authz) सुरक्षा बग खोजें।
 synwall/synwall
Linux kernel module जो IoT उपकरणों के लिए शून्य-कॉन्फ़िगरेशन, OTP-आधारित फ़ायरवॉल को कार्यान्वित करता है। पूर्व-साझा कुंजी का उपयोग करके नेटवर्क…
 checkymander/sharp-smbexec
C# में SMBExec का कार्यान्वयन, NTLM पासवर्ड हैश का उपयोग करके विंडोज लक्ष्यों पर दूरस्थ कमांड निष्पादन के लिए, जो पार्श्व गति और पास-द-हैश हमलों को…








