
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 balgan/cve-2026-24061
inetutils-telnetd प्रमाणीकरण बाईपास - कार्यशील
 plunder707/attestos
Bazzite और एक TPM बूट प्रमाणन परत। कार्य प्रगति पर है: बिल्ड असत्यापित हैं, UKI तंत्र अनसुलझा है। विनिर्देश: github.com/plunder707/attested-gaming
 redteampentesting/pretender
आपका MitM साथी जो DHCPv6 DNS takeover, mDNS, LLMNR और NetBIOS-NS स्पूफिंग जैसे हमलों को रिले करने के लिए है।
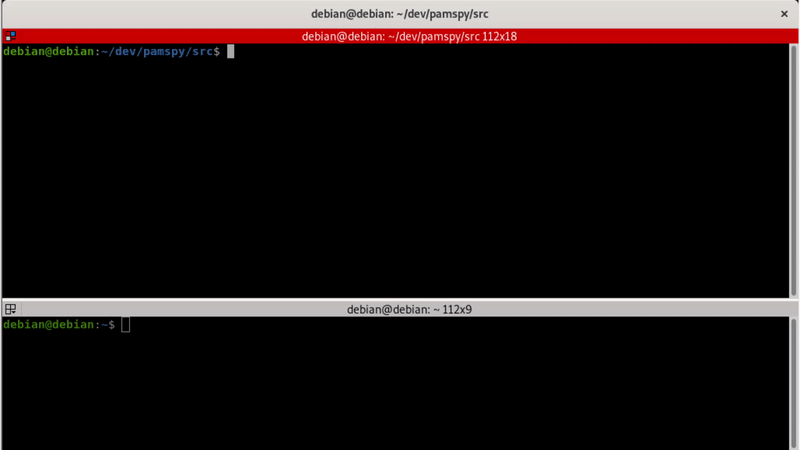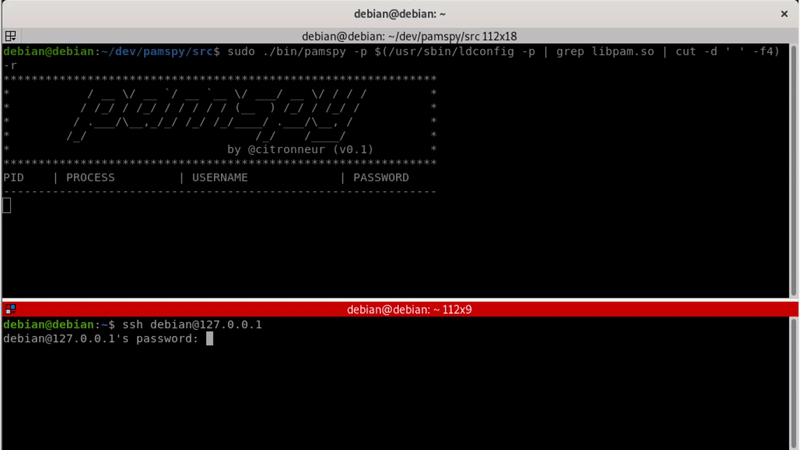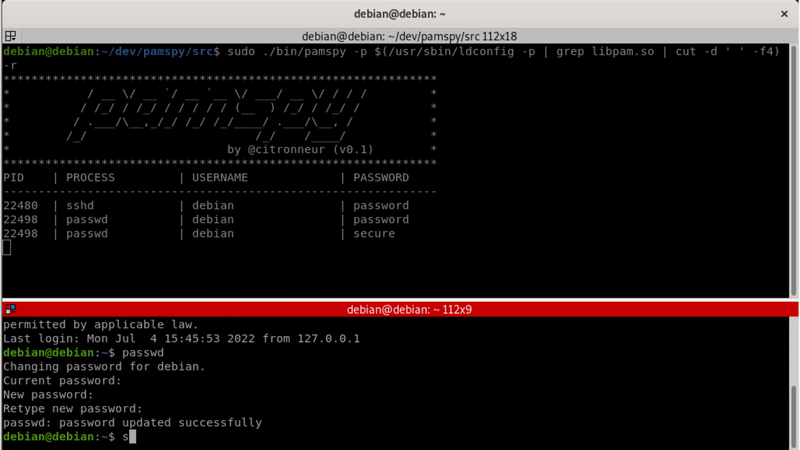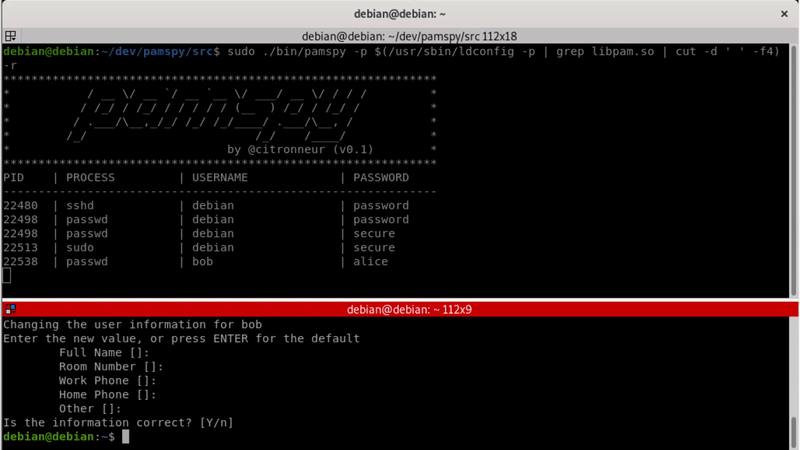 citronneur/pamspy
लिनक्स के लिए eBPF का उपयोग करते हुए क्रेडेंशियल डंपर
 ghostpack/forgecert
चुराए गए प्रमाणपत्र प्राधिकरण (CA) की निजी कुंजियों का उपयोग करके Active Directory प्रमाणीकरण के लिए प्रमाणपत्र जाली बनाएं, जिससे जाली .pfx फ़ाइलों…
 cube0x0/sharpmapexec
विंडोज-मूल पैठ परीक्षण स्विस आर्मी नाइफ, जिसका उपयोग लैटरल मूवमेंट, क्रेडेंशियल एक्सेस, डेटा एक्सफिल्ट्रेशन और CIM, SMB, WinRM, LDAP और डोमेन…
 ralfhacker/kerbeus-bof
BOF for Kerberos abuse (an implementation of some important features of the Rubeus).
 compasssecurity/samlraider
SAML2 Burp एक्सटेंशन
 logangoins/sharpsuccessor
SharpSuccessor, Akamai के Yuval Gordon (@YuG0rd) के BadSuccessor हमले को पूरी तरह से हथियारबंद करने के लिए एक .NET प्रूफ ऑफ कॉन्सेप्ट (POC) है।
 havocframework/modules
हैवॉक फ्रेमवर्क द्वारा उपयोग किए जाने वाले मॉड्यूल
 mr-un1k0d3r/azureredops
Azure RedOps, Microsoft Entra ID की सुरक्षा स्थिति का आकलन करने के लिए एक आक्रामक सुरक्षा टूलकिट है।
 s3cur3th1ssh1t/namedpipepth
टोकन प्रतिरूपण के लिए नामित पाइप को हैश पास करें
 netsecfish/dlink
D-Link NAS डिवाइसों में कमांड इंजेक्शन और हार्डकोडेड बैकडोर क्रेडेंशियल्स के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और विश्लेषण, जो nas_sharing.cgi के…
 rosesecurity/apologee
APOLOGEE एक Python स्क्रिप्ट और Metasploit मॉड्यूल है जो Siemens APOGEE PXC BACnet Automation Controllers (V3.5 से पहले के सभी संस्करण) और TALON TC…
 eduardolat/authkeysync
🔐 दूरस्थ URLs से SSH सार्वजनिक कुंजियों को स्थानीय authorized_keys फ़ाइलों में सिंक्रनाइज़ करने के लिए डिज़ाइन की गई हल्की-फुल्की CLI उपयोगिता
 user0x1337/cve-2022-39227
CVE-2022-39227 : अवधारणा प्रमाण
 mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit
Oracle Access Manager के लिए पैडिंग ओरेकल शोषण (CVE-2018-2879) जो पेनिट्रेशन टेस्ट के दौरान एन्क्रिप्टेड कुकीज़ को डिक्रिप्ट करने और प्रमाणीकरण…
 zenzue/cve-2025-50154
NTLM/SMB के असुरक्षित उपयोग का ऑडिट, हार्डनिंग और शिकार करने के लिए PowerShell टूलकिट, जो ईवेंट लॉग विश्लेषण और डिटेक्शन क्वेरीज़ के साथ…








