
 #1
प्रमाणीकरण तंत्र (जैसे MFA, SSO) और प्राधिकरण नीतियों का परीक्षण और कार्यान्वयन करने के उपकरण।
Kitploit अनुशंसित

 randomrobbiebf/cve-2024-11643
AllAccessible द्वारा अभिगम्यता <= 1.3.4 - प्रमाणित (सब्सक्राइबर+) के लिए प्राधिकरण की कमी जिससे मनमाने विकल्प अपडेट संभव
 hotblac/cve-2022-31692
CVE-2022-31692 Spring Security प्राधिकरण बाईपास को एक न्यूनतम Java एक्सप्लॉइट के साथ प्रदर्शित करता है, जो सुरक्षा शोधकर्ताओं को भेद्यता का परीक्षण…
 missing0x00/cve-2020-26061
CVE-2020-26061 - ClickStudios Passwordstate Password Reset Portal
 karlemilnikka/cve-2024-8349-and-cve-2024-8350
LearnDash के लिए Uncanny Groups का शोषण करके Admin तक प्रमाणित विशेषाधिकार वृद्धि।
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - प्रमाणीकरण की कमी से प्रमाणित (सब्सक्राइबर+) उपयोगकर्ता द्वारा मनमाना विकल्प अपडेट
 sariamubeen/cve-2024-10924
# CVE-2024-10924 के लिए Python एक्सप्लॉइट जो Really Simple SSL WordPress प्लगइन में टू-फैक्टर ऑथेंटिकेशन को बायपास करता है, जिससे कुकी इंजेक्शन के…
 b1u3st0rm/cve-2024-44812-poc
CVE-2024-44812 के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट - ऑनलाइन शिकायत साइट v1.0 में SQL इंजेक्शन प्रमाणीकरण बायपास भेद्यता
 valgrace/middleware-auth-bypass
CVE-2025-29927 ~ next.js मिडलवेयर प्रमाणीकरण बाइपास का एक poc
 heimd411/cve-2025-29927-poc
CVE-2025-29927 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, एक Next.js मिडलवेयर बाईपास भेद्यता। प्रमाणीकरण बाईपास के परीक्षण के लिए संस्करण फिंगरप्रिंटिंग,…
 thetrueartist/abo.cms-exploit-unauthenticated-login-bypass-cve-2024-25227
ABO.CMS 5.8 के लिए SQL इंजेक्शन एक्सप्लॉइट जो tb_login पैरामीटर के माध्यम से प्रमाणीकरण को बायपास करता है, जिससे बिना प्रमाणीकरण के एडमिन पैनल तक…
 geraldoalcantara/cve-2023-49547
ग्राहक सहायता प्रणाली 1.0 - SQL Injection लॉगिन बायपास
 ally-petitt/cve-2023-43154-poc
Mac के CMS में type confusion भेद्यता के लिए PoC, जिसके परिणामस्वरूप authentication bypass और administrator account takeover होता है।
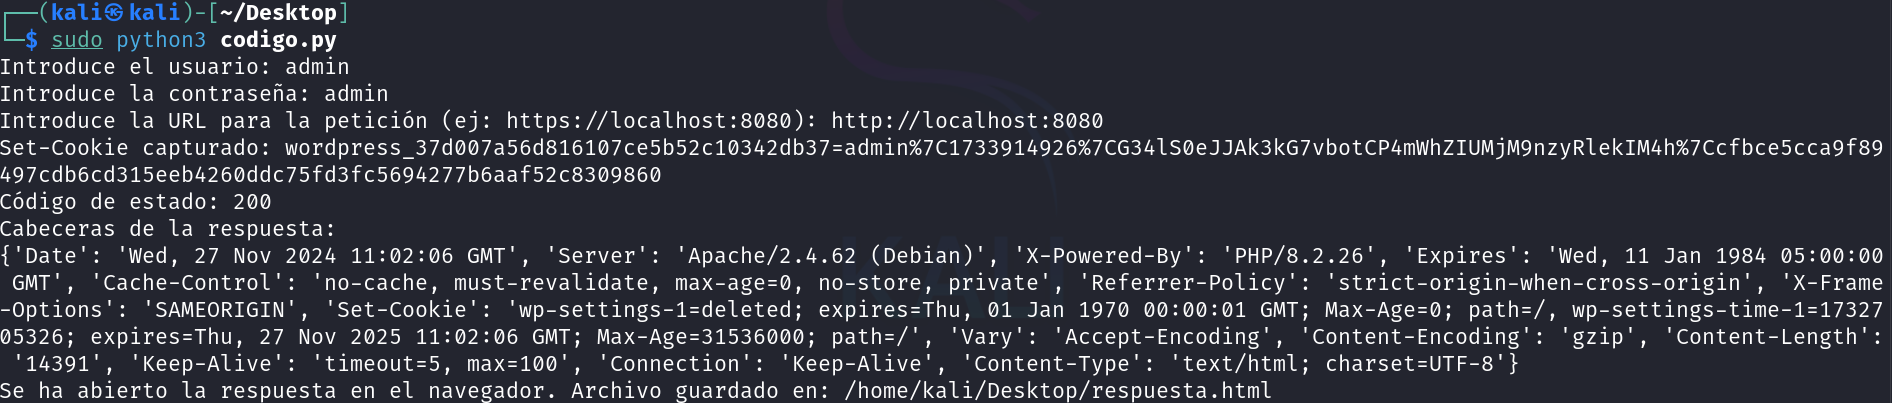 hunt3r850/cve-2024-10924-poc
CVE-2024-10924 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Really Simple Security WordPress प्लगइन में एक प्रमाणीकरण बायपास भेद्यता है, जो क्राफ्टेड…
 vulnz/cve-2021-40903
CVE-2021-40903
 underprotection/cve-2020-24030
CVE-2020-24030 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: ForLogic Qualiex v1/v3 में कमजोर टोकन समाप्ति, जो टोकन पुन: उपयोग के माध्यम से दूरस्थ अप्रमाणित विशेषाधिकार…
 c411e/cve-2023-47564
CVE-2023-47564
 rampantspark/cve-2024-27198
Go में लिखा गया CVE-2024-27198 के लिए एक PoC
 asg-castle/cve-2023-27350
PaperCut NG में CVE-2023-27350 के लिए प्रमाण-अवधारणा शोषण; प्रमाणीकरण बाईपास करने और SYSTEM के रूप में कोड निष्पादित करने के लिए SetupCompleted…








