
 #1
प्रमाणीकरण तंत्र (जैसे MFA, SSO) और प्राधिकरण नीतियों का परीक्षण और कार्यान्वयन करने के उपकरण।
Kitploit अनुशंसित
 darrocarocatest-sys/pv2-victim
authz शोध - CVE-2026-3306 फिक्स कवरेज
 cybersentinel321/cve-2023-22515-lab
हैंड्स-ऑन सुरक्षा प्रयोगशाला जो एक सिम्युलेटेड कमजोर वातावरण का उपयोग करके CVE-2023-22515 — Atlassian Confluence Authentication Bypass को प्रदर्शित…
 aliyabuz25/cve-2025-49173
सुरक्षा अनुसंधान — macOS Mavericks 10.9 पर स्थानीय रूट विशेषाधिकार वृद्धि के लिए PoC।
 kl4v3/axiom-protocol
Axiom का लक्ष्य एक पूरी तरह से अज्ञात, विकेंद्रीकृत और सेंसरशिप-प्रतिरोधी सोशल मीडिया प्लेटफ़ॉर्म प्रदान करना है। इसे संभव बनाने के लिए, आर्किटेक्चर…
 metasploit403/cve-2025-29927-lab
जानबूझकर कमजोर Next.js एप्लिकेशन जो CVE-2025-29927 (मिडलवेयर-आधारित प्रमाणीकरण बाइपास) का प्रदर्शन करता है, सीखने और बग बाउंटी अभ्यास के लिए।
 xitexploiter96-dot/cve-2025-23419
Python-आधारित TLS सत्र पुन: उपयोग शोषण परीक्षक जो गलत कॉन्फ़िगर किए गए सर्वरों में प्रमाणीकरण बाईपास कमजोरियों की जांच करता है जिन्हें क्लाइंट…
 sudo-wp/sudowp-crowdsignal-forms
Crowdsignal Forms का एक सुरक्षा-कठोर फोर्क। CVE-2025-69015 (बिगड़ा एक्सेस कंट्रोल) को पैच करता है, PHP 8.2+ के लिए आधुनिकीकरण करता है, और सख्त…
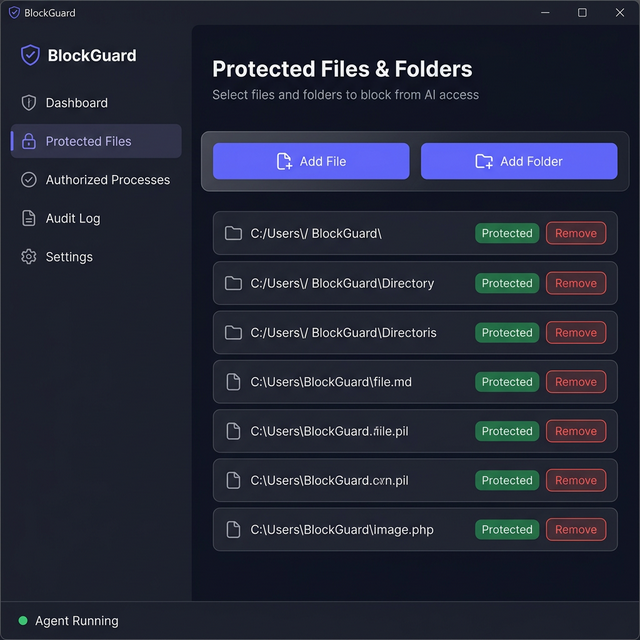 m2l33k/blockguard
BlockGuard एक विंडोज डेटा हानि निवारण (DLP) एजेंट है जो प्रक्रिया स्तर पर फ़ाइल पहुंच को इंटरसेप्ट और नियंत्रित करता है। यह सुनिश्चित करता है कि केवल…
 zf-tm/cve-2026-29000
CVE-2026-29000 का PoC
 eqstlab/cve-2025-26788
मजबूत कुंजी FIDO सर्वर प्राधिकरण बाईपास
 sdrtba/cve-2025-29927
प्रूफ-ऑफ-कॉन्सेप्ट और मास स्कैनिंग टूलकिट CVE-2025-29927 के लिए, जो फोर्ज्ड x-middleware-subrequest हेडर के माध्यम से Next.js मिडलवेयर प्राधिकरण…
 0xdtc/crushftp-auth-bypass-cve-2025-31161
CrushFTP CVE-2025-31161 प्रमाणीकरण बायपास के लिए एक्सप्लॉइट: कमजोर लक्ष्यों का पता लगाता है, उपयोगकर्ताओं की सूची बनाता है, और Go और Bash में तैयार…
 zs1n/cve-2025-29927
PoC | NextJS Middleware 15.2.2 - Authorization Bypass
 mickhacking/thank-u-next
CVE-2025-29927 PoC | प्रमाणीकरण बाईपास एक्सप्लॉइट | httpx का उपयोग करने वाला Python टूल | मिडलवेयर भेद्यता | एथिकल हैकिंग टूलकिट
 tansique-17/cve-2025-26198
सार्वजनिक प्रकटीकरण
 blueisbeautiful/cve-2025-54309
CrushFTP AS2 प्रमाणीकरण बाईपास
 0xsu3ks/cve-2025-29556
CVE-2025-29556 के लिए PoC जो ExaGrid EX10 बैकअप उपकरणों पर कम-विशेषाधिकार वाले API सत्र के माध्यम से सुरक्षा अधिकारी (Security Officer) खाते बनाता…
 pandora-research/cve-2018-0114-exploit
CVE-2018-0114 के लिए शोषण: JWT टोकन्स को फिर से हस्ताक्षरित करता है, JWS हेडर में हमलावर-नियंत्रित सार्वजनिक कुंजी एम्बेड करके, कमजोर Cisco node-jose…








