
 #1
प्रमाणीकरण तंत्र (जैसे MFA, SSO) और प्राधिकरण नीतियों का परीक्षण और कार्यान्वयन करने के उपकरण।
Kitploit अनुशंसित
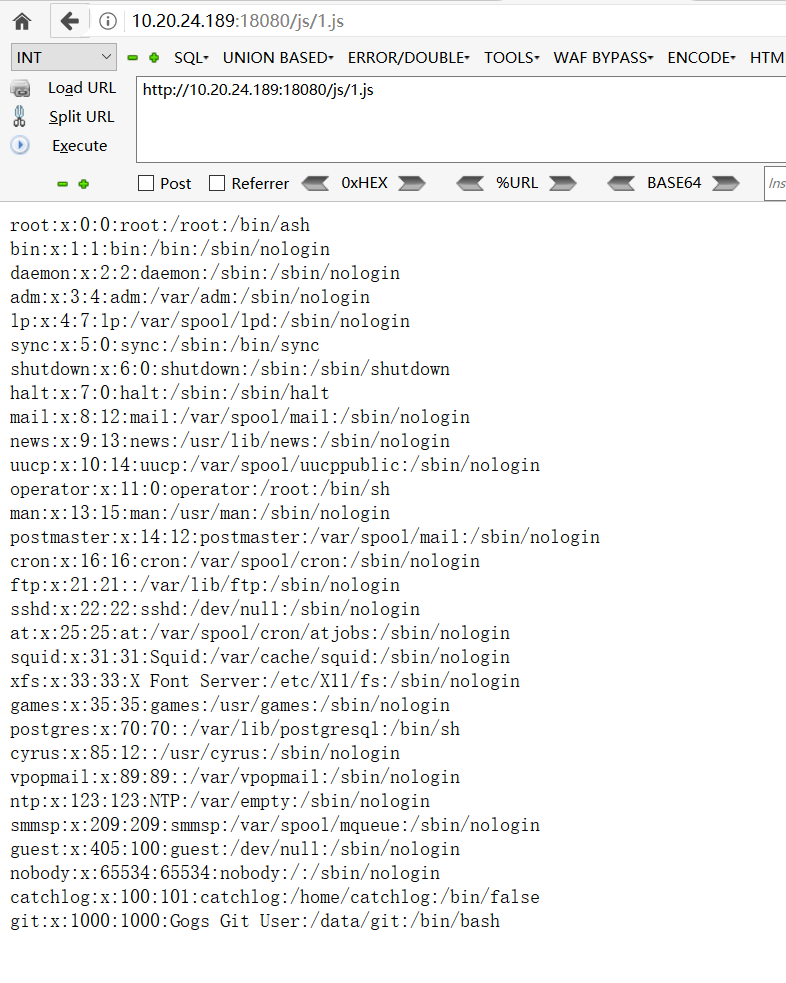
 jas502n/gogs_rce
Gogs RCE (CVE-2018-18925) के लिए एक्सप्लॉइट जो सत्र जालसाज़ी (session forgery) और Git हुक इंजेक्शन का लाभ उठाकर रूट विशेषाधिकारों के साथ मनमाना कमांड…
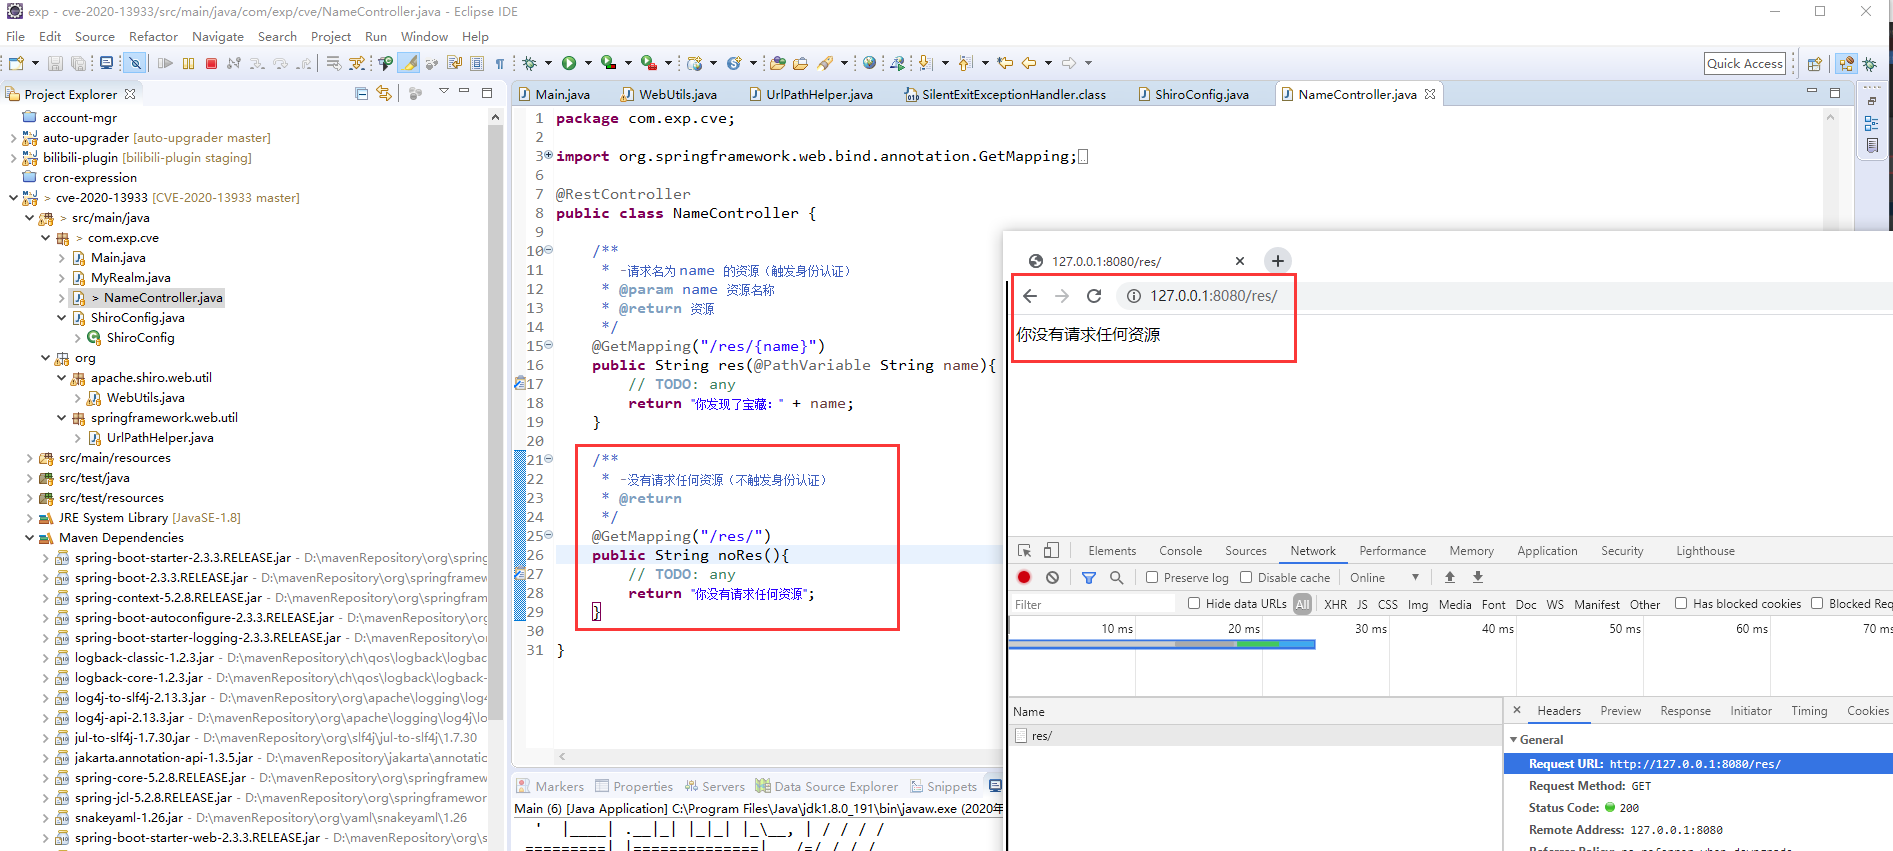 exp-docs/cve-2020-13933
CVE-2020-13933 रेंज: shiro प्रमाणीकरण बाइपास भेद्यता
 bughunt4me/cpanelcve-2026-41940
CVE-2026-41940 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, cPanel और WHM में एक गंभीर प्रमाणीकरण बायपास, जो सत्र-फ़ाइल CRLF इंजेक्शन के माध्यम से होता है,…
 eduardolat/authkeysync
🔐 दूरस्थ URLs से SSH सार्वजनिक कुंजियों को स्थानीय authorized_keys फ़ाइलों में सिंक्रनाइज़ करने के लिए डिज़ाइन की गई हल्की-फुल्की CLI उपयोगिता
 eastarctica/cve-2026-43813
CVE-2026-43813: CloudAttestation enforceEnvironment बाईपास
 kazaf6s/cve-2022-23131
CVE-2022-23131 भेद्यता शोषण उपकरण तत्काल उपयोग के लिए तैयार।
 filiplain/fortinet-poc-auth-bypass
Fortinet प्रमाणीकरण बायपास के लिए Bash PoC - CVE-2022-40684
 theronielanddaronpodcastshow/svja
The Super Vulnerable Java Application (SVJA), जैसा कि Roniel और DaRon पॉडकास्ट शो में प्रदर्शित किया गया है, एक Apache Struts एप्लीकेशन है जिसे कई…
 zhzyker/cve-2020-11444
Nexus 3 अनधिकृत पहुंच शोषण स्क्रिप्ट
 tomjwxf/scopeblind-gateway
सुरक्षा गेटवे MCP सर्वरों के लिए प्रति-उपकरण नीति प्रवर्तन, Ed25519-हस्ताक्षरित ऑडिट रसीदें, और शैडो-मोड लॉगिंग के साथ। AI एजेंट पहुंच नियंत्रण के…
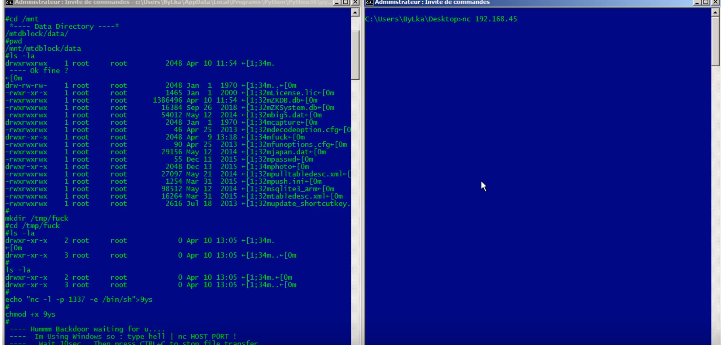 9aylas/backdooring-zmm100-fingerprint-devices
AuthBypass और स्वचालित उपकरणों में बैकडोरिंग
 hughink/cve-2022-40684
CVE-2022-40684 के लिए PoC और शोषण, Fortinet FortiOS, FortiProxy और FortiSwitchManager प्रबंधन इंटरफेस में एक प्रमाणीकरण बाईपास, जो तैयार HTTP…
 horizon3ai/secureconnect-auth-bypass
ConnectWise SecureConnect प्रमाणीकरण बायपास भेद्यता के लिए एक एक्सप्लॉइट प्रूफ ऑफ कॉन्सेप्ट।
 ducluongtran9121/cve-2022-22978-poc
Spring Security फ्रेमवर्क में CVE-2022-22978 भेद्यता का PoC
 murataydemir/cve-2020-6287
[CVE-2020-6287] SAP NetWeaver AS JAVA (LM कॉन्फ़िगरेशन विज़ार्ड) प्रमाणीकरण बायपास (सरल और व्यवस्थापक Java उपयोगकर्ता बनाएं)
 azu/nextjs-cve-2025-29927-poc
CVE-2025-29927 के लिए Next.js PoC
 okaytc/superset_auth_bypass_check
Apache-Superset पहचान प्रमाणीकरण बाईपास भेद्यता (CVE-2023-27524) पहचान उपकरण
 0dayninja/cve-2021-3560
Polkit D-Bus प्रमाणीकरण बायपास एक्सप्लॉइट








