
 #1
API परीक्षण, फज़िंग, स्कीमा सत्यापन, प्रमाणीकरण परीक्षण और गेटवे सुरक्षा उपकरण।
Kitploit अनुशंसित
 ex-cal1bur/cve-2026-44595
# CVE-2026-44595 YAMCS IAM API के माध्यम से अनधिकृत उपयोगकर्ता गणना
 fevar54/cve-2026-35616-detector.py
Detector de CVE-2026-35616: identifica servidores FortiClient EMS vulnerables (7.4.5-7.4.6).
 shadowbyte1/cve-2026-42154
CVE-2026-42154 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Prometheus के Remote Read एंडपॉइंट में एक सेवा अस्वीकार भेद्यता जो क्राफ्टेड Snappy-संपीड़ित…
 michaeladamgroberman/cve-2026-28767
CVE-2026-28767: एडमिन नोटिफिकेशन एंडपॉइंट पर मिसिंग ऑथेंटिकेशन — Gardyn Home Kit (ICSA-26-055-03)
 horkimhab/cve-wazuh
पंजीकृत एजेंट DataValue.index के माध्यम से मनमाना OpenSearch _bulk संचालन तस्करी कर सकता है। GHSA-ff9g-85jq-r3g3. ड्राफ़्ट
 saykino/cve-2026-31283
CVE-2026-31283 का दस्तावेज़ीकरण: Totara LMS के फॉरगॉट पासवर्ड API में रेट लिमिटिंग की कमी के कारण ईमेल बमबारी भेद्यता, जो अनधिकृत दूरस्थ हमलावरों को…
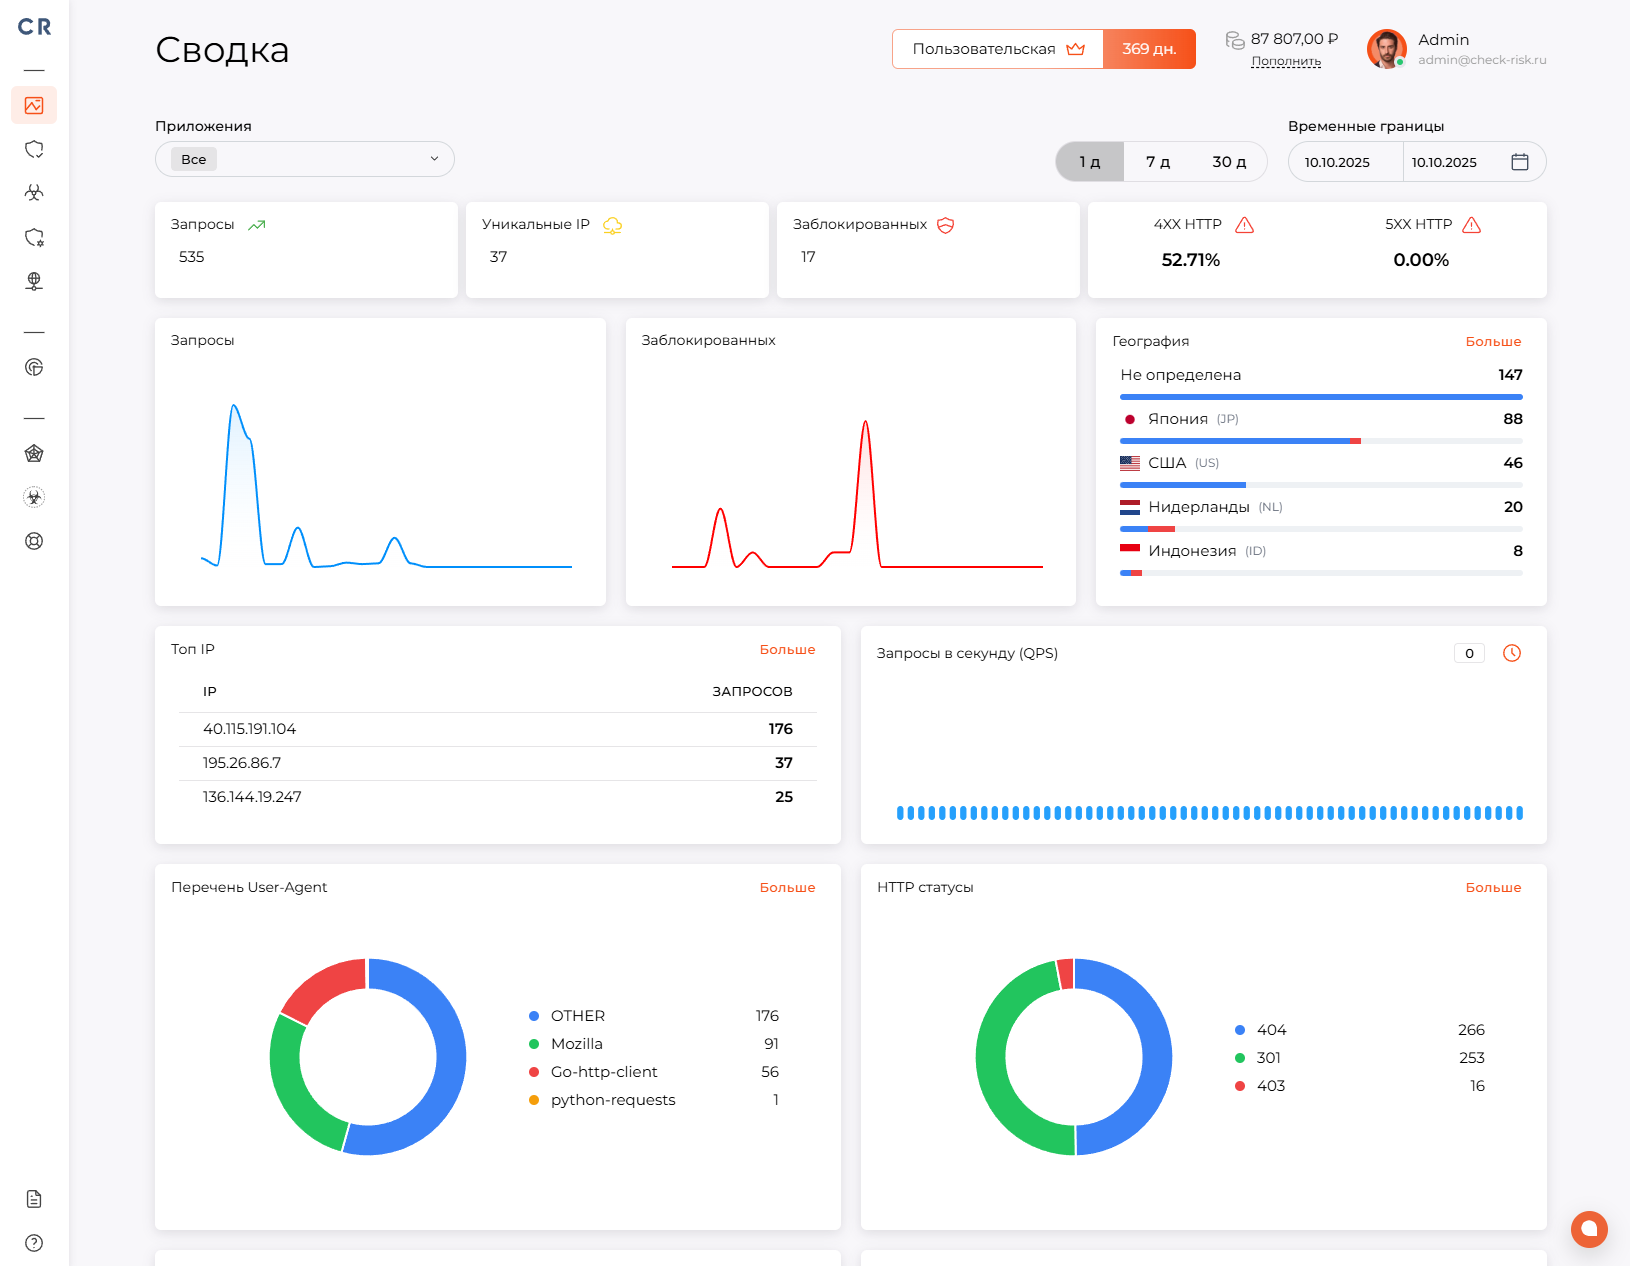
 check-risk-waf/check-risk-waf
क्लाउड-आधारित वेब एप्लिकेशन फायरवॉल (WAF) जो SQLi, XSS, DDoS और बॉट हमलों के खिलाफ L3/L7 सुरक्षा प्रदान करता है। इसमें AI सहायक, एंटी-बॉट CAPTCHA,…
 johanneslks/cve-2026-33186
gRPC-Go RBAC प्राधिकरण नीति बाईपास `:path` स्लैश की कमी के कारण (Auth Bypass)
 michaeladamgroberman/cve-2026-28766
CVE-2026-28766: उपयोगकर्ता खाता एंडपॉइंट पर लापता प्रमाणीकरण — Gardyn होम किट (ICSA-26-055-03)
 michaeladamgroberman/cve-2026-32662
CVE-2026-32662: प्रोडक्शन में सक्रिय डिबग कोड — Gardyn Home Kit (ICSA-26-055-03)
 arzaan789/keyguard
कोडबेस और GCP प्रोजेक्ट्स में एक्सपोज़्ड API क्रेडेंशियल्स को स्कैन करें
 kaysec/hybrid-submit
एक स्क्रिप्ट जो स्वचालित रूप से Hybrid Analysis (API) में फ़ाइलें सबमिट करती है
 roninforge/roninforge-hono
Hono v4 (TypeScript एज वेब फ्रेमवर्क) के लिए Cursor प्लगइन। BAD/CORRECT जोड़ियों के साथ 59 LLM रिग्रेशन। hono ^4.12.19 पर पिन किया गया…
 pannagkumaar/pentest-lab
आधुनिक साइबर रेंज जिसमें वेब, एपीआई, क्लाउड, एआई और ब्लू-टीम सुरक्षा ट्रैक में 50 से अधिक हैंड्स-ऑन चुनौतियाँ शामिल हैं। इसमें गाइडेड अटैक चेन,…
 workshops-de/google_gax
Tesla 1.18.3+ संगतता के लिए पैच किया गया google_gax 0.4.1 (CVE-2026-48598)
 derrickschoen/laravel-framework
laravel/framework 10.50.2 का फोर्क, जिसमें CVE-2026-48019 (डिफ़ॉल्ट ईमेल नियम में CRLF इंजेक्शन) को ValidatesAttributes::validateEmail में बैकपोर्ट…
 leekanghyun/axios-security-guide
# Axios CRLF इंजेक्शन (CVE-2026-40175) भेद्यता प्रतिक्रिया मार्गदर्शिका और fetch-आधारित माइग्रेशन विश्लेषण
 remenis/cve-2025-63667
Vatilon-आधारित IP कैमरा फर्मवेयर क्रेडेंशियल्स की पुष्टि किए बिना Session-Id टोकन जारी करते हैं, जिससे हमलावरों को API एंडपॉइंट्स के माध्यम से सत्र…








