
 #1
API परीक्षण, फज़िंग, स्कीमा सत्यापन, प्रमाणीकरण परीक्षण और गेटवे सुरक्षा उपकरण।
Kitploit अनुशंसित
 wa6n3r/cve-2026-35616
CVE-2026-35616 के लिए एक्सप्लॉइट स्क्रिप्ट जो वैध CNs की खोज करके, नकली क्लाइंट प्रमाणपत्र उत्पन्न करके, और कस्टम हेडर के साथ संरक्षित एंडपॉइंट्स की…
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
 mrcord77/rust_citadel
क्वांटम-पश्चात संकर एन्क्रिप्शन लाइब्रेरी जो X25519 + ML-KEM-768 को AES-256-GCM के साथ जोड़ती है
 ubitquity/metabase-setup-endpoint-sqli-fix
एक setup endpoint में अनधिकृत SQL इंजेक्शन को ठीक करता है, कच्चे JDBC क्वेरीज़ को ORM पैरामीटराइज़ेशन और constant-time टोकन सत्यापन से प्रतिस्थापित…
 owasp/agent-skills-security-standard
एजेंट कौशल के लिए सुरक्षा मानक, जो क्लाउड और API वातावरण में AI-संचालित स्वायत्त एजेंटों को सुरक्षित करने हेतु दिशानिर्देश और सर्वोत्तम अभ्यास प्रदान…

 kit-lang/packages/kit-oauth
OAuth 2.0 क्लाइंट लाइब्रेरी Kit अनुप्रयोगों के लिए जो प्राधिकरण कोड, PKCE, क्लाइंट क्रेडेंशियल्स, और रिफ्रेश टोकन प्रवाह को समर्थन करती है, साथ ही…
 sushank05/mcp-doorman
एक हल्का mcp जो CVE (CVE-2025-54136) को पॉइज़निंग से रोकता है, शोधकर्ताओं द्वारा प्रॉम्प्ट इंजेक्शन के माध्यम से Claude Code/Copilot/Gemini को हाईजैक…
 karlemilnikka/cve-2024-1209
LearnDash में असाइनमेंट के माध्यम से संवेदनशील जानकारी का एक्सपोज़र।
 rajsidwadkar/uap-protocol
टूल एक्सेस और एजेंट समन्वय के लिए एक एकीकृत, सुरक्षा-प्रथम वायर प्रोटोकॉल। UAP Ed25519-हस्ताक्षरित CapabilityCards, अनिवार्य mTLS, Keycloak IdP…
 0x0w1z/cve-2025-61777
CVE on FlagForgeCTF संस्करण v2.0.0 से v2.3.1 तक। समस्या को ठीक करने के लिए संस्करण 2.3.2 में अपग्रेड किया गया।
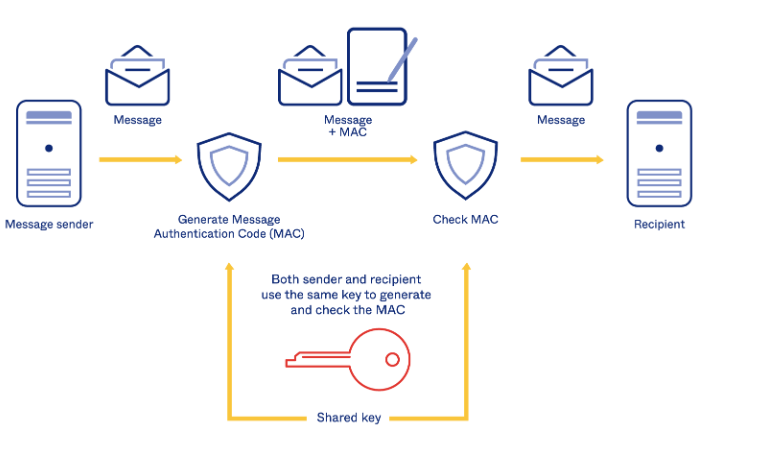 password123456/about-hmac
HMAC कार्यान्वयन उदाहरण और व्याख्या
 michaeladamgroberman/cve-2026-25197
CVE-2026-25197: IDOR के माध्यम से प्राधिकरण बाईपास — Gardyn Home Kit (ICSA-26-055-03)
 tibrn/cve-2026-5724
CVE-2026-5724 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Temporal के फ्रंटएंड gRPC सेवा में एक प्रमाणीकरण बायपास जो वर्कफ़्लो प्रतिकृति डेटा तक अनधिकृत…
 penteraio/cve-2026-41473-cyberpanel-ai-scanner-unauth
Nuclei डिटेक्शन टेम्पलेट CVE-2026-41473 के लिए, जो CyberPanel AI Scanner 2.4.4 से पहले के संस्करणों में एक अनऑथेंटिकेटेड रीड/राइट API एक्सेस दोष है।…
 learner202649/cve-2025-11203-poc
संबंधित भेद्यता को व्यक्तिगत रूप से दोहराने के लिए कोड
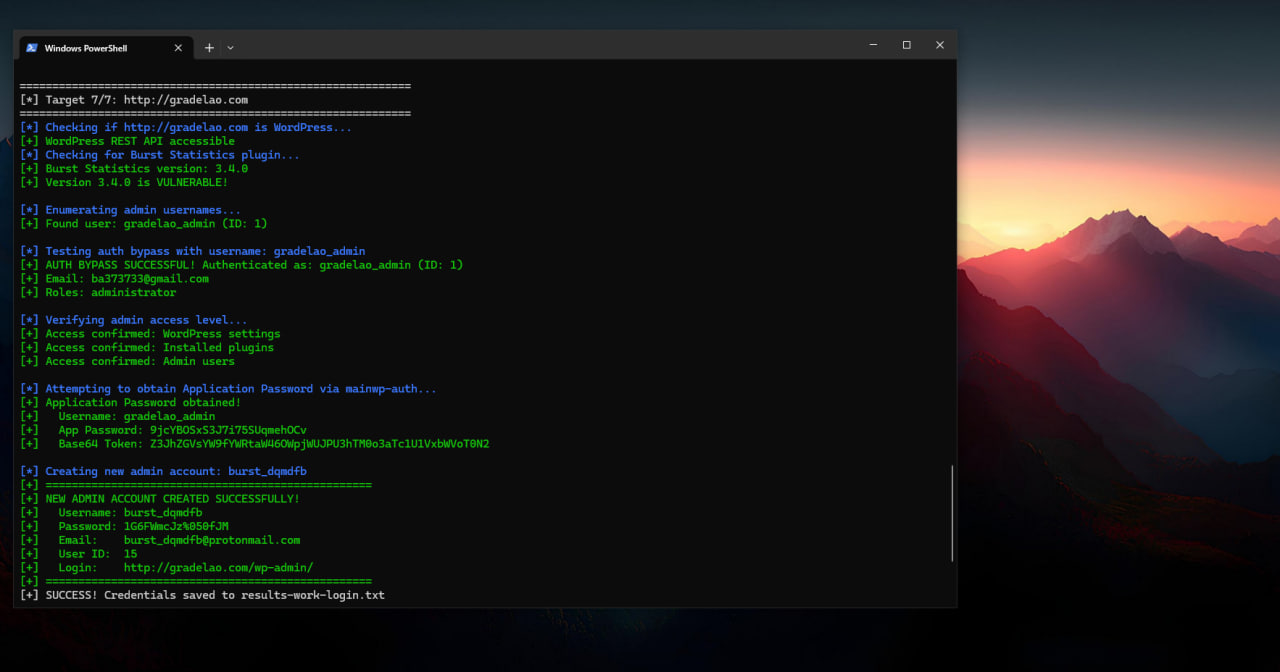 x48ps/cve-2026-8181
यह भेद्यता अनधिकृत हमलावरों को एक मान्य व्यवस्थापक उपयोगकर्ता नाम जानने पर, REST API अनुरोधों के दौरान बेसिक प्रमाणीकरण हेडर में किसी भी गलत पासवर्ड…
 michaeladamgroberman/cve-2026-32646
CVE-2026-32646: एडमिन डिवाइस एंडपॉइंट पर लापता प्रमाणीकरण — Gardyn Home Kit (ICSA-26-055-03)
 mr-redoo7/cve-2026-27739-poc
Python PoC जो Angular SSR में CVE-2026-27739 का उपयोग करता है: prototype pollution के माध्यम से header injection और credential चोरी के लिए AWS…








