
 #1
API परीक्षण, फज़िंग, स्कीमा सत्यापन, प्रमाणीकरण परीक्षण और गेटवे सुरक्षा उपकरण।
Kitploit अनुशंसित
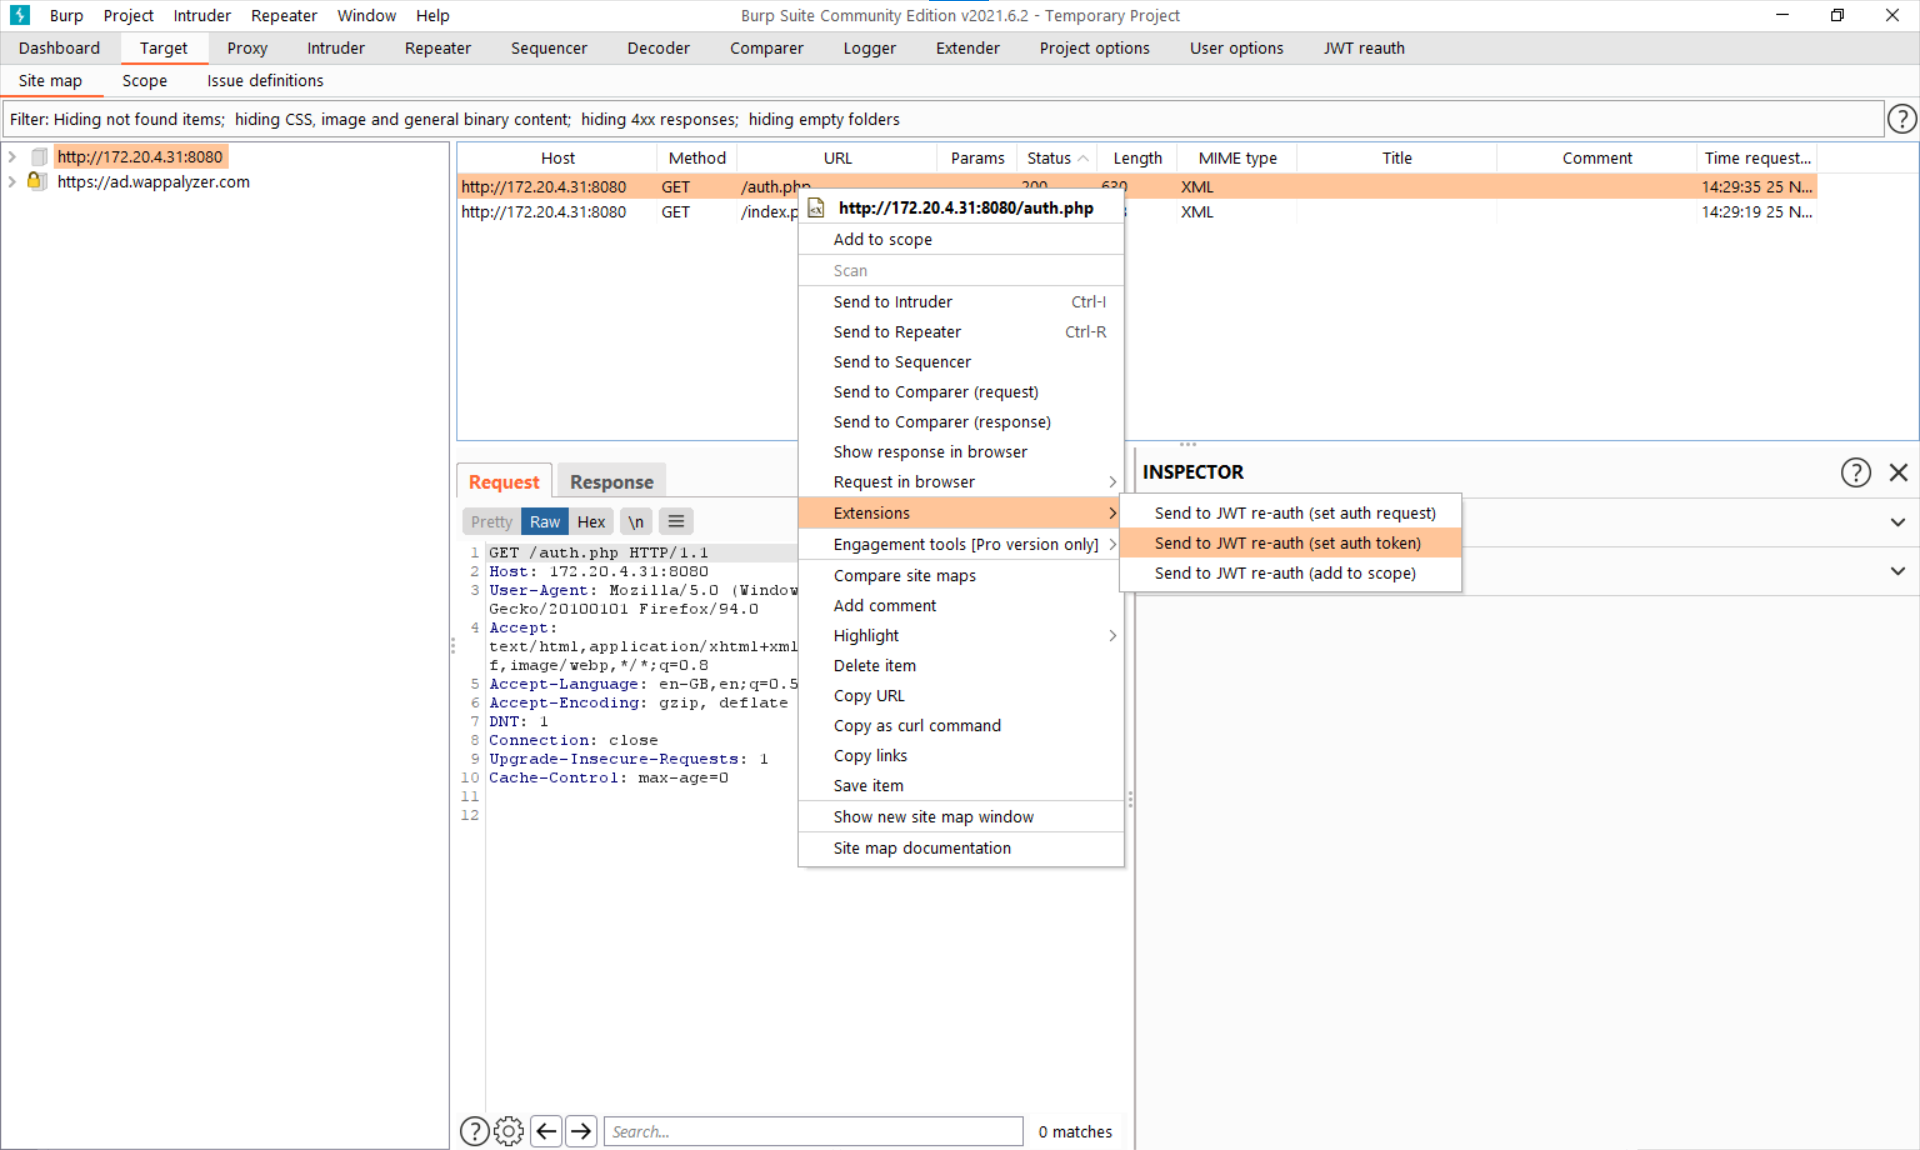
 nccgroup/jwt-reauth
एक auth URL से JWT प्रमाणीकरण टोकनों को कैश करता है और स्वचालित सत्र प्रबंधन के लिए Burp Suite में in-scope अनुरोधों पर उन्हें हेडर के रूप में जोड़ता…
 7etsuo/tetsuo-pulse
Tetsuo Socket Library
 securelayer7/promptpurify
Prompt-इंजेक्शन गार्डरेल LLM अनुप्रयोगों के लिए। कॉम्पैक्ट मॉडल जो बड़े ओपन-सोर्स गार्ड से बेहतर प्रदर्शन करता है। कोई रेगेक्स नहीं, कोई सिग्नेचर…
 armourbird/csf
ArmourBird CSF - कंटेनर सुरक्षा ढांचा
 clidey/deptrust
CLI और MCP सर्वर जो 14+ पारिस्थितिकी तंत्रों में ज्ञात कमजोरियों के लिए पैकेज संस्करणों की जाँच करता है, जिनमें npm, PyPI, crates.io, Go मॉड्यूल और…
 vhscom/private-landing
🔐 प्रमाणीकरण को सही तरीके से बनाकर सीखें। Cloudflare Workers के लिए Hono, Turso, PBKDF2, और JWT dual-token सत्रों के साथ एक विस्तार योग्य,…
 owasp/apicheck
REST API सुरक्षा परीक्षण के लिए मॉड्यूलर DevSecOps टूलसेट, जिसे डेवलपर्स, सिस्टम प्रशासकों और पेंट्रेशन टेस्टर्स के लिए डिज़ाइन किया गया है ताकि…
 bogdanticu88/threatmap
STRIDE, MITRE ATT&CK, और PASTA फ्रेमवर्क के साथ IaC थ्रेट मॉडलर। Terraform, CloudFormation, और Kubernetes के लिए REST API, GraphQL, और Docker समर्थन।
 davidcarliez/cover
Keep private data, internal infrastructure and secrets out of cloud coding agents without breaking your workflow.
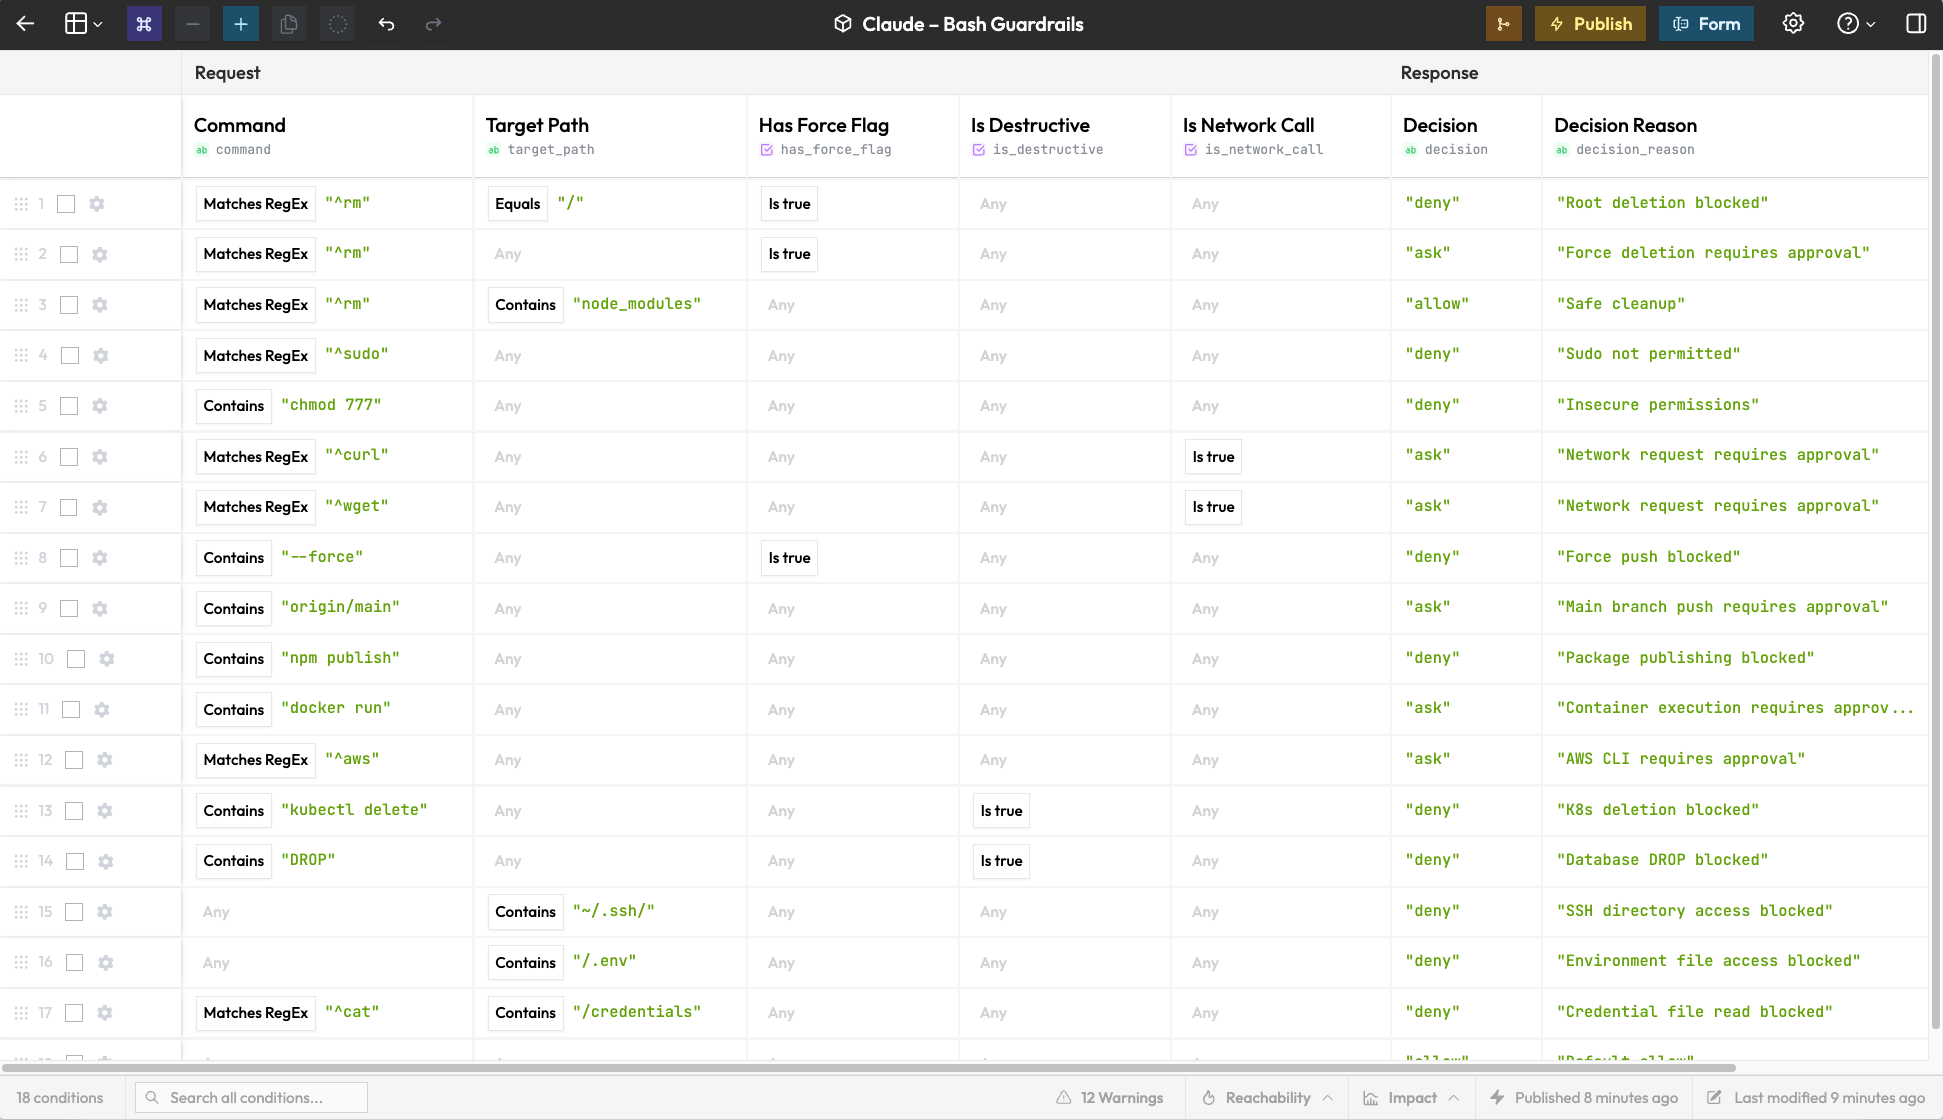 rulebricks/claude-code-guardrails
Claude Code टूल कॉल के लिए रीयल-टाइम गार्डरेल्स।
 rohansx/wardn
AI एजेंटों के लिए क्रेडेंशियल अलगाव। एजेंट कभी वास्तविक API कुंजियाँ नहीं देखते - संरचनात्मक गारंटी, नीति नहीं।
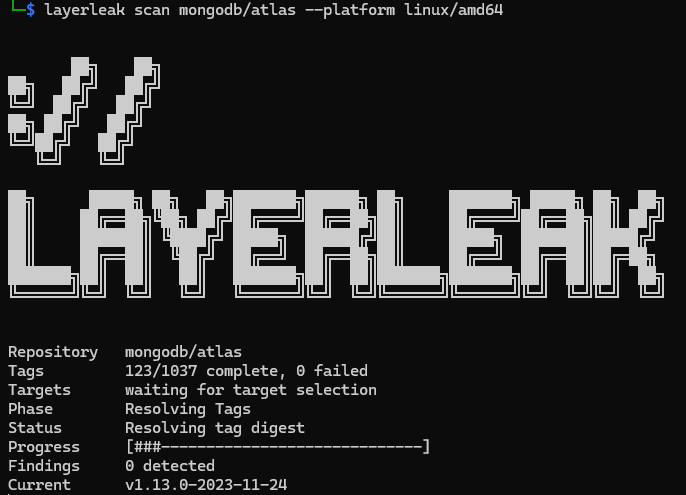 brumbelow/layerleak
layerleak Docker Hub गुप्त स्कैनर
 lore-hex/quill-router
TrustedRouter.com रेपो सुरक्षित LLM प्रॉक्सी के लिए
 jay123anta/laravel-threat-detection
Passive Laravel middleware that detects and logs SQL injection, XSS, RCE, bot scanners, and 175+ attack patterns. Features a built-in dashboard,…
 pigeonlabshq/pigeon
AI एजेंटों के लिए हस्ताक्षरित, स्कोप्ड क्रेडेंशियल्स के साथ न्यूनतम-विशेषाधिकार प्रत्यायोजन लागू करें। उप-एजेंटों को सीमित क्षमताएं और संसाधन प्रदान…
 tech4242/aquaman
🔱 The only independent credential proxy for AI agents: bring-your-own-vault isolation & least-privilege request policies. Your keys stay where you…
 n7on/dllspy
संकलित .NET असेंबली में इनपुट सतहों और सुरक्षा मुद्दों का पता लगाएं — उन्हें चलाए बिना।








