
 #1
REST, SOAP, और GraphQL APIs की सुरक्षा का मूल्यांकन करने के उपकरण।
Kitploit अनुशंसित

 asaotomo/hx0-hawkeye
एक हल्का ब्राउज़र एक्सटेंशन जो ट्रैफ़िक कैप्चर और सुरक्षा विश्लेषण के लिए है, जिसमें ब्राउज़र साइडबार से ही कैप्चर, इंटरसेप्ट, संशोधन, रीप्ले,…
 sech0us3/waf-checker
Automated WAF assessment tool that detects firewall vendors, tests 19 attack categories with advanced evasion payloads, and provides color-coded…
 xaaha/hulak
एक हल्का, फ़ाइल-आधारित CLI API क्लाइंट जिसमें age-एन्क्रिप्टेड सीक्रेट्स, प्रथम-श्रेणी GraphQL समर्थन, और AI एजेंट वर्कफ़्लो के लिए एक अंतर्निहित MCP…
 nccgroup/argumentinjectionhammer
आर्गुमेंट इंजेक्शन भेद्यताओं की पहचान करने के लिए डिज़ाइन किया गया एक Burp एक्सटेंशन।
 google/aura-inspector
Salesforce Experience Cloud के लिए स्वचालित सुरक्षा परीक्षण उपकरण जो अतिथि और प्रमाणित संदर्भों से गलत कॉन्फ़िगर किए गए Aura अनुप्रयोगों, सुलभ…
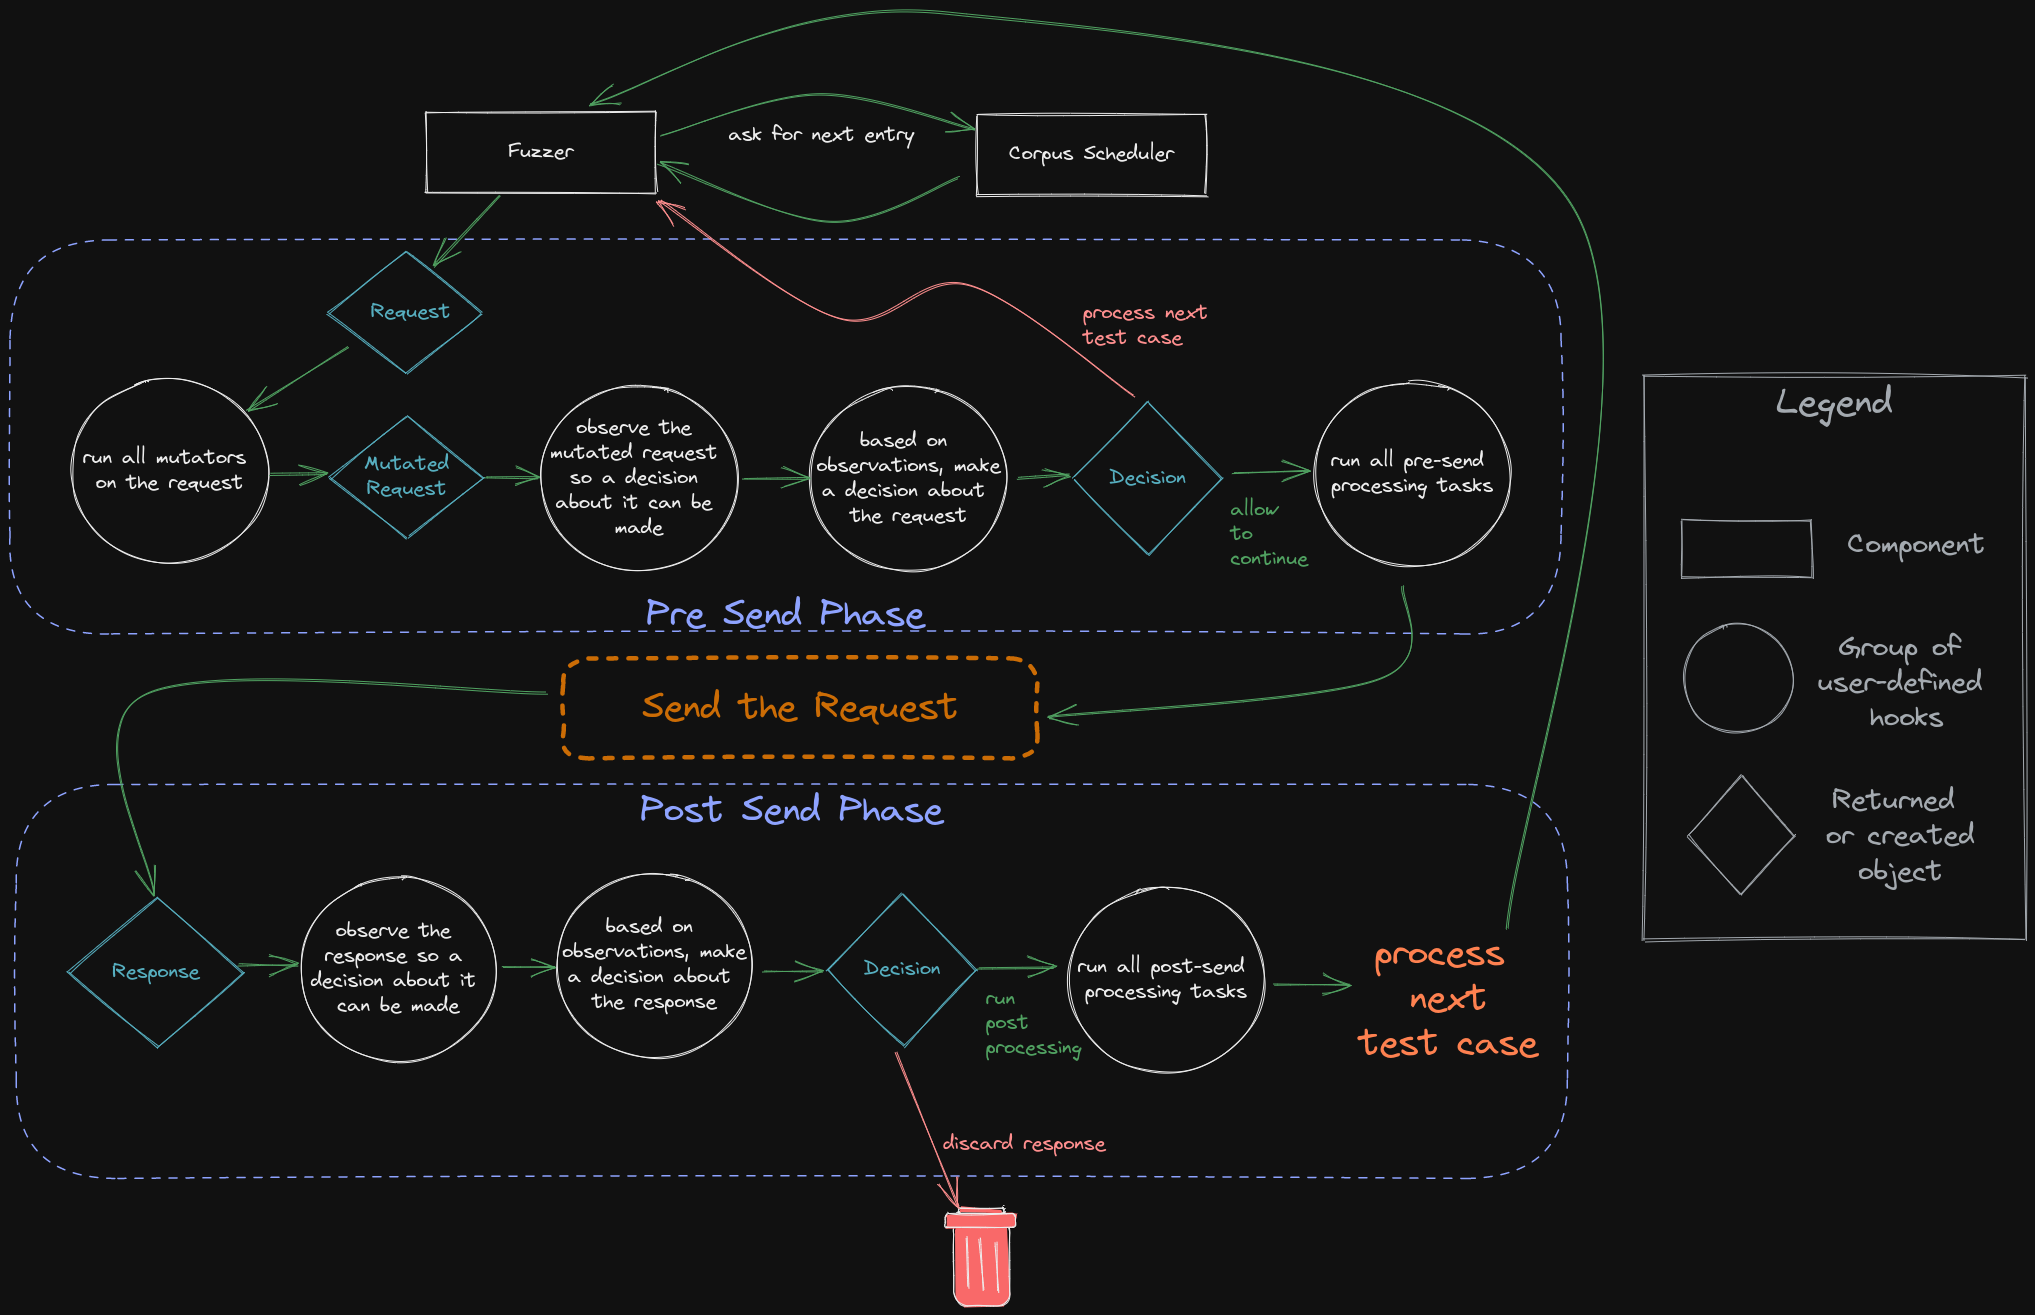 epi052/feroxfuzz
Rust में संरचना-जागरूक ब्लैक-बॉक्स HTTP फ़ज़र विकसित करें, जिसमें कस्टम वेब और API परीक्षण के लिए कंपोज़ेबल म्यूटेटर, शेड्यूलर, ऑब्ज़र्वर, डिसाइडर और…
 manuelberrueta/flowanalyzer
FlowAnalyzer एक उपकरण है जो OAuth 2.0 फ्लो, जिसमें OpenID Connect (OIDC) शामिल है, के परीक्षण और विश्लेषण में सहायता करता है।
 pentestgeek/burpcommander
Burp Suite के REST API के लिए Ruby कमांड-लाइन इंटरफ़ेस
 cybervelia/graphicator
स्वचालित ग्राफ़क्यूएल स्कीमा गणना और डेटा निष्कर्षण उपकरण जो आत्मनिरीक्षण दस्तावेज़ों को पुनरावर्तित करता है, प्रश्नों का पुनर्निर्माण करता है, और…
 mda2av/http11probe
An open testing platform that probes HTTP/1.1 servers against RFC 9110/9112 requirements, smuggling vectors, and malformed input handling. Add your…
 rub-nds/rest-attacker
REST APIs के लिए स्वचालित पैठ परीक्षण ढाँचा जिसमें OpenAPI-संचालित परीक्षण उत्पादन, 32 OWASP-आधारित सुरक्षा परीक्षण, और OAuth2, HTTP Basic Auth, तथा…
 owasp/raider
OWASP Raider: लगातार सत्रों के HTTP प्रक्रियाओं में हेरफेर करने के लिए एक नया ढांचा
 owasp/agent-security-regression-harness
एजेंटिक अनुप्रयोगों और MCP-एकीकृत प्रणालियों के लिए निष्पादन योग्य सुरक्षा प्रतिगमन परीक्षण
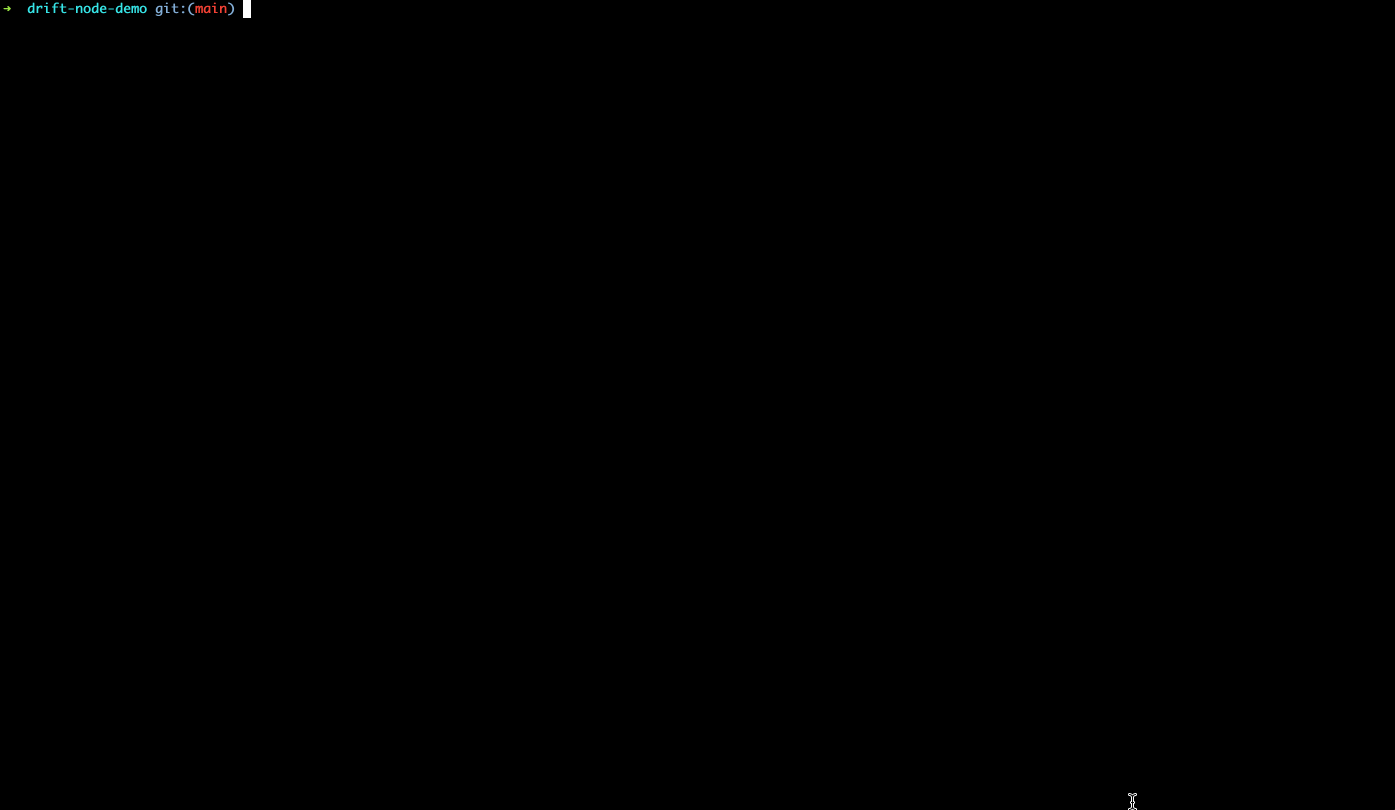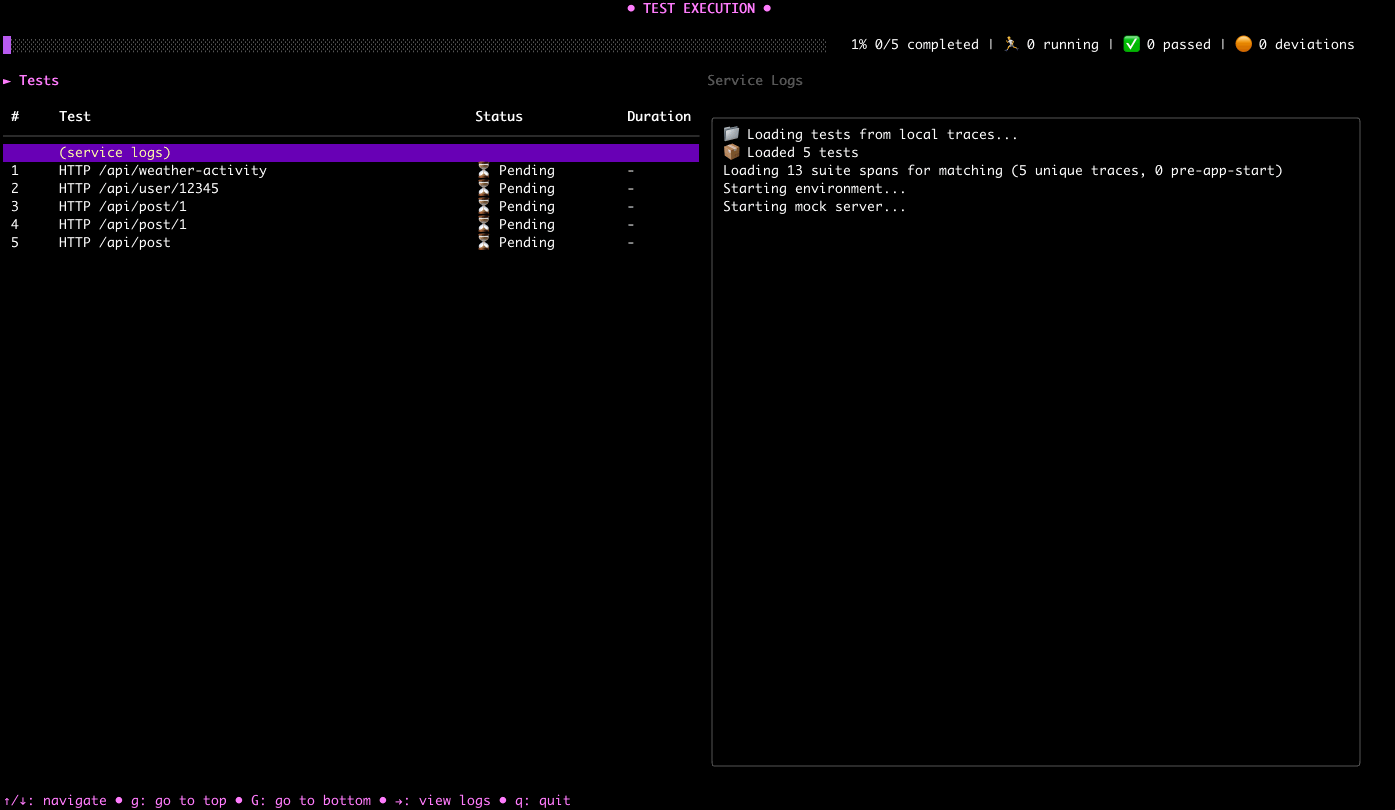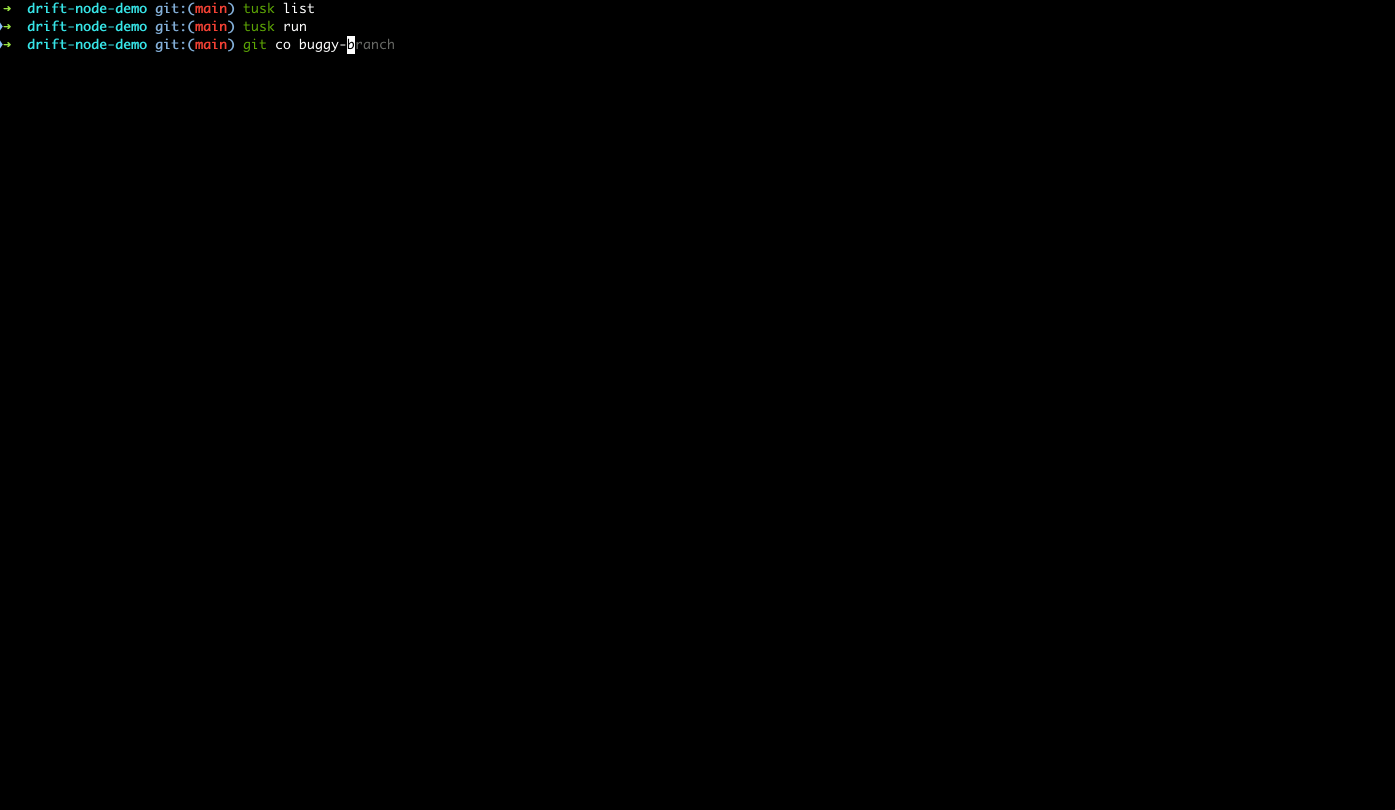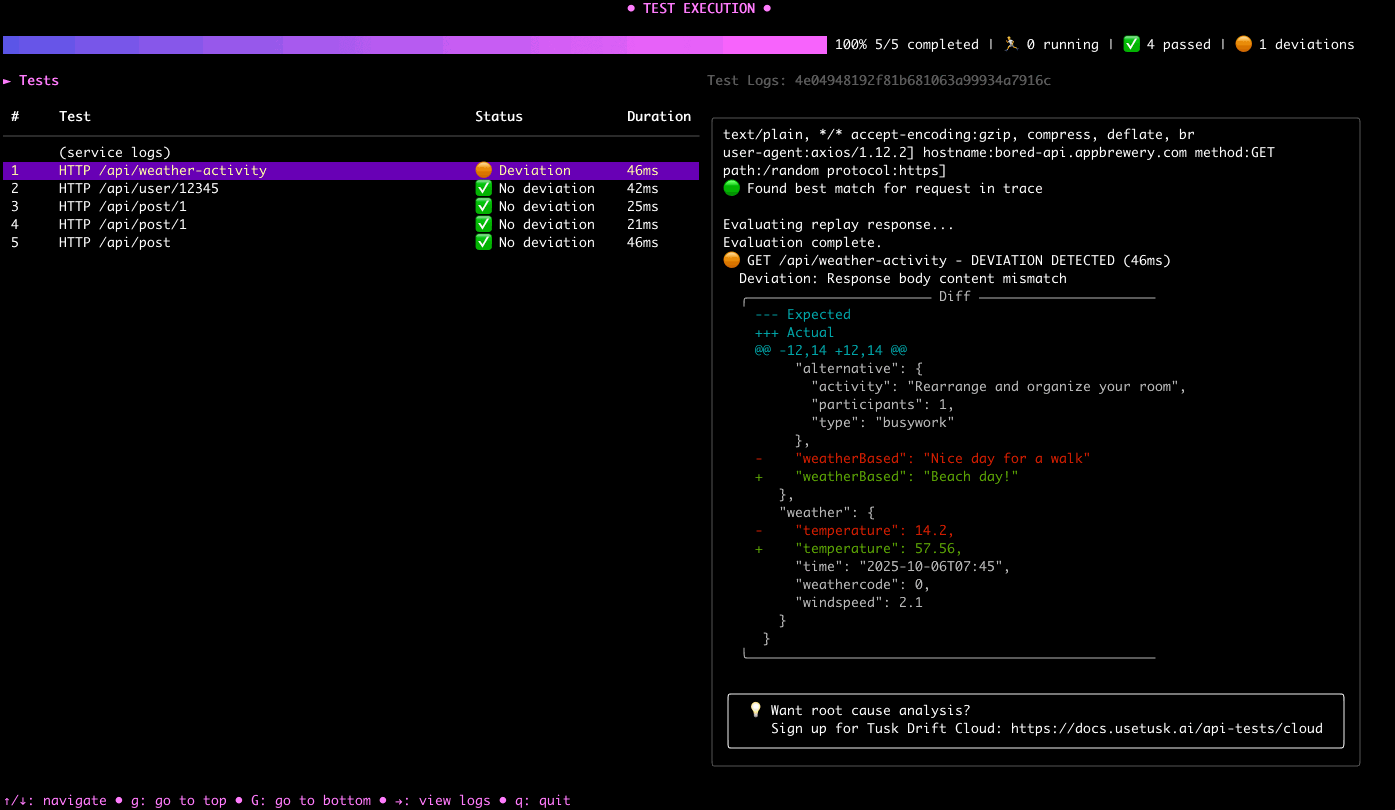 use-tusk/drift-node-sdk
आपकी सेवा से/को किए गए API कॉल को कैप्चर और रीप्ले करने के लिए Node.js SDK
 use-tusk/tusk-cli
लाइव ट्रैफिक रिकॉर्ड और रीप्ले के साथ स्वचालित परीक्षण सूट
 santandersecurityresearch/corsair_scan
स्वचालित CORS गलत कॉन्फ़िगरेशन स्कैनर जो वेब अनुप्रयोगों और API में Origin हेडर इंजेक्शन, वाइल्डकार्ड रिफ्लेक्शन और क्रेडेंशियल लीकेज का परीक्षण करता…
 danialhalo/acuautomate
अनाधिकृत Acunetix CLI उपकरण बड़े दायरे में स्वचालित पेंटेस्टिंग और बग हंटिंग के लिए।
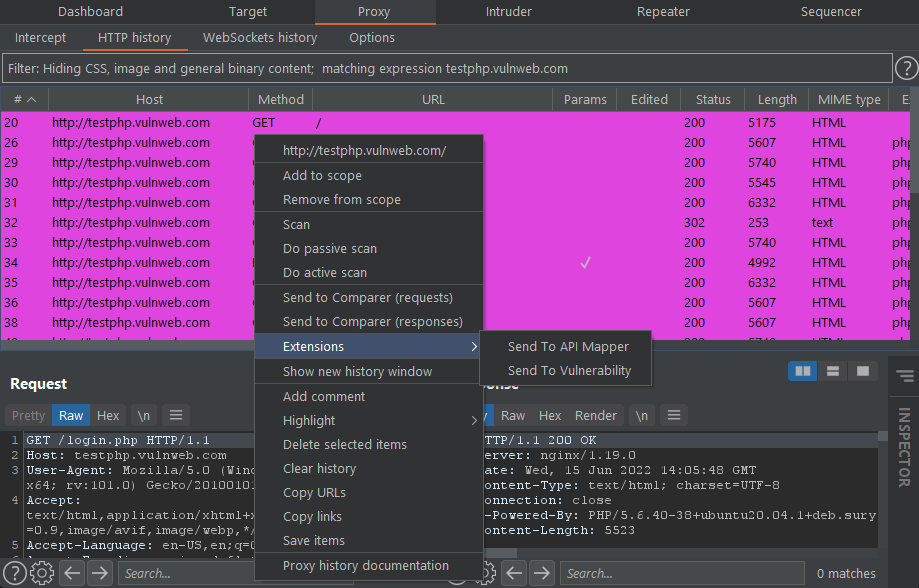 portswigger/pentest-mapper
एप्लिकेशन पेनेट्रेशन टेस्टिंग के लिए एक Burp Suite एक्सटेंशन, जो फ्लो और कमजोरियों को मैप करता है।








