
 #1
 ethicalhackingplayground/ssrf-king
burp के लिए SSRF प्लगइन सभी अनुरोधों में SSRF का पता लगाने को स्वचालित करता है
 codewatchorg/sqlipy
SQLiPy Burp Suite के लिए एक Python प्लगइन है जो SQLMap API का उपयोग करके SQLMap को एकीकृत करता है।
 bbva/apicheck
REST API के लिए DevSecOps टूलसेट
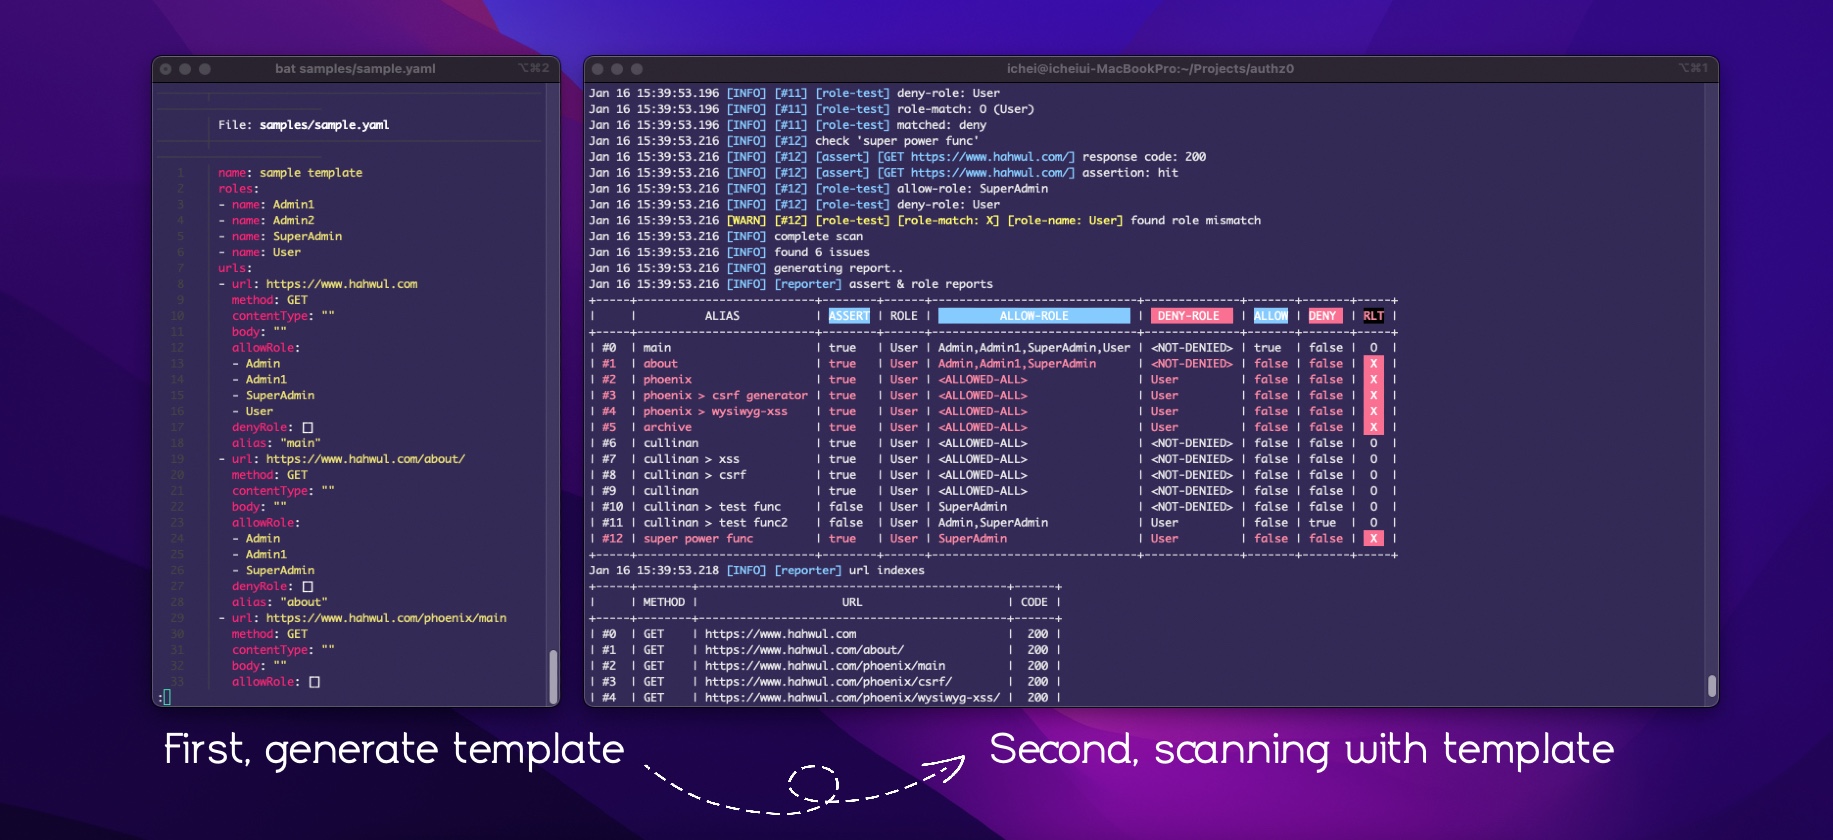 hahwul/authz0
स्वचालित प्राधिकरण परीक्षण उपकरण जो YAML टेम्पलेट्स का उपयोग करके भूमिका-आधारित क्रेडेंशियल्स के साथ URL स्कैन करके अनधिकृत पहुंच का पता लगाता है।
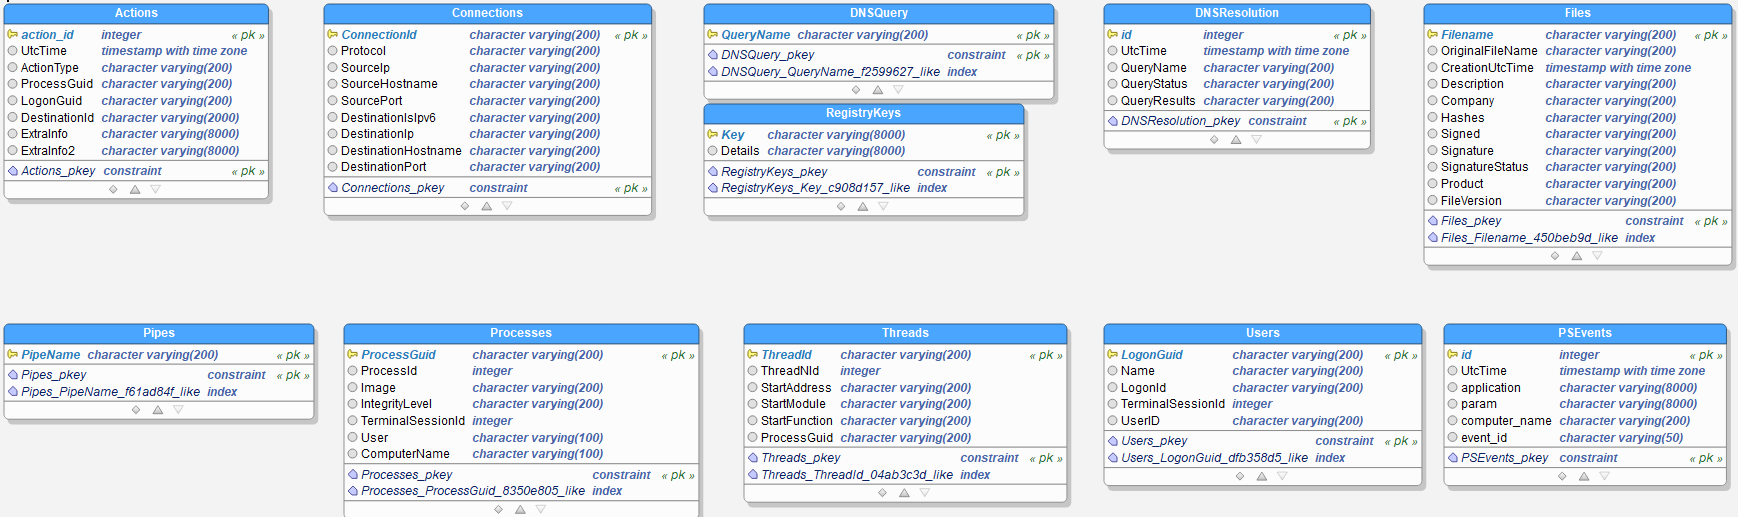 lucky-luk3/grafiki
Sysmon और ग्राफ़ के बारे में थ्रेट हंटिंग टूल
 yalcinyolalan/wssat
वेब सेवा सुरक्षा मूल्यांकन उपकरण
 subgraph/vega
Subgraph Vega
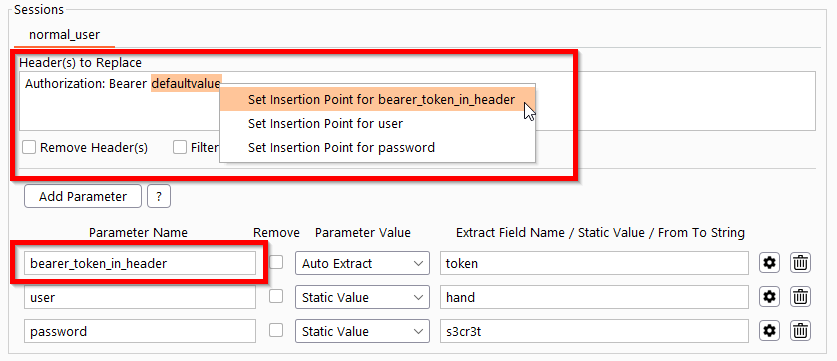 simioni87/auth_analyzer
प्राधिकरण मुद्दों के परीक्षण के लिए Burp एक्सटेंशन। स्वचालित अनुरोध दोहराना और तुरंत पैरामीटर मान निष्कर्षण।
 aws/http-desync-guardian
HTTP अनुरोधों का विश्लेषण करें ताकि HTTP Desync हमलों (HTTP request smuggling/splitting के अग्रदूत) के जोखिम को कम किया जा सके।
 tno-s3/wuppiefuzz
LibAFL के ऊपर विकसित एक कवरेज-निर्देशित REST API फ़ज़र
 brutelogic/unkover
Bash 403/401 एक्सेस बायपास टेस्टर जो हेडर स्पूफिंग, मेथड टैम्परिंग, पाथ नॉर्मलाइज़ेशन और एन्कोडिंग तकनीकों के साथ एक URL की जाँच करता है, सफल होने पर…
 ngalongc/openapi_security_scanner
OpenAPI-आधारित APIs के लिए स्वचालित प्राधिकरण सुरक्षा स्कैनर। विभेदक प्रतिक्रिया विश्लेषण के माध्यम से विशेषाधिकार वृद्धि और टूटे हुए एक्सेस नियंत्रण…
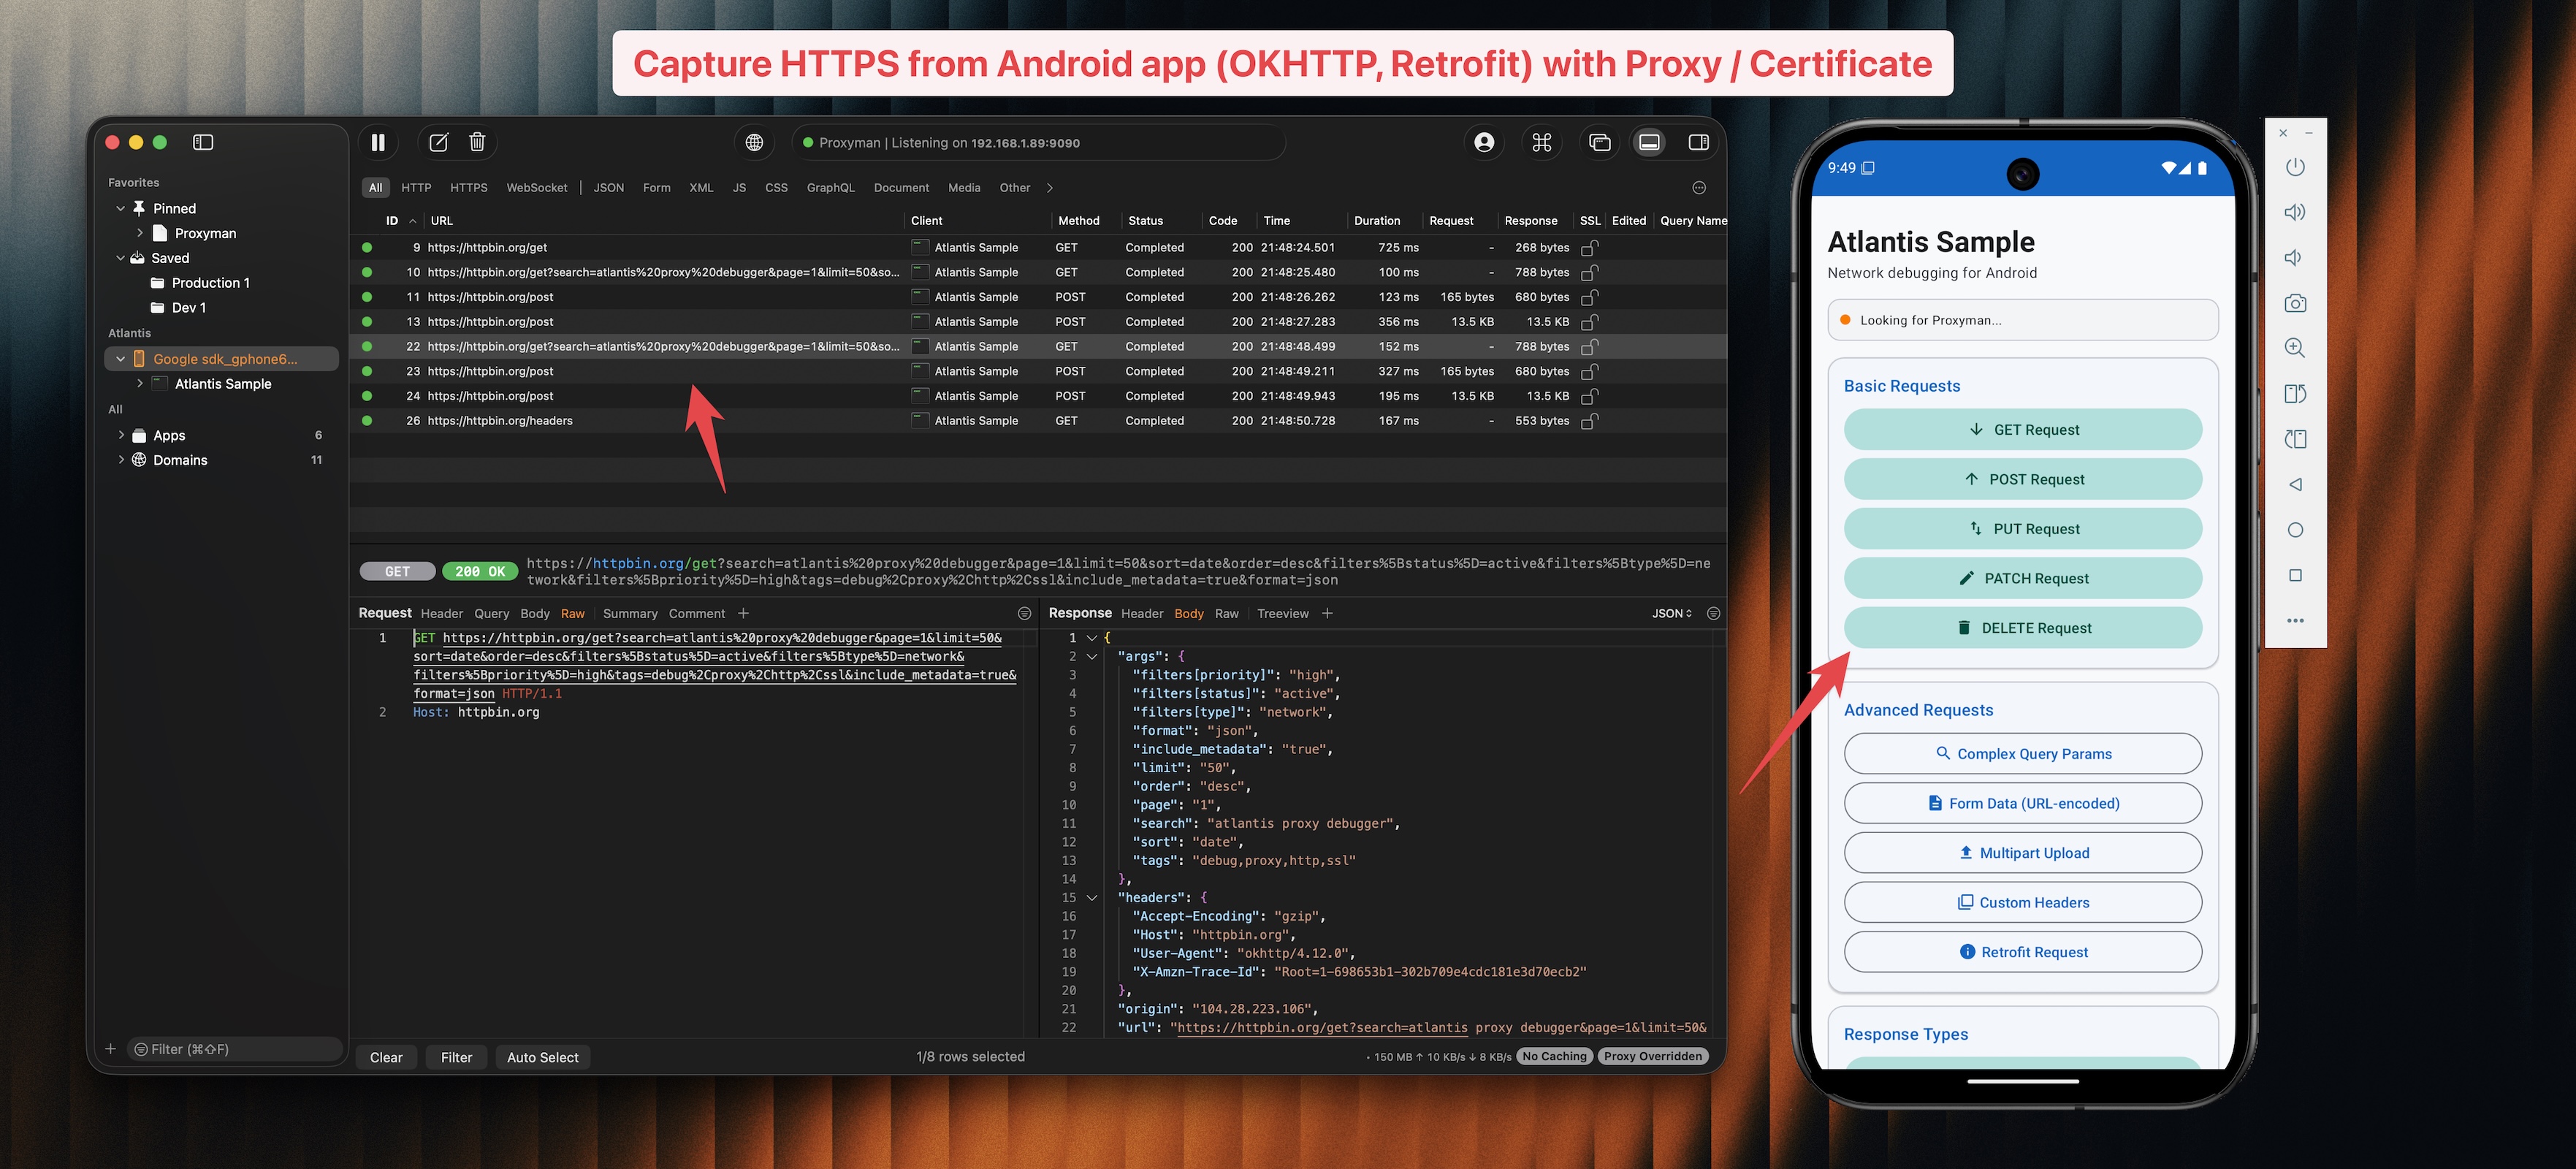 proxymanapp/atlantis-android
Android ऐप्स से HTTP/HTTPS ट्रैफ़िक कैप्चर करें और डिबगिंग के लिए Proxyman पर भेजें।
 bifrost-proxy/bifrost
Rust में उच्च-प्रदर्शन HTTP/HTTPS/SOCKS5 MITM प्रॉक्सी, जिसमें TLS इंटरसेप्शन, नियम-आधारित अनुरोध पुनर्लेखन, ट्रैफ़िक कैप्चर, ब्रेकपॉइंट, स्क्रिप्ट…
 dipjyotimetia/hybridtestframework
वेब, एपीआई, क्लाउड, इवेंट्स और सुरक्षा का एंड-टू-एंड परीक्षण
 aress31/openapi-parser
OpenAPI दस्तावेज़ों को Burp Suite में पार्स करें OpenAPI-आधारित API सुरक्षा मूल्यांकन को स्वचालित करने के लिए (पोर्टस्विगर द्वारा उनके आधिकारिक BApp…
 0x999-x/jsluicepp
jsluice++ एक Burp Suite एक्सटेंशन है जिसे CLI टूल jsluice का उपयोग करके JavaScript ट्रैफ़िक की passive और active स्कैनिंग के लिए डिज़ाइन किया गया है।









