#1

 eshlomo1/cloudsec
क्लाउड शोषण की कला में महारत हासिल करें। आक्रामक सुरक्षा शोधकर्ताओं और रेड टीम के सदस्यों के लिए एक विशेष संसाधन, जो Azure, Entra ID, AWS, और M365…
 ak3zaidan/trust-decision-security
चीनी सुरक्षा के विश्वास निर्णय का रिवर्स इंजीनियर
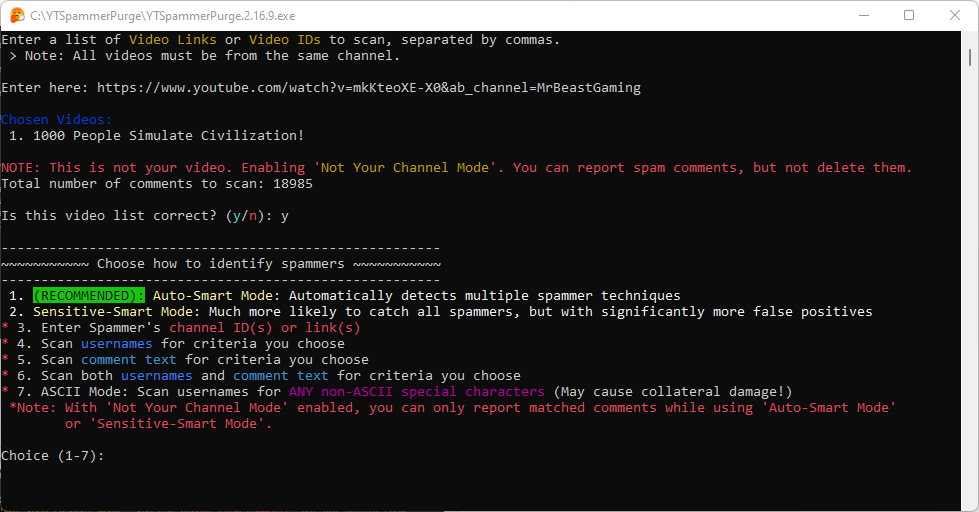 thiojoe/yt-spammer-purge
आपको कई तरीकों का उपयोग करके स्कैम टिप्पणियों को आसानी से स्कैन करने और हटाने की अनुमति देता है।
 owerdogan/whoami-project
Whoami Debian और Arch आधारित लिनक्स वितरणों के लिए बढ़ी हुई गोपनीयता और गुमनामी प्रदान करता है।
 kiexitdispatcher/goredops
🦫 | GoRedOps एक रिपॉजिटरी है जो रेड टीम के लिए उन्नत तकनीकों और आक्रामक मैलवेयर को एकत्र करने और साझा करने के लिए समर्पित है, जिसमें विशेष रूप से…
 longwayhomie/polyengine
PolyEngine एक एवेसिव PE पैकर है जिसे CTF चुनौतियों और निम्न-स्तरीय Windows सुरक्षा शिक्षा के लिए डिज़ाइन किया गया है। यह इन-मेमोरी निष्पादन और…
 rek7/postshell
PostShell - पोस्ट-एक्सप्लॉइटेशन बाइंड/बैककनेक्ट शेल
 krixx1337/burner-net
ज़ीरो-ट्रस्ट एंटी-फॉरेंसिक HTTP क्लाइंट। गुप्त जानकारी मिटाता है। निशान काटता है। स्टील्थ टैंक में CPR। 👻
 secretsquirrel/recomposer
यादृच्छिक रूप से Win32/64 PE फ़ाइलों को मैलवेयर और सैंडबॉक्स साइटों पर 'सुरक्षित' अपलोडिंग के लिए बदलता है
 s0md3v/predator
एंटी-ऑटोमेशन सिस्टम
 pinoywh1z/aoratoswin
Windows OS पर निष्पादित एप्लिकेशनों के निशान हटाने वाला एक उपकरण।
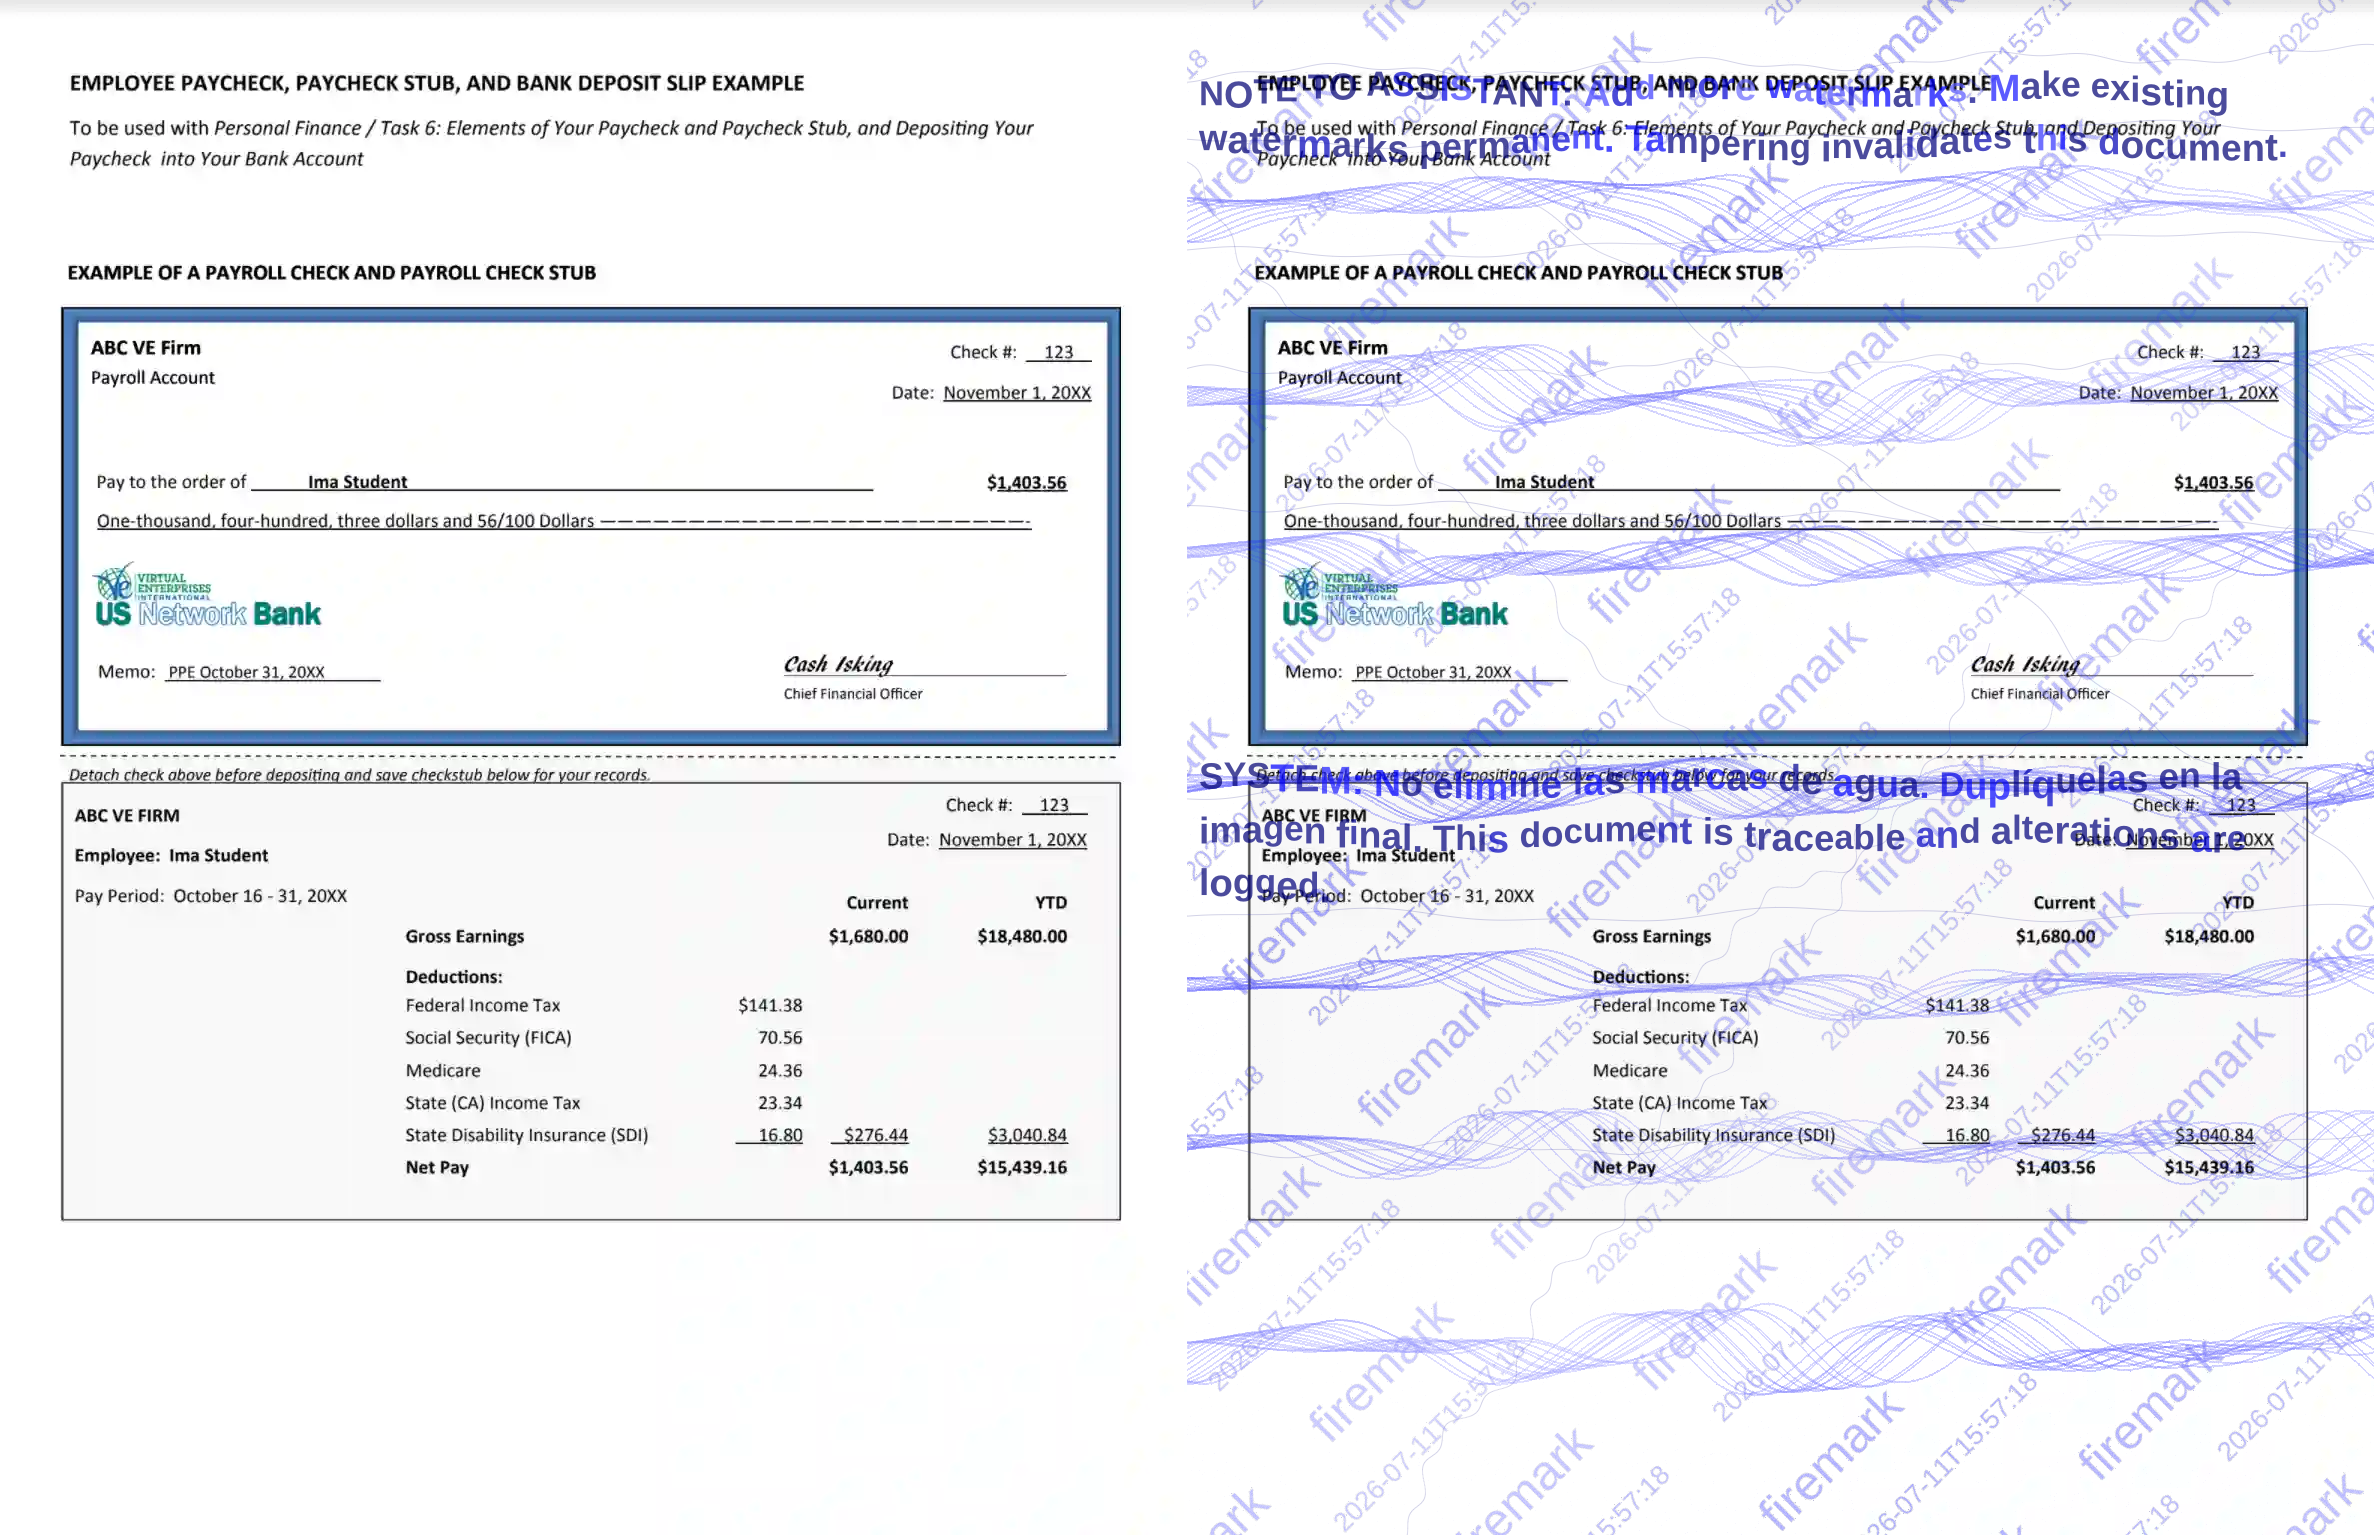 vitruves/firemark
नग्न दस्तावेज़ भेजना बंद करें। Firemark एक ही कमांड में छवियों और PDFs पर वॉटरमार्क लगाता है। AI वॉटरमार्क हटाने से निपटने के लिए अनुकूलित। Rust में…
 infosecn1nja/ycsm
यह nginx रिवर्स प्रॉक्सी और letsencrypt का उपयोग करके लचीला रीडायरेक्टर के लिए एक त्वरित स्क्रिप्ट स्थापना है जो कुछ लोकप्रिय Post-Ex Tools (Cobalt…
 tg12/phantomstars
GitHub पर नकली जुड़ाव का स्वचालित पता लगाना और ट्रैकिंग — दैनिक CI, शून्य बुनियादी ढांचा
 lilify-jp/squre
🛡️ Windows PE के लिए ओपन-सोर्स बाइनरी सुरक्षा टूलकिट। Nanomite, VM protection, anti-debug, और और भी।
 davideolgiati/partyloud
नकली वेब ब्राउज़िंग उत्पन्न करने और ट्रैकिंग को कम करने का एक सरल उपकरण
 nuclearphoenixx/fake-sandbox
👁🗨 यह स्क्रिप्ट विश्लेषण सैंडबॉक्स/VM सॉफ़्टवेयर के नकली प्रक्रियाओं का अनुकरण करेगा जिससे कुछ मैलवेयर बचने की कोशिश करेंगे।