
 #1
व्यवहारिक विसंगति का पता लगाना, आउटलायर विश्लेषण, UEBA और सांख्यिकीय खतरा पहचान उपकरण।
Kitploit अनुशंसित

 c2dc/anomaly-flow
फ़ेडरेटेड लर्निंग मॉडल का उपयोग करके नेटवर्क फ्लो में विसंगतियों की पहचान करने के उद्देश्य से नेटवर्क इंट्रूज़न डिटेक्शन सिस्टम (NIDS) लागू करने के…
 shanika04/apache_skywalking
CVE-2020-9483 OR CVE-2020-13921
 paul12345-cyber/multimodal-web-attack-dataset
यह रिपॉजिटरी एआई-संचालित खतरे का पता लगाने (थ्रेट डिटेक्शन) अनुसंधान को आगे बढ़ाने के लिए एक मल्टीमॉडल वेब अटैक डेटासेट (MWAD) होस्ट करती है।
 dtrizna/quasarnix
मशीन लर्निंग के साथ रिवर्स शेल डिटेक्शन
 lightless-labs/third-thoughts
एआई एजेंट व्यवहार पैटर्न का बहु-विषयक कॉर्पस विश्लेषण के माध्यम से विश्लेषण करने के लिए अनुसंधान टूलकिट। सत्र लॉग पार्स करता है, 23 विश्लेषणात्मक…
 qruiqai/leakish
ब्राउज़र गोपनीयता-रिसाव डिटेक्टर — आठ डिटेक्शन मॉड्यूल, जोखिम स्कोरिंग, और प्रति-खाता इतिहास, सभी आपके ब्राउज़र में।
 linnix-os/linnix
eBPF-संचालित Linux अवलोकनीयता, AI घटना पहचान के साथ। AGPL-3.0 लाइसेंस प्राप्त।
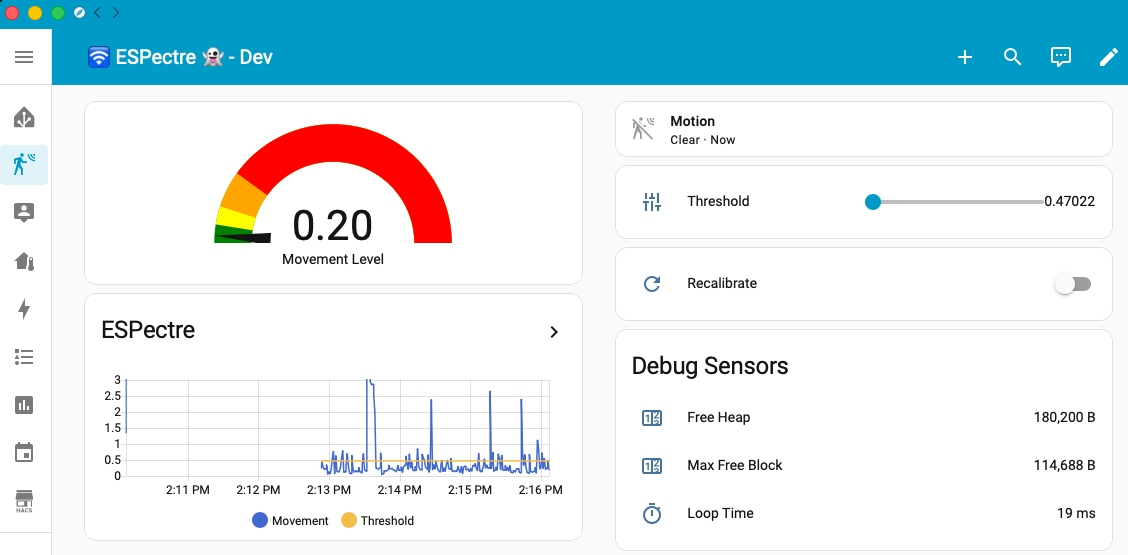 francescopace/espectre
ESPectre - वाई-फाई स्पेक्ट्रम विश्लेषण (CSI) पर आधारित गति पहचान प्रणाली, होम असिस्टेंट एकीकरण के साथ।
 mouna23/ai-driven-mitre-attack
यह रिपॉजिटरी लॉग्स से MITRE ATT&CK तकनीकों का पता लगाने और स्थानीय LLM का उपयोग करके आउटपुट को समृद्ध करने के लिए एक मशीन लर्निंग पाइपलाइन प्रदर्शित…
 thegamestopsnow/power-tracks-research
बाजार सूक्ष्मसंरचना में खोजे गए Power Tracks से संबंधित शोध।
 yumlembam/insider-threat
ग्राफ-आधारित आंतरिक खतरे का पता लगाने की तकनीक, जो GCN-BiLSTM और ध्यान मॉडल का उपयोग करती है, CMU CERT डेटासेट पर आधारित है। इसमें डेटा…

 bplinux/chackd
tcp_challenge_ack_limit को रैंडमाइज़ करने के लिए डेमन ताकि साइड चैनल हमलों CVE-2016-5696 को रोका जा सके
 joidiego/detection-struts-cve-2017-5638-detector
Apache Struts CVE-2017-5638 शोषण के लिए रीयल-टाइम विसंगति पहचान प्रणाली, जो स्ट्रीमिंग एनालिटिक्स, 3-gram बाइट विश्लेषण और Count-Min Sketch का उपयोग…
 binarybard27/ai-security-battle
रेड टीम बनाम ब्लू टीम प्रतिकूल AI सिमुलेशन।

 ait-aecid/rootkit-detection-ebpf-time-trace
कर्नेल फ़ंक्शन निष्पादन समय में परिवर्तनों के विश्लेषण के माध्यम से रूटकिट फ़ाइल छुपाने की गतिविधियों का पता लगाना।
 initconf/cve-2020-16898-bad-neighbor
CVE-2020-16898-'Bad Neighbor' के लिए Zeek पहचान









