
 #1
व्यवहारिक विसंगति का पता लगाना, आउटलायर विश्लेषण, UEBA और सांख्यिकीय खतरा पहचान उपकरण।
Kitploit अनुशंसित
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 zeek/zeek
Zeek एक शक्तिशाली नेटवर्क विश्लेषण ढांचा है जो आपके परिचित सामान्य IDS से काफी अलग है।
 stamparm/maltrail
रीयल-टाइम दुर्भावनापूर्ण ट्रैफ़िक पहचान प्रणाली जो सार्वजनिक ब्लैकलिस्ट, स्टैटिक मालवेयर ट्रेल्स और ह्यूरिस्टिक विश्लेषण का उपयोग करके DNS, HTTP और…
 oisf/suricata
रीयल-टाइम ट्रैफ़िक निरीक्षण, घुसपैठ का पता लगाने और रोकथाम, प्रोटोकॉल विश्लेषण, और नियम-आधारित खतरे की खोज के लिए ओपन-सोर्स नेटवर्क IDS/IPS/NSM इंजन।
 oyesanyf/oshoosiclaw
स्वायत्त Rust एंडपॉइंट सुरक्षा एजेंट जो Ring-0 Windows ड्राइवर और Linux eBPF प्री-एक्ज़ीक्यूशन ब्लॉकिंग, YARA डिटेक्शन, MITRE ATT&CK मैपिंग, और P2P…
 aixisstudio/snitch
रीयल-टाइम नेटवर्क मॉनिटर + आउटबाउंड फ़ायरवॉल — हर कनेक्शन देखें और ब्लॉक करें। गोपनीयता-प्रथम, लोकल-प्रथम, Rust फ़्लीट एजेंट, SIEM एक्सपोर्ट, 8…
 security-onion-solutions/securityonion
ओपन-सोर्स सुरक्षा निगरानी प्लेटफ़ॉर्म जो खतरे की खोज (थ्रेट हंटिंग), घुसपैठ का पता लगाने, लॉग प्रबंधन, घटना प्रतिक्रिया और एंडपॉइंट दृश्यता के…
 antropos17/aegis
AI एजेंट्स के लिए ओपन-सोर्स EDR। 110 एजेंट सिग्नेचर और 73 डिटेक्शन नियमों के साथ प्रोसेस, फ़ाइल एक्सेस, नेटवर्क गतिविधि और व्यवहारिक विसंगतियों की…
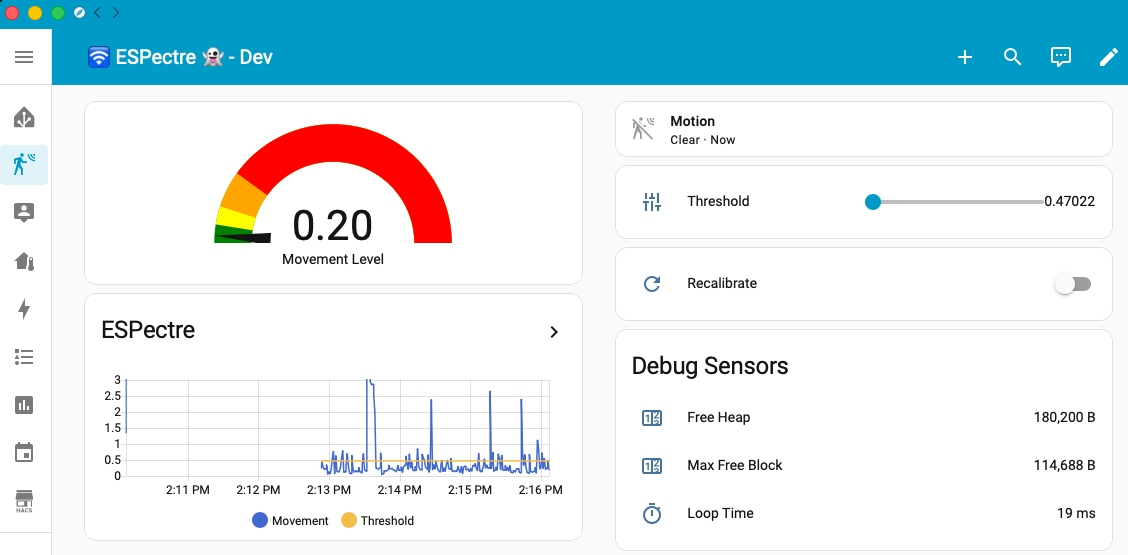 francescopace/espectre
ESPectre - वाई-फाई स्पेक्ट्रम विश्लेषण (CSI) पर आधारित गति पहचान प्रणाली, होम असिस्टेंट एकीकरण के साथ।
 cbuijs/sdproxy
DNS प्रॉक्सी जो सरल और तेज़ है, साथ ही कुछ ऐसी सुविधाएँ भी देती है जो उतनी सरल नहीं हैं। यह रूटेड DNS फ़ॉरवर्डिंग, फ़िल्टरिंग और पैरेंटल कंट्रोल पर…
 devinblack001/ddos-reduction-system
व्यवहारिक ट्रैफ़िक विश्लेषण, Random Forest वर्गीकरण, और kernel-स्तरीय ipset/iptables प्रवर्तन का उपयोग करने वाला अनुकूली दो-चरणीय Layer 4 DDoS शमन…
 nvidia-nemo/guardrails
Programmable guardrails for LLM chat apps: enforce input/output rails, block jailbreaks and prompt injections, detect hallucination, and mask…
 pushkarreddyy/radioguard
Android के लिए ज़ीरो-ट्रस्ट सेलुलर डिफ़ेंस सब-सर्विस (IMSI-Catcher, 2G SMS Blaster, और 4G aLTEr डिटेक्शन और सेफ रूटिंग)
 thingsboard/thingsboard
ऑल-इन-वन IoT प्लेटफ़ॉर्म - डिवाइस प्रबंधन, डेटा संग्रह, प्रसंस्करण और विज़ुअलाइज़ेशन।

 roxanne_ardary/nexora
AI-संचालित एंडपॉइंट शासन मंच जो सॉफ्टवेयर उपयोग की निगरानी करता है, निर्धारित नीति-आधारित जोखिम वर्गीकरण लागू करता है, और अनुपालन और लेखापरीक्षा के…
 neo23x0/loki
IOC और YARA-आधारित स्कैनर जो फ़ाइल नाम regex, YARA सिग्नेचर, हैश मैचिंग और एंडपॉइंट पर C2 बैक-कनेक्ट जाँच के माध्यम से संक्रमण के संकेतकों का पता…
 joseluispino/hardstop
"Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution" के लिए संदर्भ कार्यान्वयन। आउट-ऑफ-बैंड एपिस्टेमिक एंडन कॉर्ड,…
 unit8co/darts
टाइम सीरीज़ पर उपयोगकर्ता-अनुकूल पूर्वानुमान और विसंगति पहचान के लिए एक python लाइब्रेरी।






