
 #1
एंड्रॉइड ऐप्स और एंड्रॉइड ओएस के भेद्यता परीक्षण, रिवर्सिंग, और सुरक्षित करने पर केंद्रित उपकरण।
Kitploit अनुशंसित
 farazsth98/chronomaly
CVE-2025-38352 के लिए एंड्रॉइड कर्नेल एक्सप्लॉइट, पहले जंगली में शोषित किया गया। कमजोर x86_64 लिनक्स कर्नेल v5.10.x को लक्षित करता है।
 zhuowei/cheese
CVE-2025-21479 प्रूफ-ऑफ-कॉन्सेप्ट, मुझे लगता है
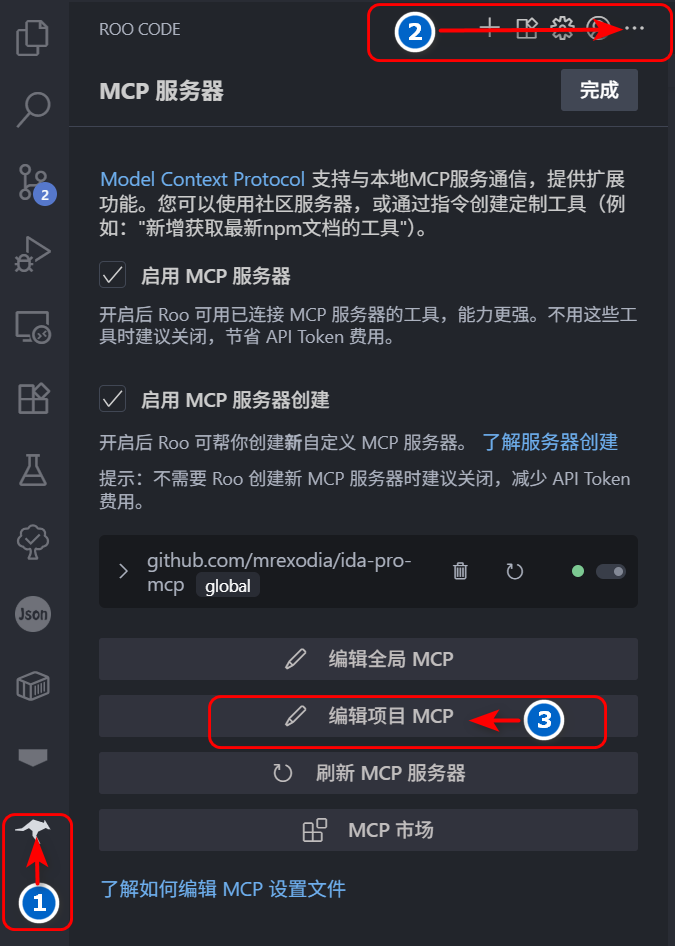 flankerhqd/jebmcp
JEB Pro के लिए MCP सर्वर प्लगइन जो APK रिवर्स इंजीनियरिंग के दौरान AI-सहायित डीकंपाइलेशन, मेथड/फील्ड निरीक्षण और स्वचालित रिनेमिंग सक्षम करता है।
 jduck/cve-2015-1538-1
CVE-2015-1538-1 के लिए Python exploit जो Stagefright के 'stsc' MP4 atom integer overflow को लक्षित करता है, ताकि Android डिवाइसों पर रिमोट कोड…
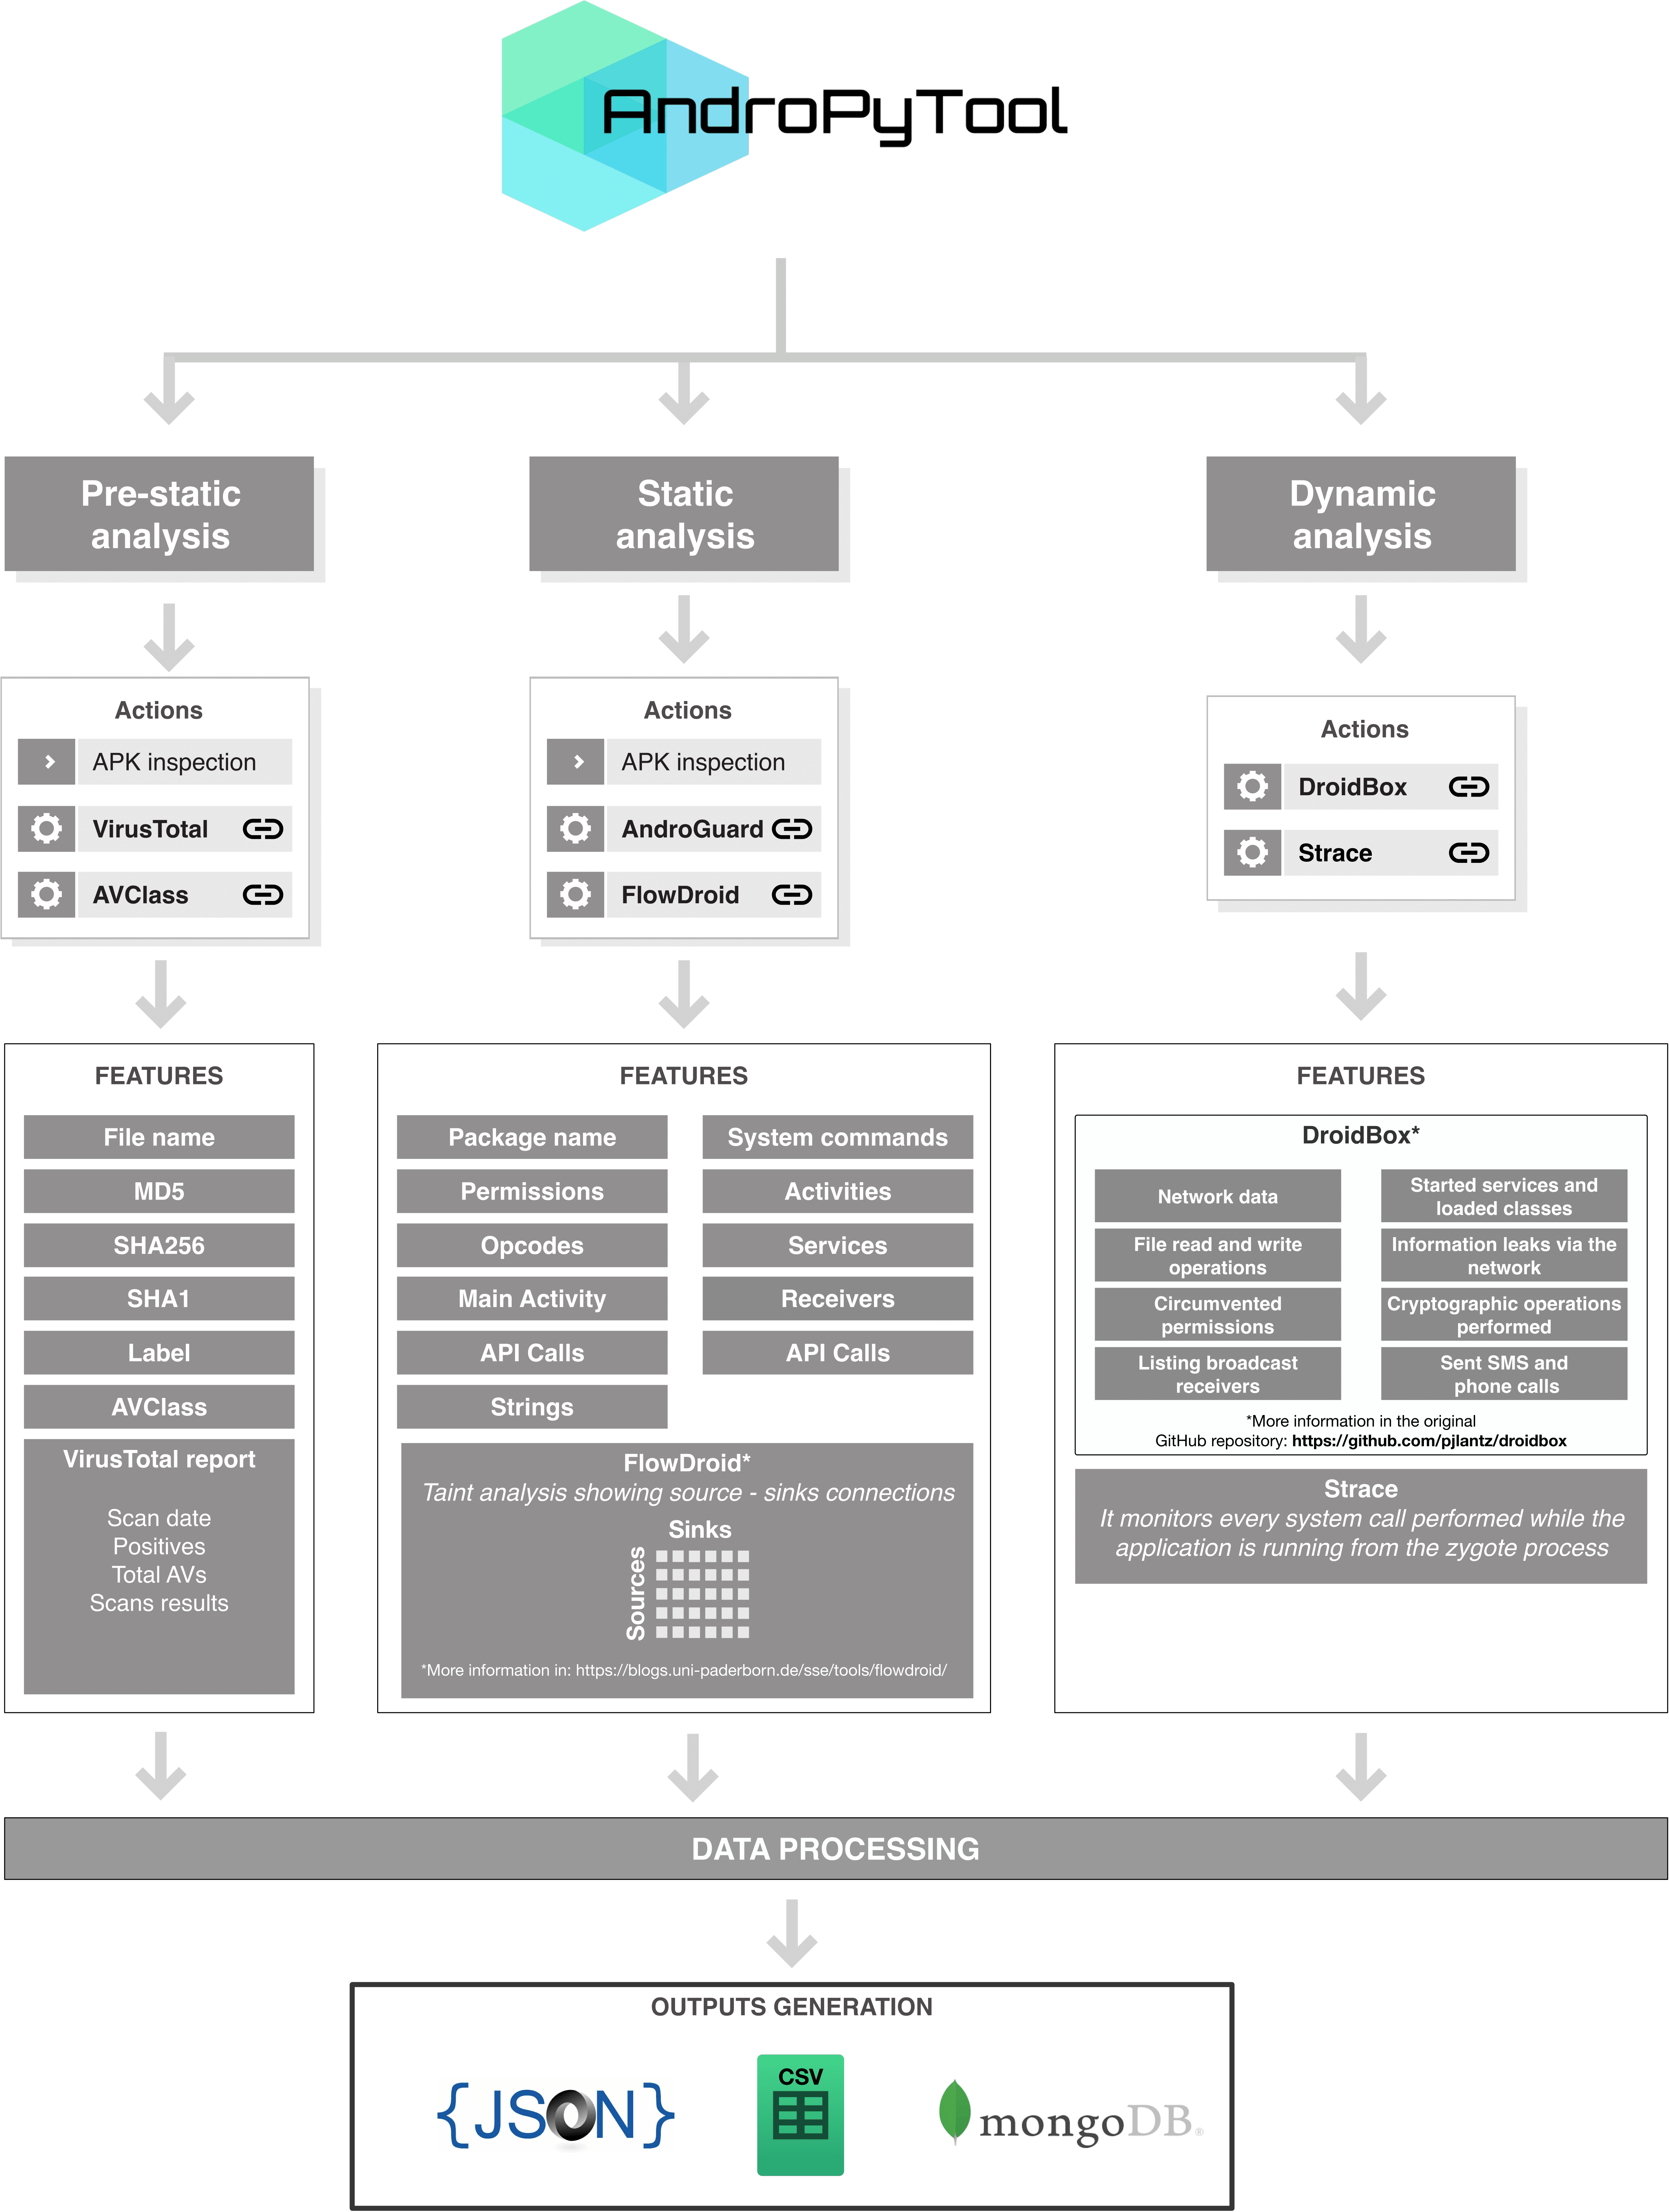 alexmyg/andropytool
एंड्रॉइड एप्लिकेशन से स्थिर और गतिशील फीचर्स के स्वचालित निष्कर्षण के लिए एक फ्रेमवर्क
 secure-system/insular
अपने बिग ब्रदर ऐप्स को अलग करें https://secure-system.gitlab.io/Insular/
 ernw/androtickler
एंड्रॉइड ऐप्स के लिए पेनिट्रेशन टेस्टिंग और ऑडिटिंग टूलकिट।

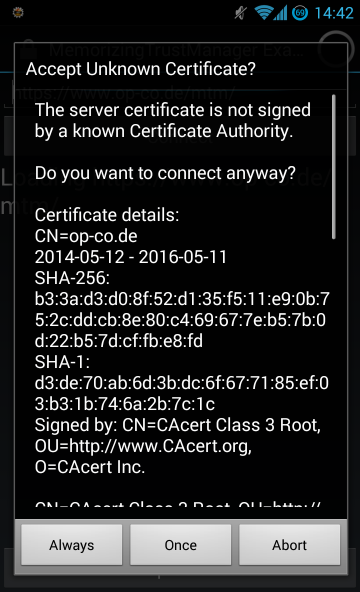 ge0rg/memorizingtrustmanager
Android Java के लिए एक "प्लगइन" जो उपयोगकर्ता से SSL प्रमाणपत्रों के बारे में पूछने की अनुमति देता है
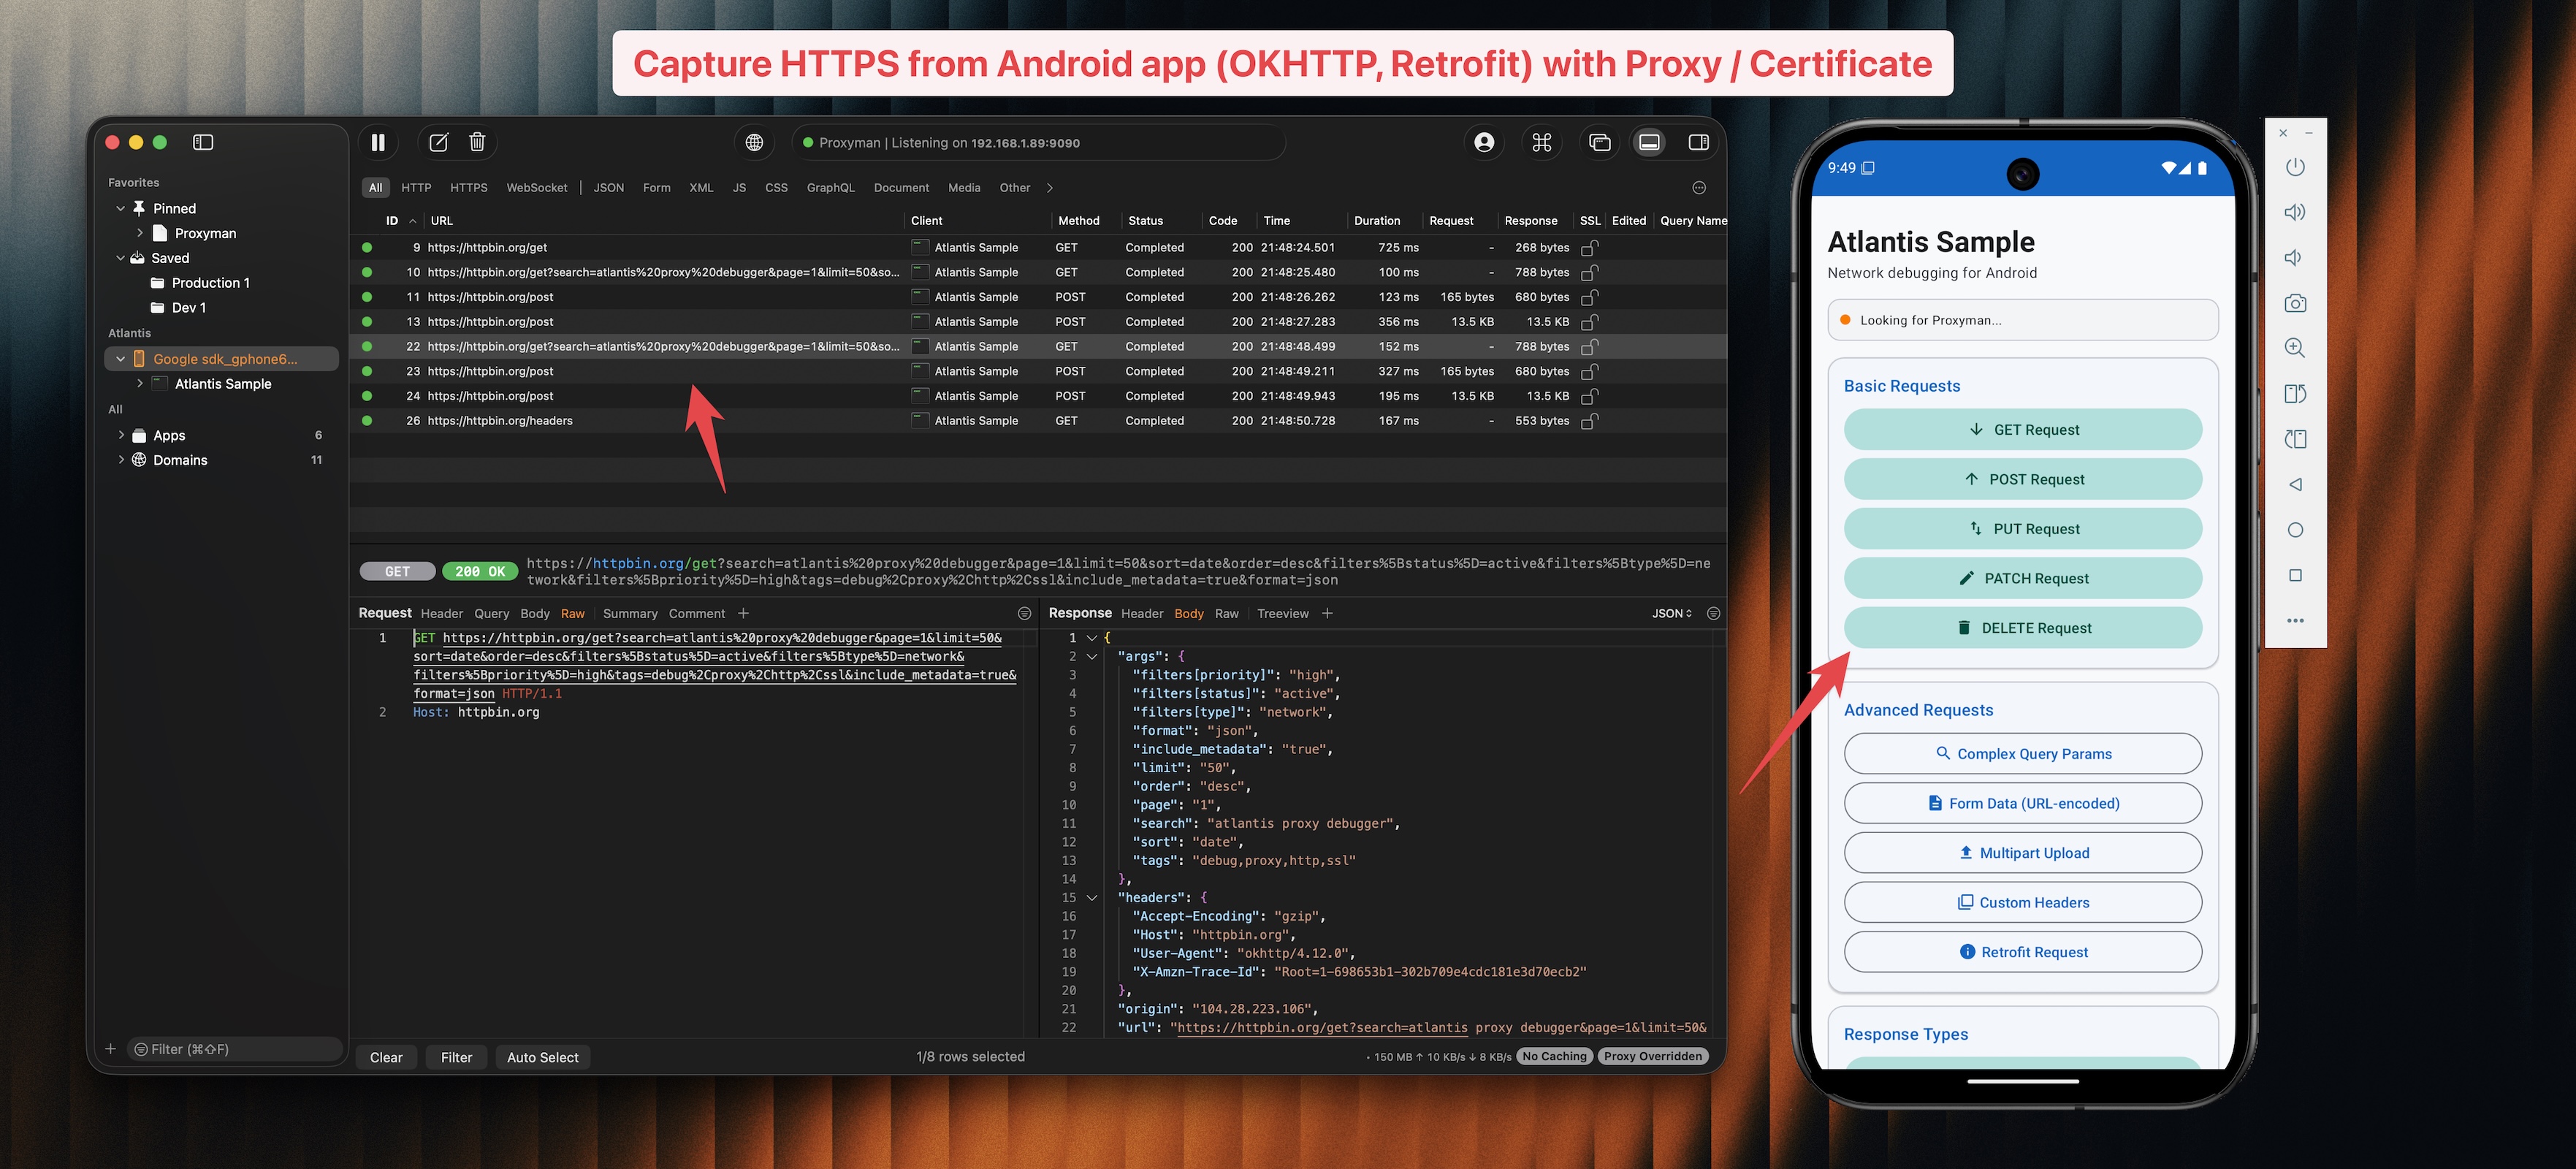 proxymanapp/atlantis-android
Android ऐप्स से HTTP/HTTPS ट्रैफ़िक कैप्चर करें और डिबगिंग के लिए Proxyman पर भेजें।
 santoku/santoku-linux
मोबाइल सुरक्षा, मैलवेयर विश्लेषण और फोरेंसिक के लिए लिनक्स डिस्ट्रो
 rovellipaolo/ninjadroid
Android APK पैकेजों पर Ninja रिवर्स इंजीनियरिंग
 monkeylord/xposedfridabridge
एक frida स्क्रिप्ट जो XposedBridge को लागू करती है और xposed मॉड्यूल लोड करती है, बिना xposed framwork इंस्टॉल किए।
 marcog3/whatsdump
किसी भी नॉन-रूटेड एंड्रॉइड डिवाइस (Android 7+ समर्थित) से WhatsApp प्राइवेट की निकालें
 0xpwny/apkatshu
Apkatshu एक उपकरण है जो APK फ़ाइलों से URLs, emails, ip address, और दिलचस्प डेटा निकालता है
 delvinru/apk-info
APK full-featured parser
 botherder/androidqf
Android उपकरणों के लिए पोर्टेबल फॉरेंसिक अधिग्रहण उपकरण जो यूएसबी डिबगिंग के माध्यम से प्रासंगिक डेटा एकत्र करता है ताकि संभावित स्पाइवेयर या समझौता…








