#1
LLM सुरक्षा, प्रॉम्प्ट इंजेक्शन, मॉडल एक्सट्रैक्शन, एडवर्सरियल AI और AI रेड टीमिंग उपकरण।
Kitploit अनुशंसित
 jd0965199-oss/ethibench
AI पैठ परीक्षण एजेंटों के लिए मूल्यांकन ढांचा जो LLM-आधारित सिमेंटिक मिलान, द्विदलीय समाधान, और वास्तविक-विश्व लक्ष्यों पर संचयी विश्लेषण का उपयोग…
 calusdotai/anticipator
Anticipator मल्टी-एजेंट AI सिस्टम के लिए एक ओपन-सोर्स थ्रेट डिटेक्शन प्लेटफ़ॉर्म है।

 centisgood/duo-agentflow-auditor
AI Code Security — चार एजेंट जो AI-जनरेटेड कोड में SAST जो चूक जाता है उसे पकड़ते हैं। GitLab Duo Agent Platform पर निर्मित।
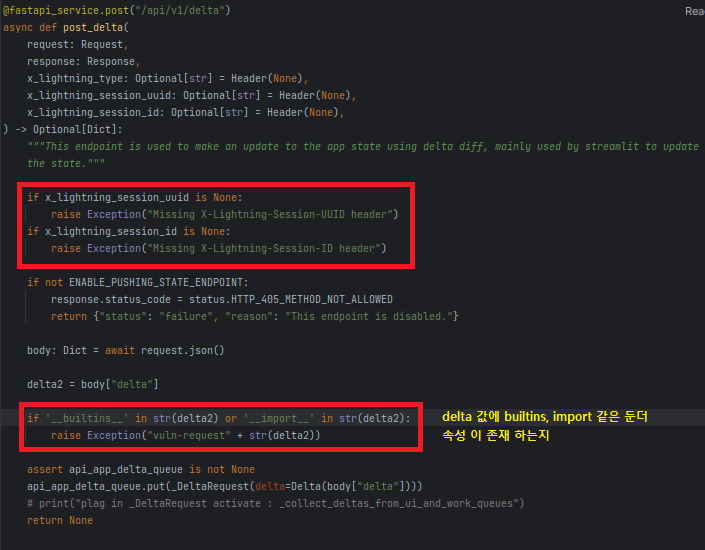 skrkcb2/cve-2024-5452
CVE-2024-5452 का विस्तृत तकनीकी विश्लेषण, जो DeepDiff डेल्टा संपत्ति प्रदूषण के माध्यम से PyTorch Lightning में रिमोट कोड निष्पादन भेद्यता है,…
 soildworks/agentic-clip-benchmark
एक स्वचालित, उच्च-सटीक शून्य-शॉट मूल्यांकन पाइपलाइन OpenAI के CLIP मॉडल के लिए CIFAR-10 पर। 88.80% सटीकता, Safetensors सुरक्षा शमन (CVE-2025-32434),…
 piyush-bhor/cve-2024-11394
तकनीकी विवरण और CVE-2024-11394 के लिए शोषण
 gothburz/cve-2024-11040
vllm-project vllm version 0.5.2.2 Denial of Service हमलों के प्रति संवेदनशील है।
 dannz1337/deep-reaver
AI-संवर्धित भेद्यता मूल्यांकन और शोषण टूलकिट, वेब एप्लिकेशनों की मॉड्यूलर स्कैनिंग, SQLi, XSS, RCE, CSRF और अधिक का पता लगाने के लिए इंटरैक्टिव CLI…
 hh-hunter/ml-cve-2023-1177
CVE-2023-1177 भेद्यता के लिए मशीन लर्निंग-आधारित शोषण, जो पहचानी गई खामी के स्वचालित सुरक्षा परीक्षण और शोषण को सक्षम करता है।
 imthecopilotnow/cve-2025-492025
CVE-2025-492025 के लिए विस्तृत सुरक्षा सलाह, Copilot AI में एक UI गलत प्रस्तुति भेद्यता का दस्तावेजीकरण करता है जो वेब क्वेरी परिणामों में अनपेक्षित…
 js-lee-ai/refusal-relocates
इनकार स्थानीयकृत होता है, क्षति स्थानांतरित होती है, कुछ-नमूना फाइन-ट्यूनिंग के अंतर्गत सुरक्षा परतें
 pdb333/cortex
विंडोज़ रनटाइम विश्लेषण टूलकिट जो मेमोरी स्कैनिंग, डीबगिंग, ऑटोमेशन और AI-अनुकूल API को जोड़ती है।
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP फ्रेमवर्क जो नियोक्लाउड और AI डेटा सेंटर अवसंरचना में शीर्ष 10 सुरक्षा जोखिमों को सूचीबद्ध करता है, जिसमें हार्डवेयर, नेटवर्किंग, आइसोलेशन,…
 tuskira/ai-agent-gateway
ओपन-सोर्स गेटवे जो AI एजेंट्स के MCP टूल कॉल्स और LLM ट्रैफ़िक को सुरक्षित, नियंत्रित और मॉनिटर करता है, API-की प्रमाणीकरण और निगरानी के लिए एक एडमिन…
 linuztx/alter-zero
RAM-कुशल टर्मिनल एजेंट हार्नेस, कोडिंग, साइबर सुरक्षा और ऑटोमेशन के लिए।
 kevinchunye/prompt_injection
टूल-उपयोग करने वाले LLM एजेंट पाइपलाइनों में प्रॉम्प्ट इंजेक्शन सुरक्षा कहाँ सक्रिय होती है, इसका मापन करने वाला बेंचमार्क हार्नेस, जो एक्सपोज़्ड,…
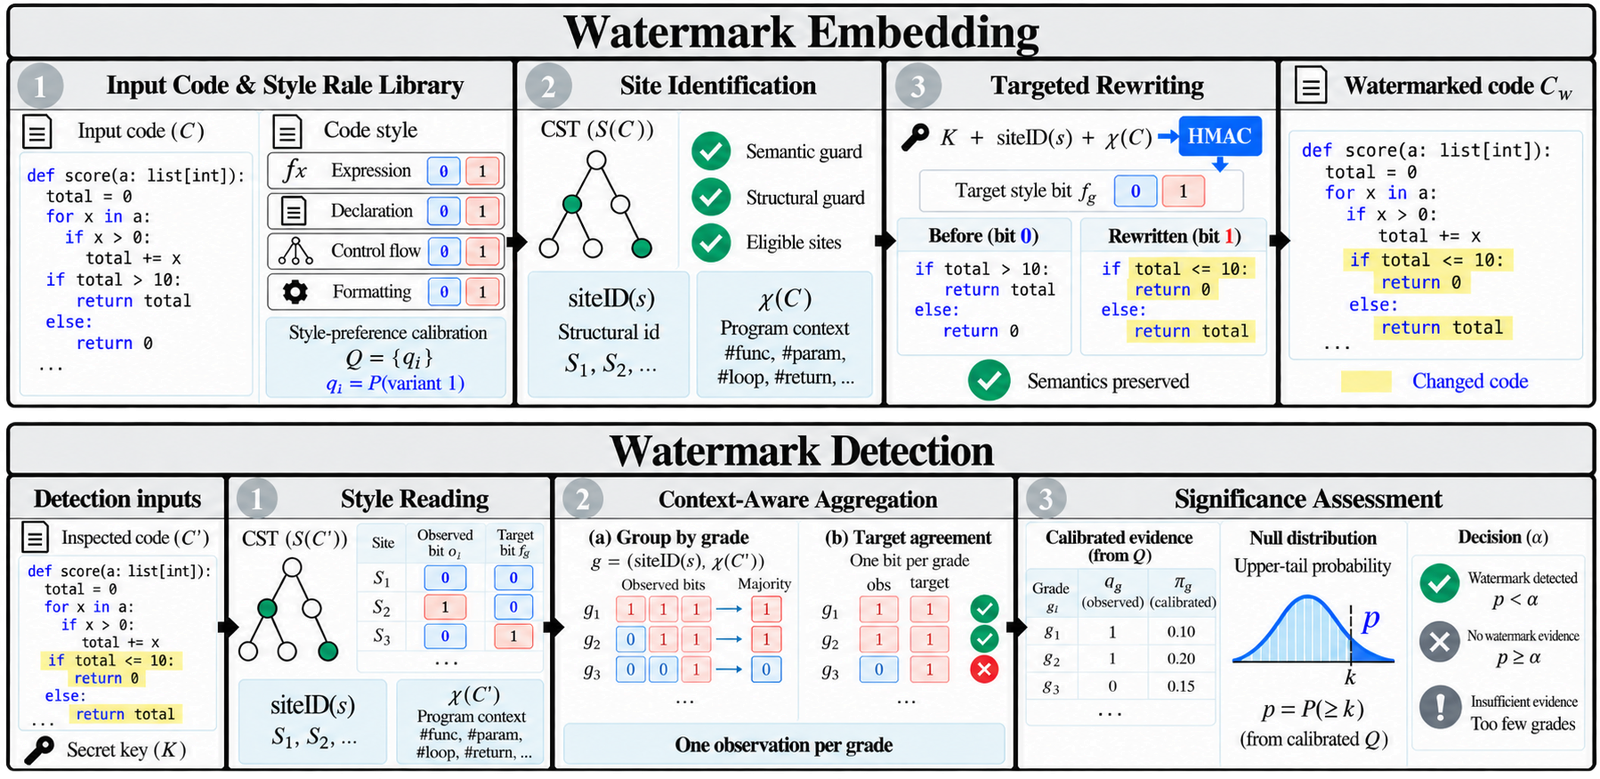 suhanmen/sew
LLM-जनित Python, Java, और C++ कोड में keyed, style-based watermarks को CST rewriting के माध्यम से embed और detect करता है, functional correctness…
 liuz233/harde
HARDE के लिए शोध कोड, एक एजेंट हार्नेस जो एजेंट सुरक्षा बेंचमार्क में रनटाइम जोखिम पहचान और निष्पादन नियंत्रण के लिए घटकों की जांच और अनुकूली रूप से…