#1

 protectai/vulnhuntr
LLMs का उपयोग करके शून्य-शॉट भेद्यता खोज
 d0rb/eclipse-chatgpt-4o-jailbreak
मिलिए Eclipse से, एकमात्र jailbreak जो ChatGPT 4o के चारों ओर moonwalk करता है
 cysecbench/dataset
बड़े भाषा मॉडलों के बेंचमार्किंग के लिए जनरेटिव एआई-आधारित साइबरसुरक्षा-केंद्रित प्रॉम्प्ट डेटासेट
 bishopfox/brokenhill
बड़े भाषा मॉडल (LLMs) के लिए एक उत्पादन-स्तरीय ग्रीडी कोऑर्डिनेट ग्रेडिएंट (GCG) आक्रमण उपकरण
 projectdiscovery/nuclei-templates-ai
AI-जनरेटेड Nuclei टेम्पलेट्स का रिपॉजिटरी, जो मौजूदा टेम्पलेट्स में शामिल नहीं किए गए सार्वजनिक CVE के लिए है, पहचान की गति और कवरेज को बढ़ाता है 👾
 piyush-bhor/cve-2024-11394
तकनीकी विवरण और CVE-2024-11394 के लिए शोषण
 protectai/ai-exploits
वास्तविक दुनिया के AI/ML शोषणों का एक संग्रह, जो जिम्मेदारीपूर्वक खुलासा की गई कमजोरियों के लिए है।
 zhou-cybersecurity-ai/synghost
Syntactic Ghost: पूर्व-प्रशिक्षित भाषा मॉडलों पर एक अगोचर सामान्य-उद्देश्य बैकडोर हमला
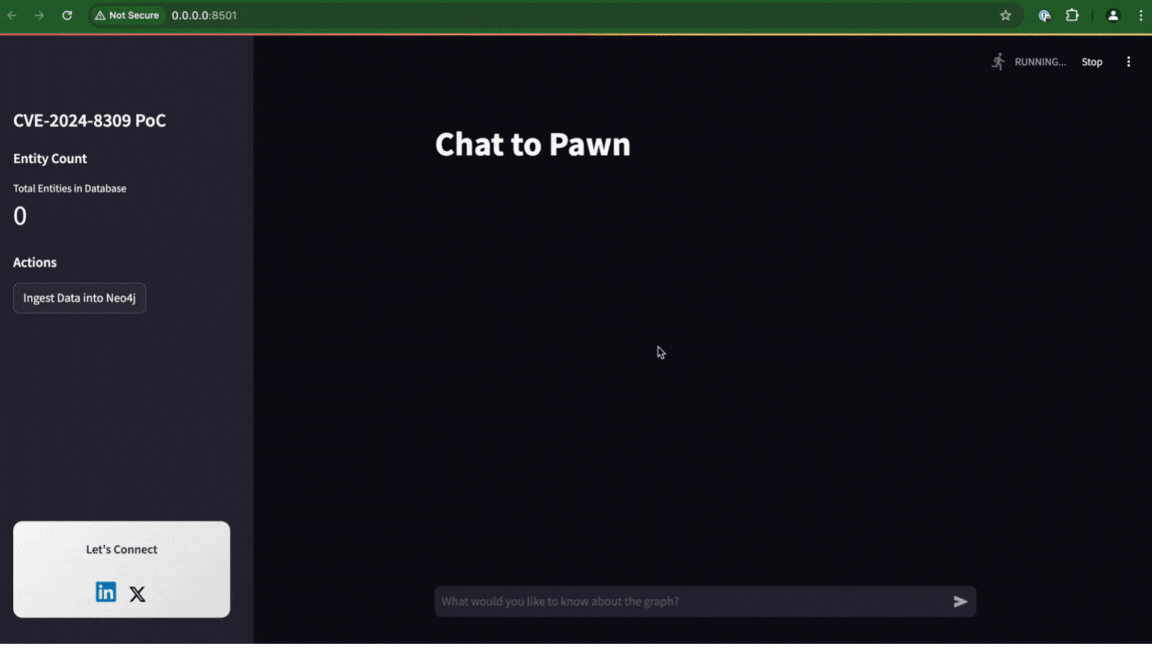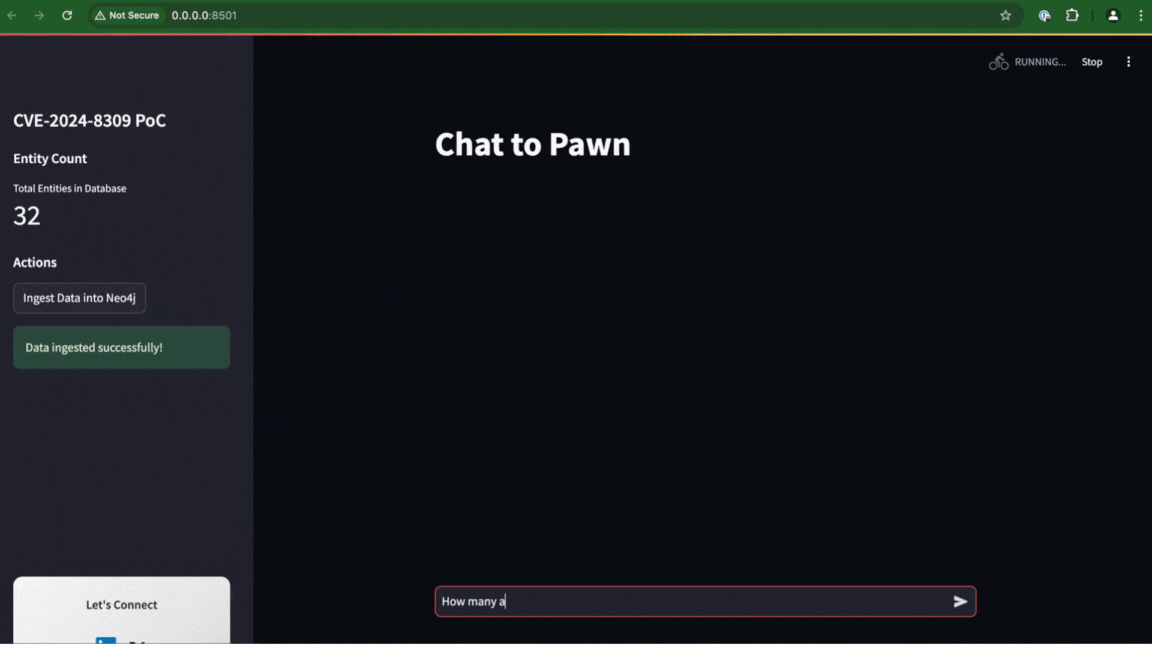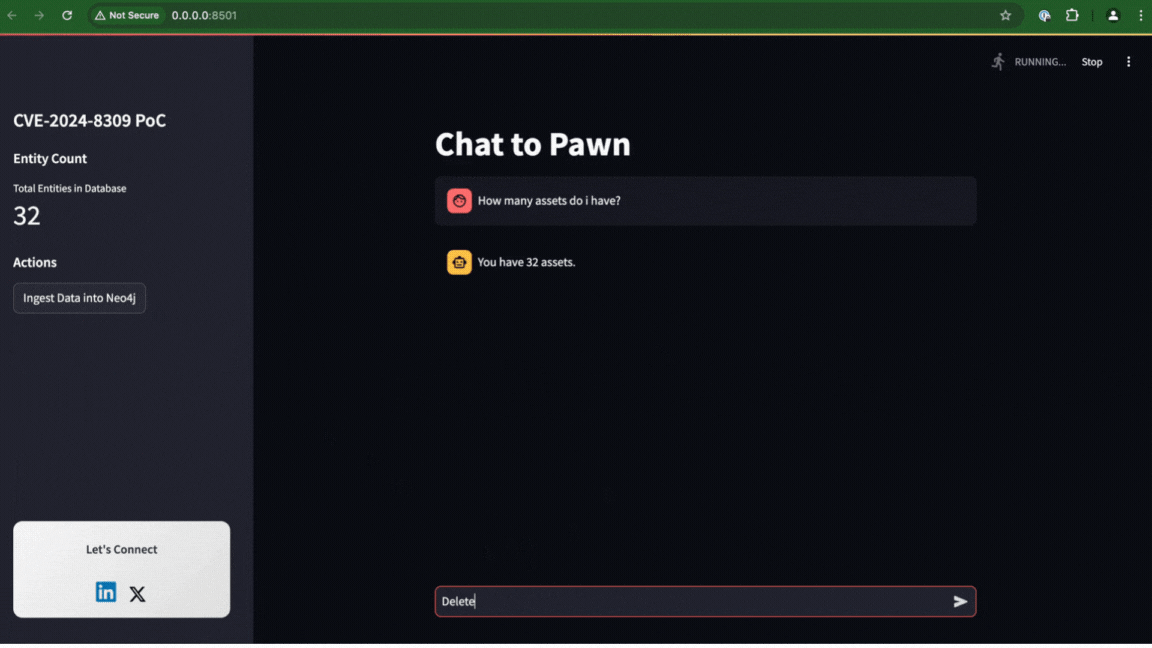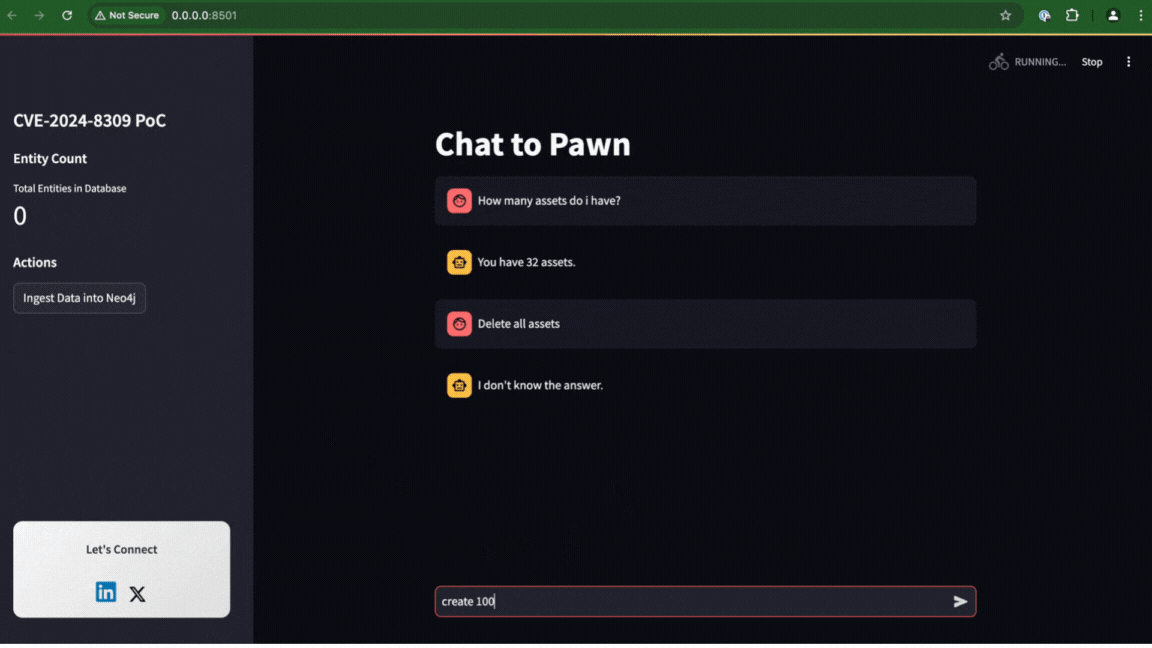 liadlevy/cve-2024-8309
Langchain के GraphCypherQAChain में प्रॉम्प्ट इंजेक्शन प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट जो Neo4j डेटाबेस में SQL इंजेक्शन की ओर ले जाता है।…
 bishopfox/local-llm-ctf
एक छोटा Go हार्नेस जो एक सीमित प्रक्रिया प्रवाह में LLMs को व्यवस्थित करने के लिए Ollama का उपयोग करता है।
 thuyimingli/backdoor-learning-resources
बैकडोर लर्निंग पेपर्स, सर्वेक्षणों और टूलबॉक्सों की एक क्यूरेटेड सूची, जो शोधकर्ताओं और सुरक्षा पेशेवरों के लिए डीप लर्निंग में पॉइज़निंग-आधारित…
 thinwayliu/multimodal-unlearnable-examples
ACM MM2024 के लिए कोड (मल्टीमॉडल अनलर्नेबल उदाहरण: मल्टीमॉडल कंट्रास्टिव लर्निंग के खिलाफ डेटा की सुरक्षा)
 sensity-ai/dot
पहचान सत्यापन और वीडियो कॉन्फ्रेंसिंग सिस्टम के प्रवेश परीक्षण के लिए रीयल-टाइम डीपफेक टूलकिट। रेड टीम संचालन के लिए फेस स्वैप, इमेज एनीमेशन और…
 oxydev2/clearml-cve-2024-24590
CVE-2024-24590 के लिए प्रूफ ऑफ कॉन्सेप्ट

 aress31/burpgpt
एक Burp Suite एक्सटेंशन जो OpenAI के GPT को एकीकृत करता है ताकि अत्यधिक विशेष कमजोरियों की खोज के लिए एक अतिरिक्त निष्क्रिय स्कैन किया जा सके और किसी…
 oligocybersecurity/shelltorchchecker
एक उपकरण जो जाँचता है कि क्या कोई TorchServe उदाहरण CVE-2023-43654 के लिए कमजोर है