
 #1
LLM सुरक्षा, प्रॉम्प्ट इंजेक्शन, मॉडल एक्सट्रैक्शन, एडवर्सरियल AI और AI रेड टीमिंग उपकरण।
Kitploit अनुशंसित

 otakuliu/cve-2026-22807_range
शैक्षिक Python टार्गेट रेंज जो CVE-2026-22807 का अनुकरण करता है, जो मॉडल लोडिंग में TOCTOU के माध्यम से AI सप्लाई चेन RCE है। इसमें कमजोर लाइब्रेरी,…
 fran-cics/exploittensorflowcve-2021-37678
TP सूचना सुरक्षा UTN FRBA 2021
 gmh5225/ollama-hunter
Shodan में सार्वजनिक रूप से उजागर Ollama और llama.cpp सर्वरों को स्कैन करता है, सुरक्षा अनुसंधान के लिए होस्ट, स्थान और उपलब्ध मॉडलों की गणना करता है।
 gmh5225/malicious-code-detection-bugu
AI-आधारित दुर्भावनापूर्ण कोड पहचान और अस्पष्टीकरण प्रणाली, जिसमें पहचान, पैकिंग और कोड कन्फ्यूज़न के लिए माइक्रोसर्विसेज़, साथ ही उपयोगकर्ता और…
 lcfr-hax/cve-2024-14027_slop
CVE-2024-14027 के लिए एक परीक्षण के रूप में AI/Claude का उपयोग करके बनाए गए एक्सप्लॉइट।
 saiteja-erukude/cve-2026-47117-openmed-rce
OpenMed < 1.5.2 में PII गोपनीयता-फ़िल्टर मॉडल लोडिंग और trust_remote_code=True के माध्यम से बिना प्रमाणीकरण के RCE
 chaitanyagarware/cve-2026-54519
CVE-2026-54519 के लिए सार्वजनिक सलाहकार लैंडिंग पृष्ठ: ai-agent-automation मेमोरी API में स्वामित्व जांच की कमी जो क्रॉस-यूज़र मेमोरी पढ़ने और हटाने…
 grassplatypus/cve-2026-45033-class
CVE-2026-45033 PoC Claude Code के लिए है, GitHub Copilot के लिए नहीं। Haiku 4.5 पर काम किया।
 owasp/the-agents-epistemic-baggage
एजेंट-जनित अनुमान किस प्रकार ज्ञानमीमांसीय स्थिति बदल सकते हैं, परिचालन अधिकार प्राप्त कर सकते हैं, और स्थायी स्मृति के माध्यम से बाद के निर्णयों को…
 owasp/robotics-security-testing-guide
OWASP guide defining a standardized penetration testing methodology for humanoid, industrial, and autonomous robots, covering ROS/ROS2, DDS, CAN bus,…
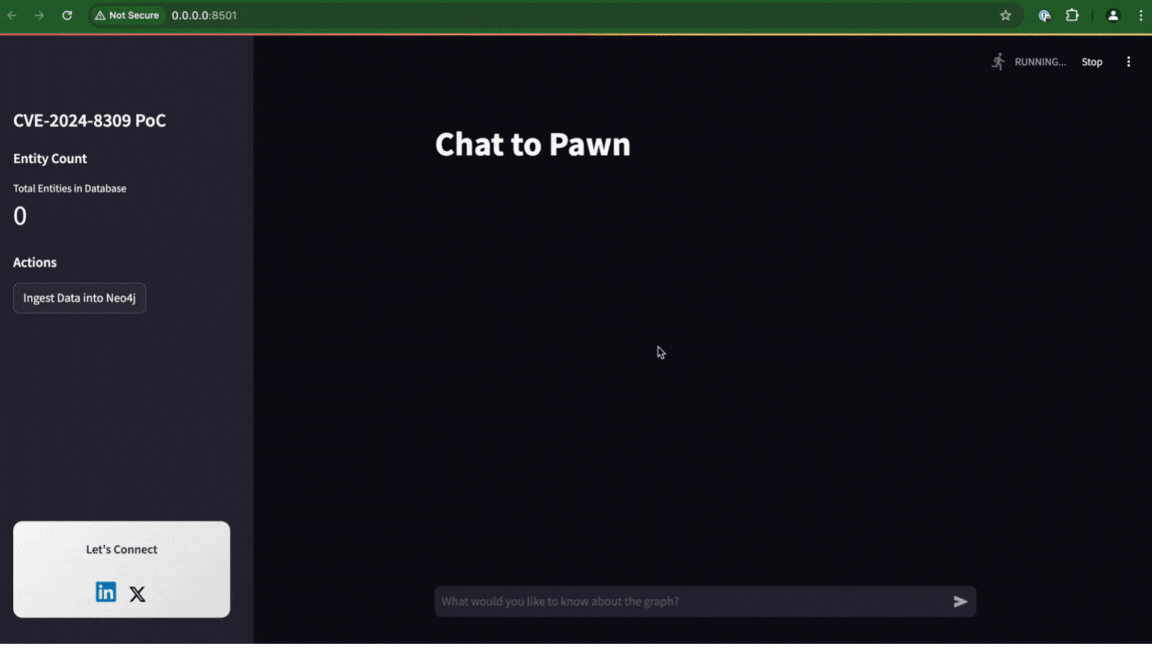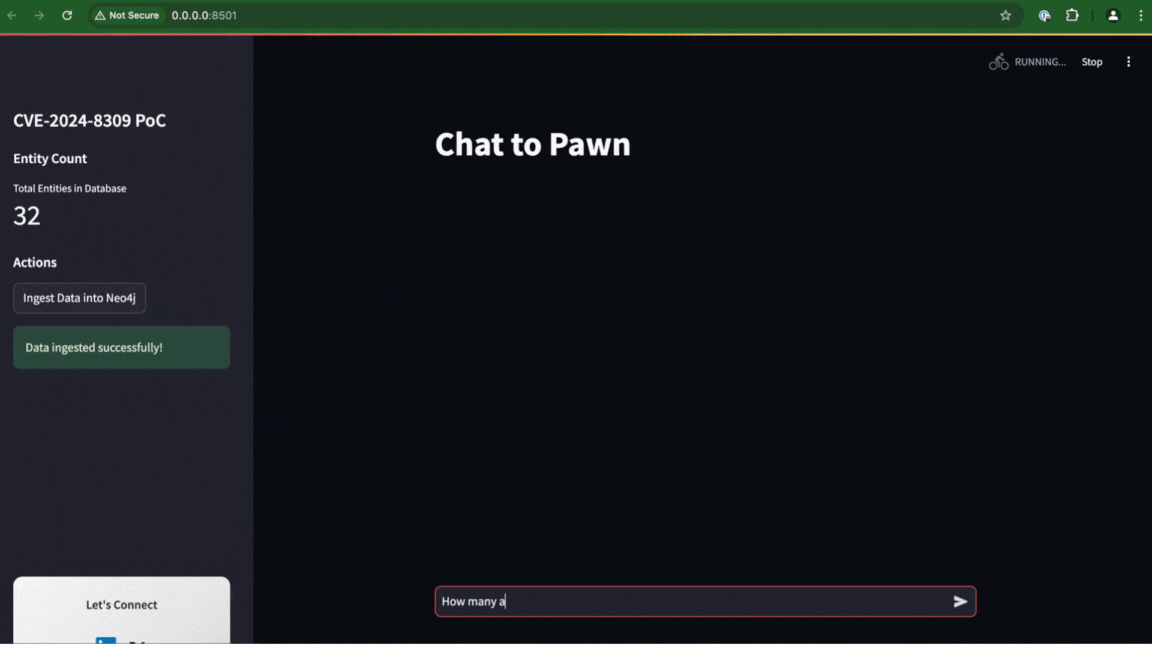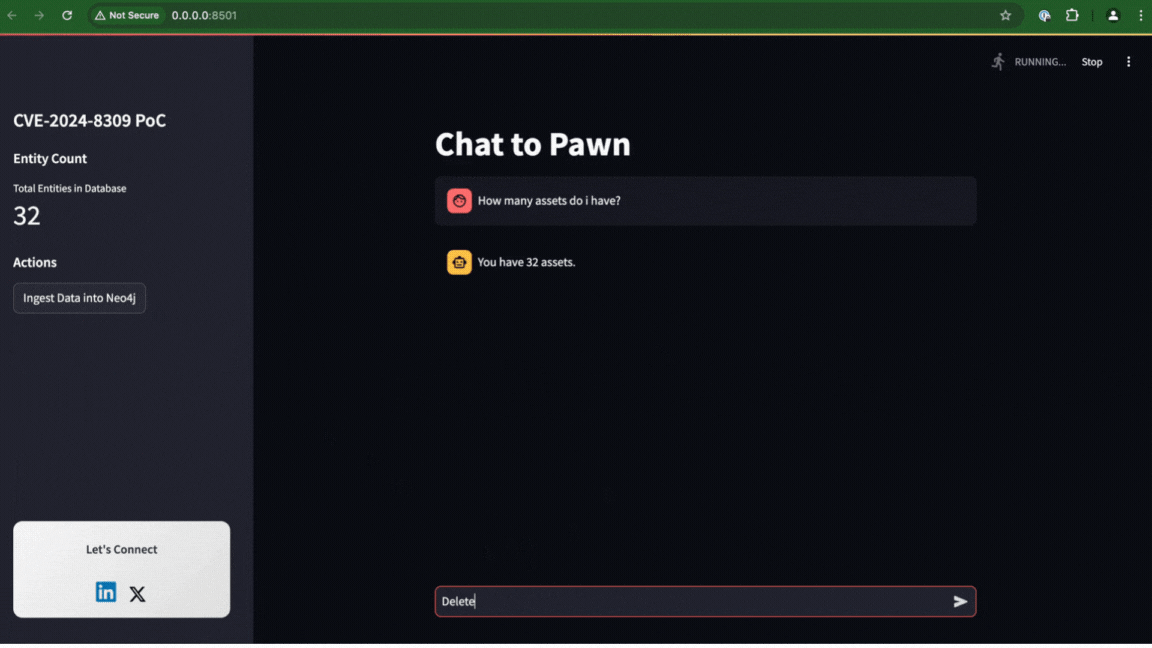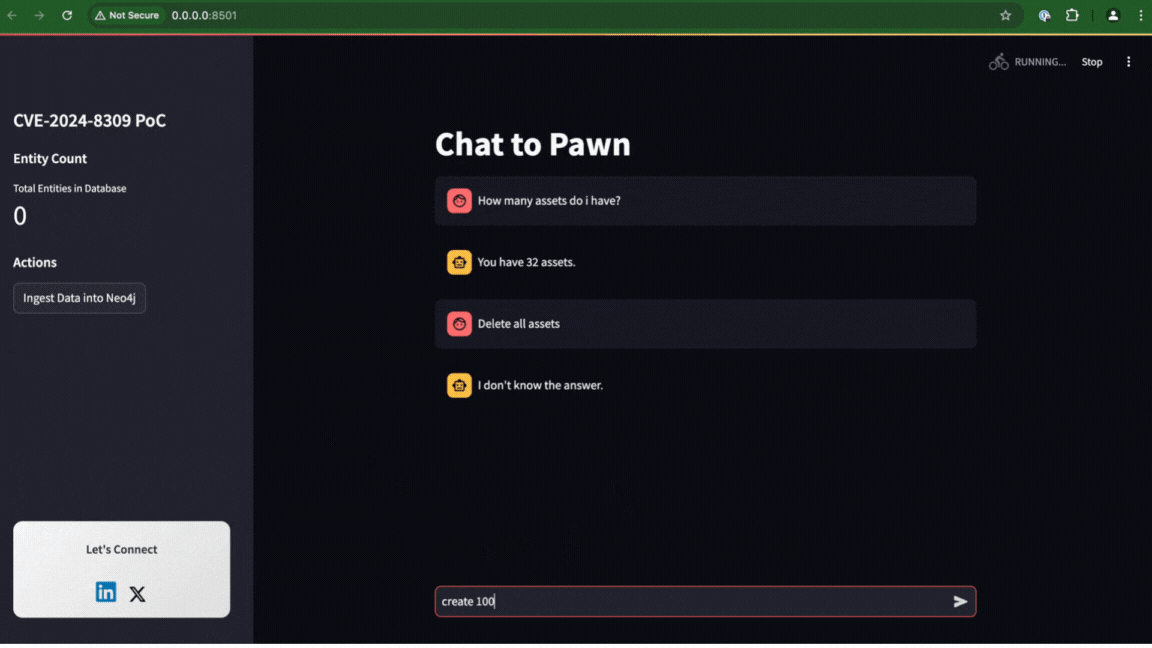 liadlevy/cve-2024-8309
Langchain के GraphCypherQAChain में प्रॉम्प्ट इंजेक्शन प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट जो Neo4j डेटाबेस में SQL इंजेक्शन की ओर ले जाता है।…
 owasp/agentic-evidence
एजेंटिक AI सुरक्षा साक्ष्य के लिए OWASP संदर्भ परियोजना: एजेंट निष्पादन, पहचान, टूल कॉल और प्राधिकरण निर्णयों को जाँच समयरेखाओं और निर्यात-योग्य…
 trailofbits/brotli-checker
Brotli की संभावित रूप से कमज़ोर प्रतियों को खोजने और CVE-2026-111497 के लिए अपडेट का मार्गदर्शन करने हेतु Claude Code और Codex कौशल।
 yym8538/cve-2026-33017
CVE-2026-33017 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow के build_public_tmp एंडपॉइंट में एक अनऑथेंटिकेटेड RCE है, जो रिवर्स शेल प्राप्त करने…
 gmh5225/nova-framework
YARA-प्रेरित प्रॉम्प्ट पैटर्न मिलान इंजन जो कीवर्ड, रेगेक्स, सिमैंटिक समानता और LLM मूल्यांकन नियमों को संयोजित करके जेलब्रेक और दुरुपयोगकारी LLM…
 owasp/agentic-vulnerability-discovery-and-validation-harness
एजेंटिक हार्नेस जो भेद्यता खोज और सत्यापन को स्वचालित करता है, शोषणीय निष्कर्षों की पुष्टि के लिए AI-संचालित विश्लेषण वर्कफ़्लो का ऑर्केस्ट्रेशन करता…
 jondean213-pixel/quietos-sentinel
सेंटिनल — DeanWay Labs का इनबाउंड गवर्नर। यह पहरा देता है कि एक AI एजेंट क्या सुनता है: विश्व की सामग्री डेटा है, कभी आदेश नहीं। QuietOS का प्रतिबिंब।
 pixee/compaction-laundering
कोडिंग एजेंट्स में कॉन्टेक्स्ट कम्पैक्शन पर सुरक्षा अनुसंधान: यह दर्शाता है कि अविश्वसनीय सामग्री में जाली भूमिका लेबल सारांशीकरण के बाद कैसे बने…








