
 #1
प्रतिकूल ML हमला फ्रेमवर्क, इवेजन तकनीक और मॉडल मजबूती मूल्यांकन उपकरण।
Kitploit अनुशंसित
 trusted-ai/adversarial-robustness-toolbox
एडवर्सेरियल मशीन लर्निंग सुरक्षा के लिए पायथन लाइब्रेरी, जो रेड और ब्लू टीमों को प्रमुख ML फ्रेमवर्क्स में evasion, poisoning, extraction और…
 13o-bbr-bbq/machine_learning_security
मशीन लर्निंग और सुरक्षा के बारे में स्रोत कोड।
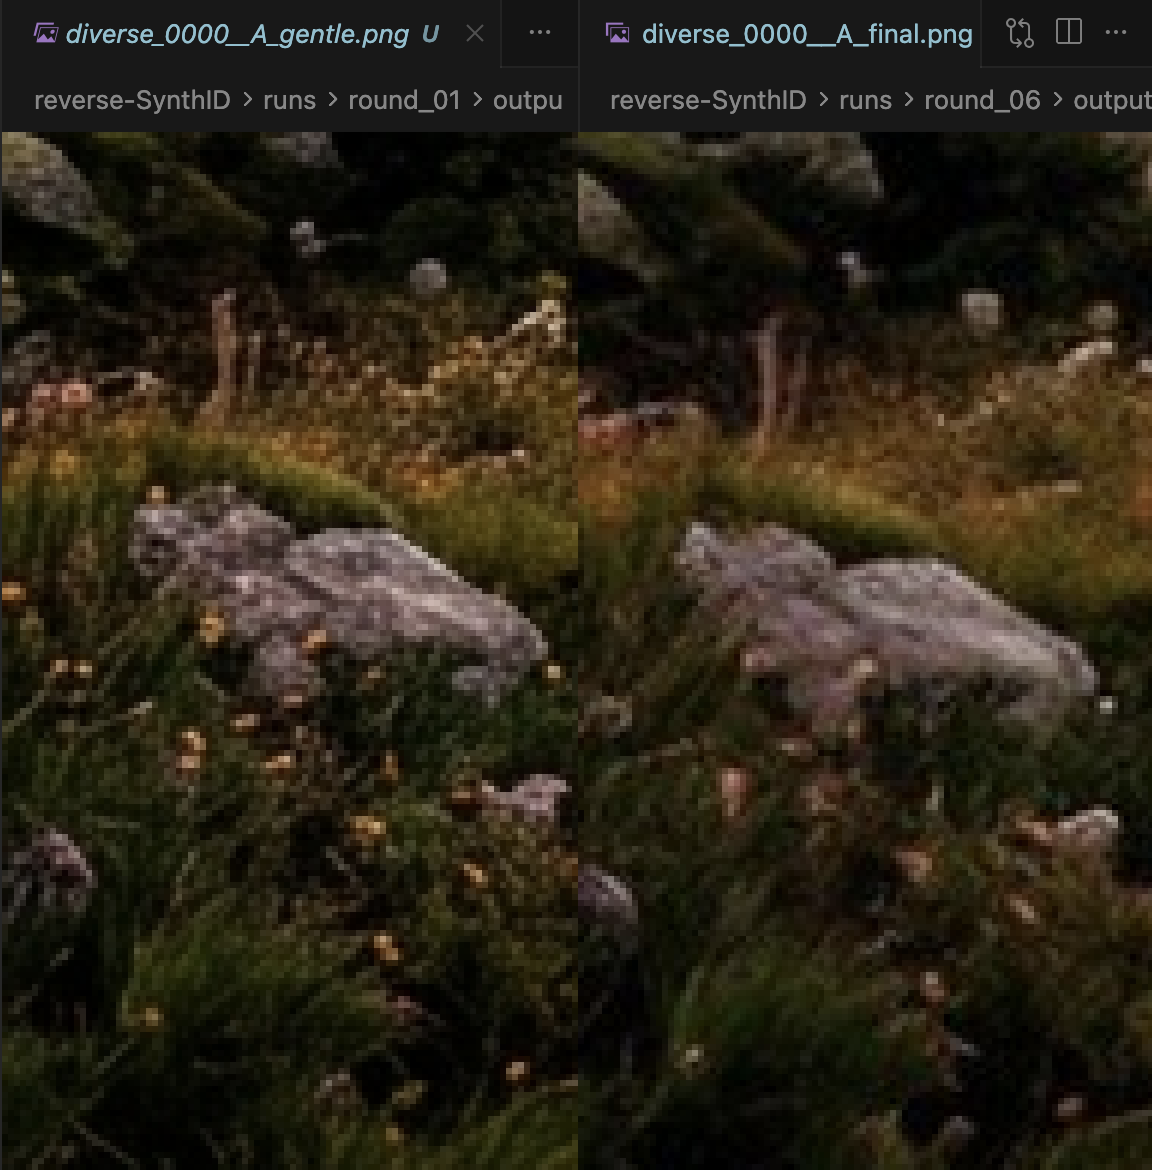 aloshdenny/reverse-synthid
Gemini के SynthID पहचान का रिवर्स इंजीनियरिंग
 funnywolf/viper
प्रतिद्वंद्वी सिमुलेशन और AI के साथ रेड टीमिंग प्लेटफॉर्म
 datadog/stratus-red-team
:cloud: :zap: क्लाउड के लिए सूक्ष्म, कार्रवाई योग्य प्रतिद्वंद्वी अनुकरण
 jiep/offensive-ai-compilation
आक्रामक AI को कवर करने वाले उपयोगी संसाधनों की एक चुनिंदा सूची।
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
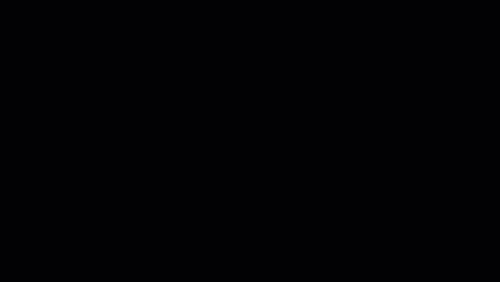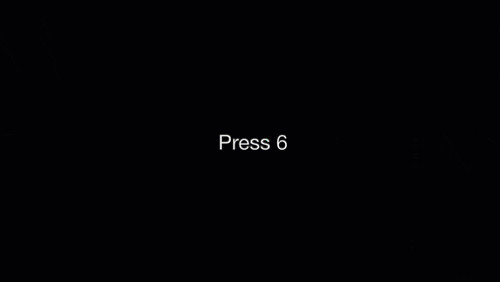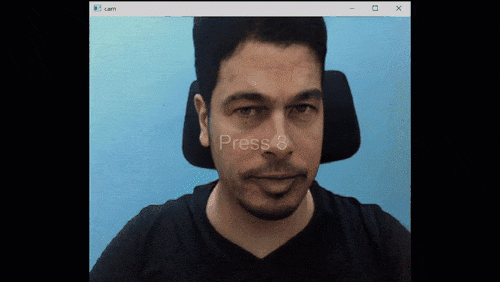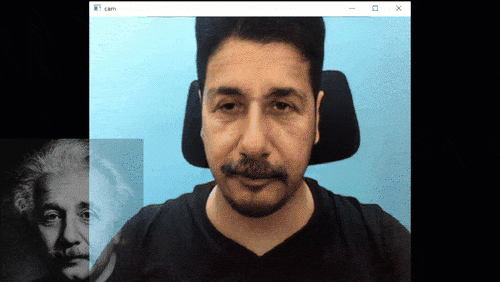 sensity-ai/dot
पहचान सत्यापन और वीडियो कॉन्फ्रेंसिंग सिस्टम के प्रवेश परीक्षण के लिए रीयल-टाइम डीपफेक टूलकिट। रेड टीम संचालन के लिए फेस स्वैप, इमेज एनीमेशन और…
 trusted-ai/aix360
डेटा और मशीन लर्निंग मॉडल की व्याख्यात्मकता और स्पष्टीकरणीयता
 trusted-ai/aif360
डेटासेट और मशीन लर्निंग मॉडल के लिए निष्पक्षता मेट्रिक्स का एक व्यापक सेट, इन मेट्रिक्स के लिए स्पष्टीकरण, और डेटासेट और मॉडल में पूर्वाग्रह को कम…
 microsoft/ai-red-teaming-playground-labs
AI रेड टीमिंग प्रशिक्षण चलाने के लिए AI रेड टीमिंग प्लेग्राउंड लैब्स, जिसमें इंफ्रास्ट्रक्चर भी शामिल है।
 meridianlabs-ai/inspect_petri
एक संरेखण ऑडिटिंग एजेंट जो संरेखण परिकल्पना को तेजी से खोजने में सक्षम है
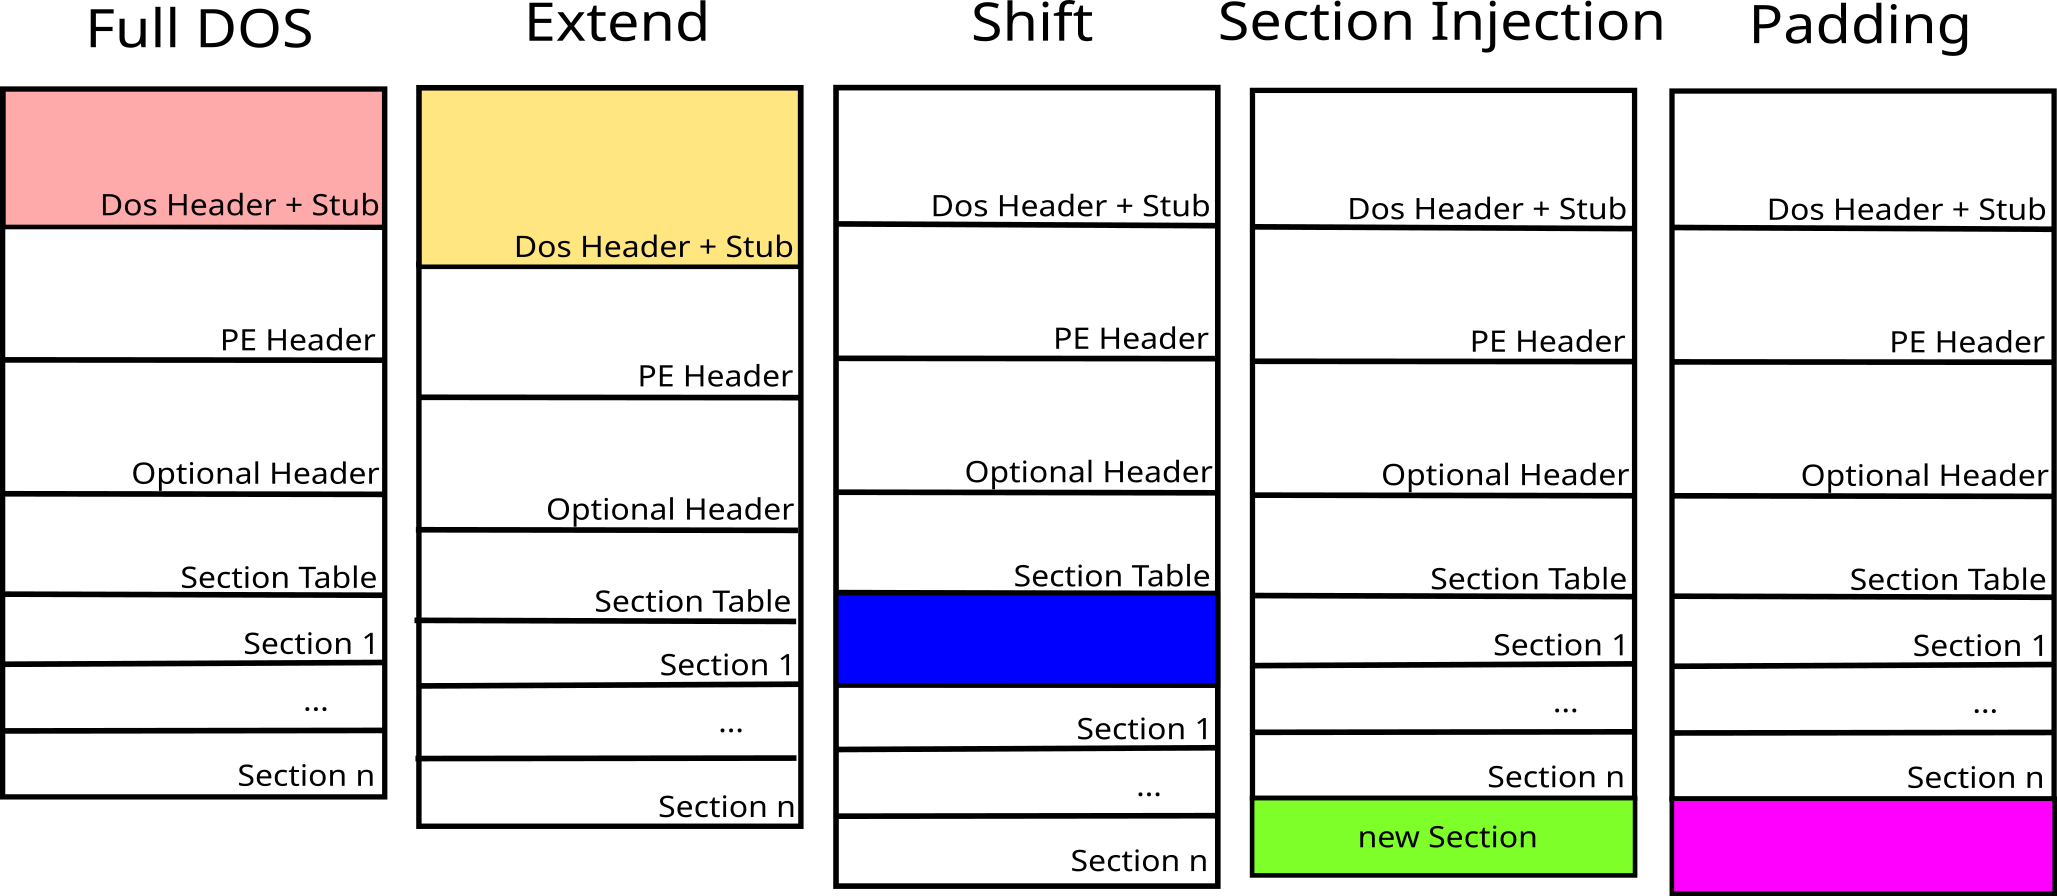 govolution/avet
एंटीवायरस बाईपास टूल
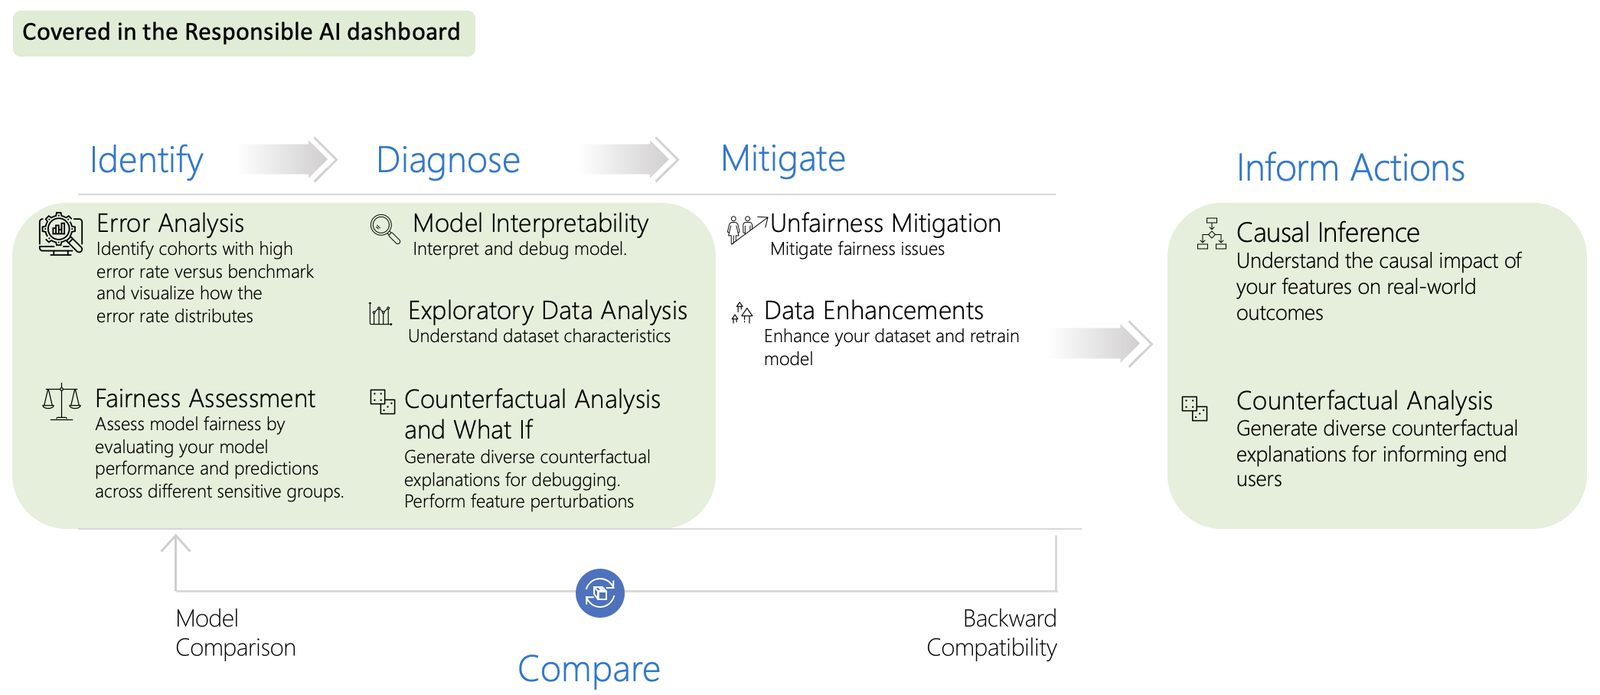 microsoft/responsible-ai-toolbox
जिम्मेदार AI मॉडल डिबगिंग के लिए इंटरैक्टिव डैशबोर्ड और लाइब्रेरी, जो त्रुटि विश्लेषण, निष्पक्षता, व्याख्यात्मकता, काउंटरफैक्चुअल, कारण विश्लेषण और…
 bethgelab/foolbox
PyTorch, TensorFlow और JAX में न्यूरल नेटवर्क को धोखा देने वाले विरोधी उदाहरण बनाने के लिए एक Python टूलबॉक्स
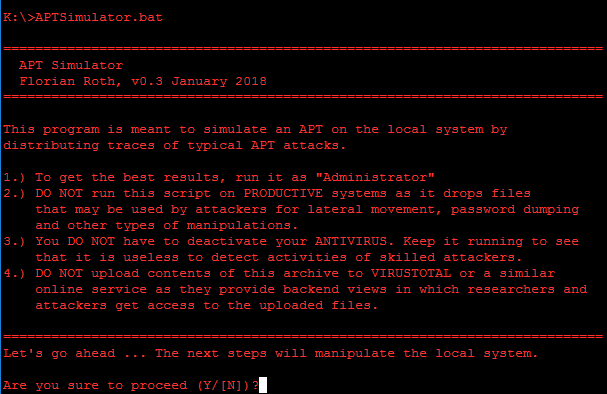 nextronsystems/aptsimulator
एक उपकरण सेट जो सिस्टम को ऐसा दिखाने के लिए है जैसे वह APT हमले का शिकार हुआ हो।
 seldonio/alibi-detect
बाह्य मान, प्रतिकूल और ड्रिफ्ट पहचान के लिए एल्गोरिदम
 rosesecurity/anti-virus-evading-payloads
पेन टेस्ट या एथिकल हैकिंग अभियान के शोषण चरण के दौरान, आपको अंततः लक्षित सिस्टम कंप्यूटरों पर कोड चलाने का प्रयास करना होगा। बैकडोर बनाते समय…







