
 #1
प्रतिकूल ML हमला फ्रेमवर्क, इवेजन तकनीक और मॉडल मजबूती मूल्यांकन उपकरण।
Kitploit अनुशंसित
 george0papasotiriou/llm-jailbreak-via-chain-of-logic-injection-cve-2026-3098
बहु-चरणीय प्रॉम्प्ट इंजेक्शन तकनीक जो पहचान पुनःनिर्धारण, अस्वीकृति दमन और आउटपुट बाध्यता के माध्यम से LLM सुरक्षा संरेखण को दरकिनार करती है, जो…
 686f6c61/poc-copyescape-cve-2026-17106
CVE-2026-17106 (CopyEscape) का कार्यात्मक PoC: docker cp में TOCTOU रेस जो Docker होस्ट पर मनमाना लेखन (arbitrary write) की अनुमति देता है। Docker…
 george0papasotiriou/cve-2026-2828-webgpu-cross-origin-pixel-stealing-via-timing
ब्राउज़र PoC जो CVE-2026-2828 को प्रदर्शित करता है, एक WebGPU टाइमिंग साइड-चैनल जो GPU टाइमस्टैम्प-क्वेरी अंतरों को मापकर क्रॉस-ओरिजिन iframe पिक्सेल…
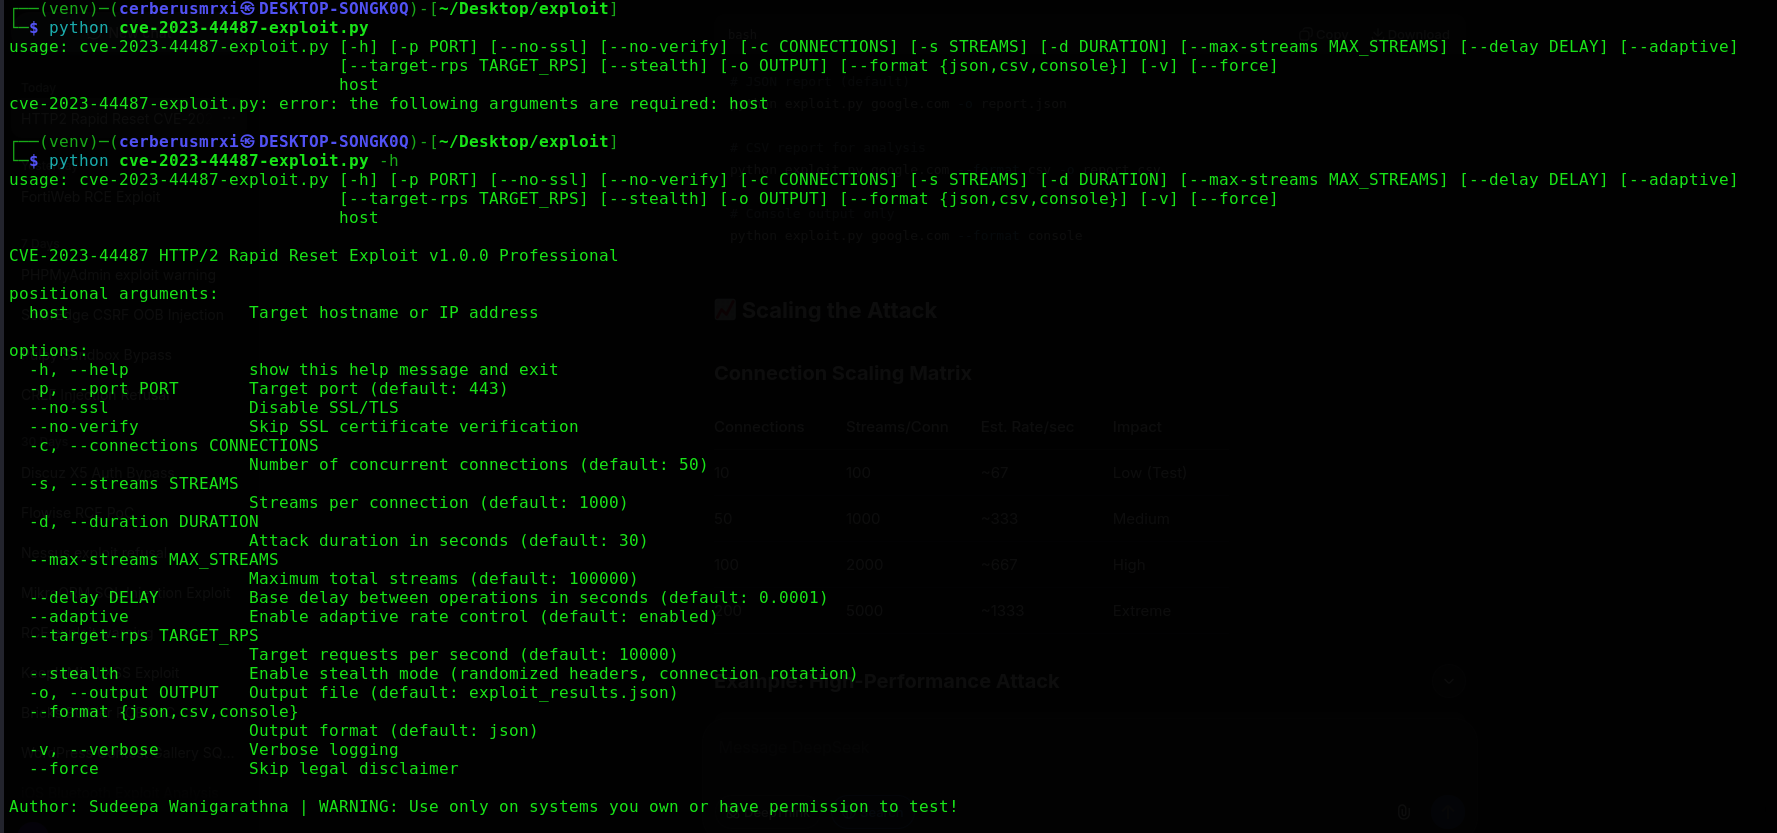 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
उन्नत CVE-2023-44487 HTTP/2 Rapid Reset भेद्यता शोषण ढांचा। इसमें मल्टी-कनेक्शन समवर्ती हमले, अनुकूली दर नियंत्रण, यादृच्छिक हेडर के साथ स्टील्थ मोड,…
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
 lxxexxbxx/cve-2026-44578
Proof-of-concept exploit for CVE-2026-44578 that reproduces the vulnerable condition, enabling security researchers to validate affected systems and…
 binarybard27/ai-security-battle
रेड टीम बनाम ब्लू टीम प्रतिकूल AI सिमुलेशन।
 toxy4ny/delirium-ai-safety-benchmark
एलएलएम की भावात्मक प्रासंगिक क्षरण (ACE) और संबंधित सीमांत हमले वैक्टरों के प्रति संवेदनशीलता को मापने के लिए एक नैदानिक ढांचा। **Delirium** एक शोषण…
 owasp/damn-vulnerable-ml-model
सुरक्षा प्रशिक्षण के लिए जानबूझकर कमजोर मशीन लर्निंग मॉडल। सुरक्षित प्रयोगशाला वातावरण में सामान्य ML कमजोरियों, प्रतिकूल हमलों और रक्षात्मक तकनीकों…
 xrazymee/ragsieve
Self-referenced local contrast for knowledge-poison detection in retrieval-augmented generation
 atsukisato/pgm-attack
शोध कोड जो PGM-index पर पॉइज़निंग अटैक के लिए है, यह दर्शाता है कि कैसे सीखे गए इंडेक्स के प्रदर्शन को खराब करने के लिए प्रतिकूल डेटा तैयार किया जाए।
 kennbroorg/shit-bucket/fecalface
यह परियोजना (अभी के लिए PoC, और Shit Bucket का हिस्सा) में चेहरे का पता लगाना, चेहरे की पहचान और एवतारों की सुरक्षा के लिए प्रतिकूल इनपुट शामिल है।
 davidrxchester/cve-2026-5817
vllm-metal trust_remote_code=True के माध्यम से डॉकर कंटेनर-से-होस्ट रिमोट कोड निष्पादन POC
 george0papasotiriou/cve-2026-23003-cross-chain-bridge-message-forging-via-missing-origin-chain-id
क्रॉस-चेन ब्रिज PoC, CVE-2026-23003 के लिए: लापता मूल चेन ID के माध्यम से संदेश फोर्जिंग का प्रदर्शन, संवेदनशील Solidity कॉन्ट्रैक्ट और Python…
 kuro0911/cs5446-project
CS5446 परियोजना के लिए कोड रिपॉजिटरी, जो बड़े भाषा मॉडलों पर जेलब्रेक हमलों के विरुद्ध बचावों की खोज करती है; इसमें डेटासेट, नोटबुक, मॉडल/स्टीयरिंग…
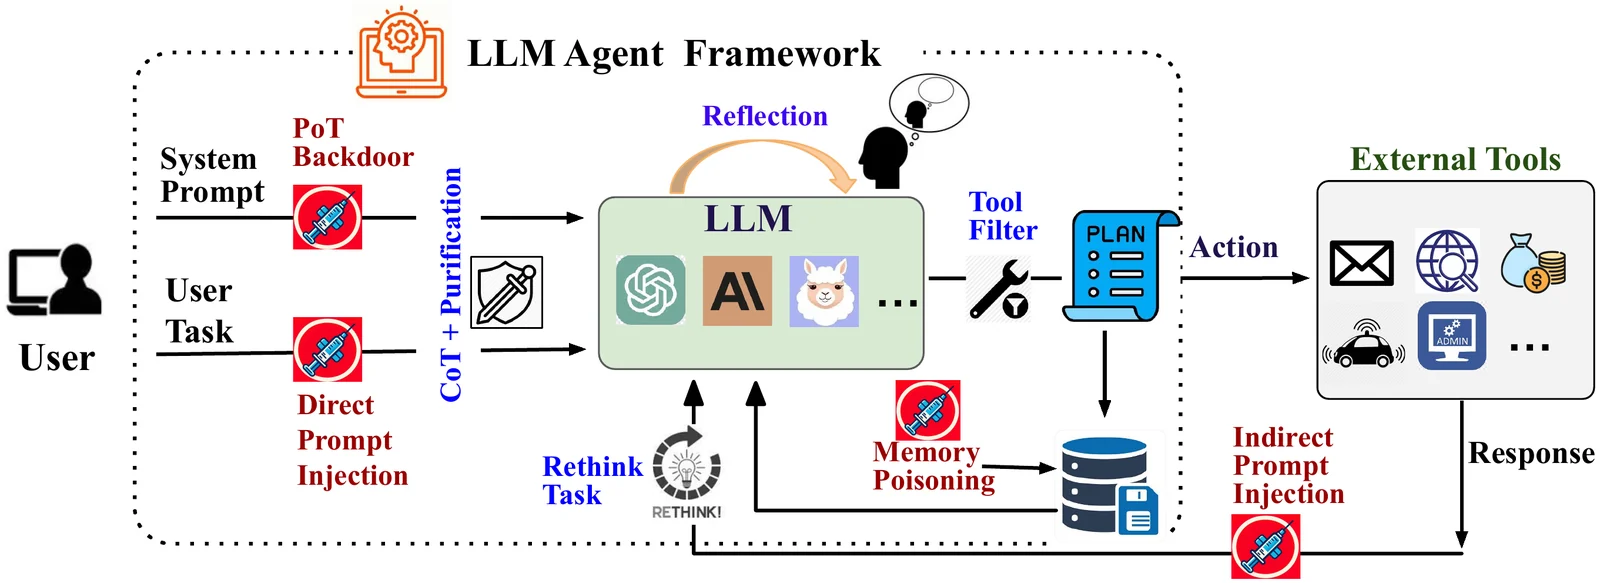 xiaoyan-lisa/defenses-for-tool-integrated-llm
टूल-एकीकृत LLM एजेंटों को प्रतिकूल हमलों से बचाने के लिए शोध कोड और प्रयोग, जिसमें नई रक्षा रणनीतियों और हमला परिदृश्यों के साथ Agent Security Bench…
 spiralbl0ck/rowhammer-exploit
# रोहैमर आधारित-एक्सप्लॉइट
 shibli2700/randomrepo
SecOpsMaesttro POC








