
 #1
प्रतिकूल ML हमला फ्रेमवर्क, इवेजन तकनीक और मॉडल मजबूती मूल्यांकन उपकरण।
Kitploit अनुशंसित
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
Python प्रूफ-ऑफ-कॉन्सेप्ट जो मल्टीहैश लंबाई विस्तार के माध्यम से IPFS CID स्पूफिंग का प्रदर्शन करता है, जो सामग्री-एड्रेसिंग सत्यापन दोषों को उजागर…
 hunt-benito/the-sanitizer-is-the-weapon-cve-2026-68749-cve-2026-68750-quadratic-dos-in-elixir-html-sanitize-ex
Elixir html_sanitize_ex में विशेष रूप से तैयार किए गए HTML के माध्यम से quadratic DoS प्रदर्शित करने वाला PoC; इसमें टाइमिंग बेंचमार्क, रिमोट शोषण…
 george0papasotiriou/cve-2026-0101-ble-address-spoofing-via-weak-resolvable-private-address
CVE-2026-0101 के लिए Python PoC, जो कैप्चर किए गए Resolvable Private Address के रिप्ले के माध्यम से BLE एड्रेस स्पूफिंग प्रदर्शित करता है, ताकि एक…
 george0papasotiriou/cve-2026-23010-ccsds-telecommand-replay-without-sequence-number
सैटेलाइट कमांड सिस्टम में एक गंभीर CCSDS टेलीकमांड रीप्ले भेद्यता का PoC सिमुलेशन, जो अनुक्रम-संख्या सत्यापन की अनुपस्थिति और डुप्लिकेट कमांड…
 george0papasotiriou/cve-2026-21019-kubernetes-cronjob-suspended-execution-via-time-manipulation
CVE-2026-21019 को नोड क्लॉक में हेरफेर करके Kubernetes CronJob को समय से पहले निष्पादित करने के लिए मजबूर करके रीप्रोड्यूस करता है; इसमें संवेदनशील…
 george0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction
Python PoC जो CVE-2026-22020 का प्रदर्शन करता है: क्वांटम कुंजी वितरण प्राइवेसी एम्प्लीफिकेशन में शोषण योग्य कमजोर सीड, जिसके परिणामस्वरूप अंतिम…
 george0papasotiriou/cve-2026-6060-quic-handshake-amplification-via-address-validation-bypass
QUIC पता-सत्यापन बायपास के लिए शैक्षणिक Python PoC जो हैंडशेक एम्प्लीफिकेशन ट्रिगर करता है, जिसमें असुरक्षित सर्वर सिमुलेशन और हमले का प्रदर्शन शामिल…
 mthamil107/db_audit_research
आत्म-पराजयकारी ऑडिट: एक पुनरुत्पादनीय लैब जो दर्शाती है कि निम्न-विशेषाधिकार वाली PostgreSQL भूमिका ट्रिगर-आधारित ऑडिटर को प्रतिवर्ती रूप से अंधा कर…
 joertx07/printnightmare-detection-lab
Splunk SIEM लैब जो Sysmon, Windows Event logs और कस्टम SPL डिटेक्शन नियमों का उपयोग करके CVE-2021-34527 (PrintNightmare) शोषण का अनुकरण और पता लगाती…
 george0papasotiriou/cve-2026-21016-malicious-pypi-package-install-hook-setup.py-execution-
दर्शाता है कि कैसे एक दुर्भावनापूर्ण Python पैकेज pip install के दौरान setup.py के माध्यम से मनमाने कमांड निष्पादित करता है, जो PyPI सप्लाई चेन और…
 josh-blythe/bordair-detector
दो-चरणीय प्रॉम्प्ट-इंजेक्शन और जेलब्रेक डिटेक्टर: रेगेक्स गेट्स के साथ एक क्वांटाइज्ड DeBERTa-v3 ONNX क्लासिफायर, जिसमें इमेज, डॉक्यूमेंट और ऑडियो…
 wattocyber/gradient-untangler
Local white-box gradient attacks for open-weight LLMs: GCG/PEZ suffix search, layer saliency, weight snapshots, and rank-1 suffix-to-delta fitting…
 cognitive-functors/c4-meta-system
प्रोडक्शन AI रक्षा जिसमें 7-परत सुरक्षा है: गणितीय बाधाएँ, object-capability अभिगम, वितरित O2 सर्वसम्मति, SVETILO नैतिकता। पहली ओपन-सोर्स…
 horkimhab/llm-prompt-injection-resources
LLM प्रॉम्प्ट इंजेक्शन हमलों, बचाव और सुरक्षा के बारे में सीखने और शोध करने के लिए संसाधनों का एक चुनिंदा संग्रह।
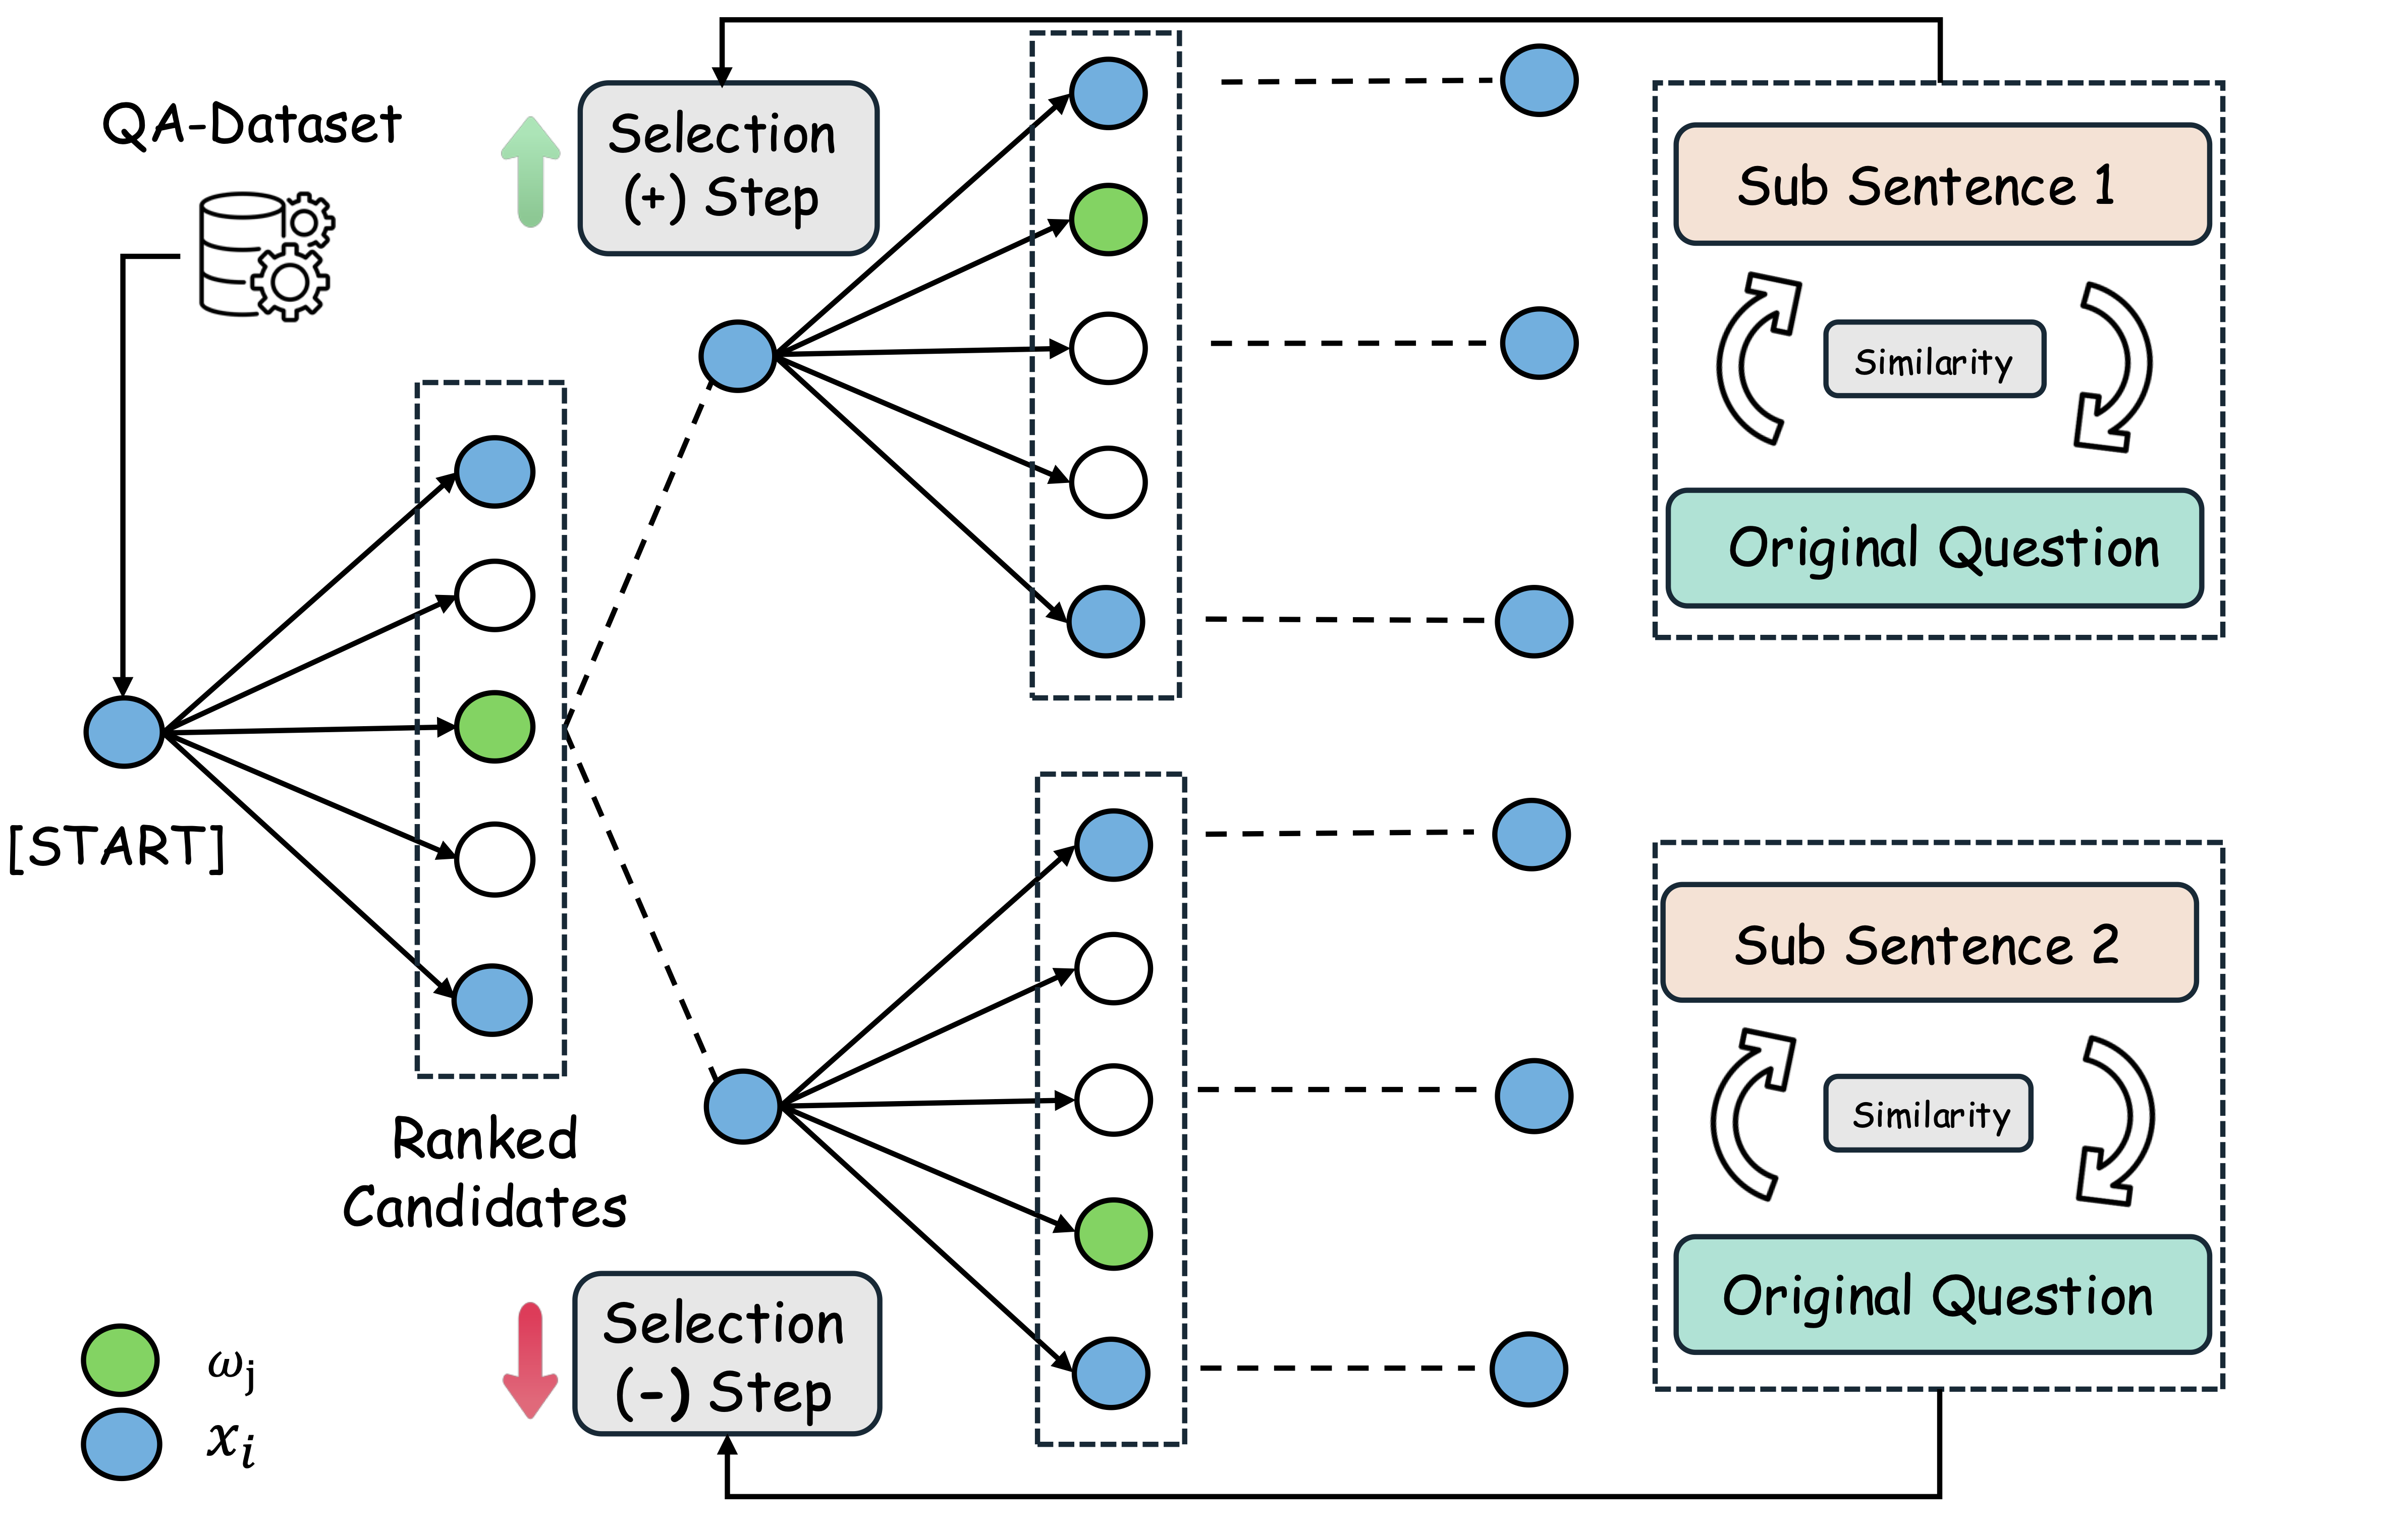 franz-chang/adaptive_greedy_local_search
AGLS
 sonnelon/cve-2026-23744-poc
CVE-2026-23744 का पोक
 horkimhab/cve-2026-20685
CVE-2026-20685 - ड्राफ्ट या TODO
 gmh5225/antidebug-antivm
वर्चुअलाइज़्ड वातावरण या संभावित डिबगिंग का पता लगाने के विभिन्न तरीके








