
 #1
प्रतिकूल ML हमला फ्रेमवर्क, इवेजन तकनीक और मॉडल मजबूती मूल्यांकन उपकरण।
Kitploit अनुशंसित

 alex66366/odpure
ब्लैक-बॉक्स इनपुट-चरण शुद्धिकरण रक्षा जो भ्रष्टाचार, विसरण पुनर्निर्माण, और DBSCAN सर्वसम्मति मतदान के माध्यम से ऑब्जेक्ट डिटेक्टरों पर बैकडोर हमलों…
 mattifestation/antimalwareblight
antimalware-light सुरक्षा स्तर पर PowerShell कोड निष्पादित करें।
 96kihyun/batch_jailbreak
इस रिपॉज़िटरी में पेपर "[Safety in Batches? Understanding and Mitigating Safety Failures in Batch Prompting]" का आधिकारिक कार्यान्वयन शामिल है
 xrazymee/ragsieve
रिट्रीवल-ऑगमेंटेड जनरेशन में ज्ञान-विषाक्तता का पता लगाने के लिए स्व-संदर्भित स्थानीय कंट्रास्ट
 guzonghua/awesome-latency-attacks
डीप लर्निंग लेटेंसी, एनर्जी-लेटेंसी और टाइमिंग (उपलब्धता) हमलों और बचावों का क्यूरेटेड इंडेक्स — ACM Computing Surveys सबमिशन का साथी।
 trusted-ai/aix360
डेटा और मशीन लर्निंग मॉडल की व्याख्यात्मकता और स्पष्टीकरणीयता
 aloshdenny/claude-awm
यूनिकोड वेरिएशन सेलेक्टर इंजेक्ट करके LLM टेक्स्ट वॉटरमार्क्स को बायपास करता है; इसमें SynthID जनरेटर, mean-g डिटेक्टर, नॉर्मलाइज़ेशन डिफेंस, और…
 davidcarliez/trustmebro
LLM गार्डरेल्स को नकली टूल आउटपुट से भ्रमित करके बायपास करें।
 jaewonalive/camodocs
अनुसंधान कार्यान्वयन: छलावरण दस्तावेज़ों का उपयोग करके पुनर्प्राप्ति-संवर्धित भाषा मॉडलों के विरुद्ध विषाक्तता हमला, जो फ़िल्टरिंग सुरक्षा को दरकिनार…
 rosesecurity/anti-virus-evading-payloads
पेन टेस्ट या एथिकल हैकिंग अभियान के शोषण चरण के दौरान, आपको अंततः लक्षित सिस्टम कंप्यूटरों पर कोड चलाने का प्रयास करना होगा। बैकडोर बनाते समय…
 treeai-lab/awesome-rag-security
रिट्रीवल-ऑगमेंटेड जनरेशन सुरक्षा पर शोध पत्रों का क्यूरेटेड संग्रह, जिसे SLOT टैक्सोनॉमी द्वारा व्यवस्थित किया गया है, जो नॉलेज पॉइज़निंग, रिट्रीवल…
 jinxhy/awesome-moai-security
मोबाइल ऑन-डिवाइस AI सिस्टम के लिए आक्रमण और रक्षा अनुसंधान की सुव्यवस्थित पठन सूची और वर्गीकरण, जिसमें एडवर्सेरियल, बैकडोर, मॉडल चोरी, और…
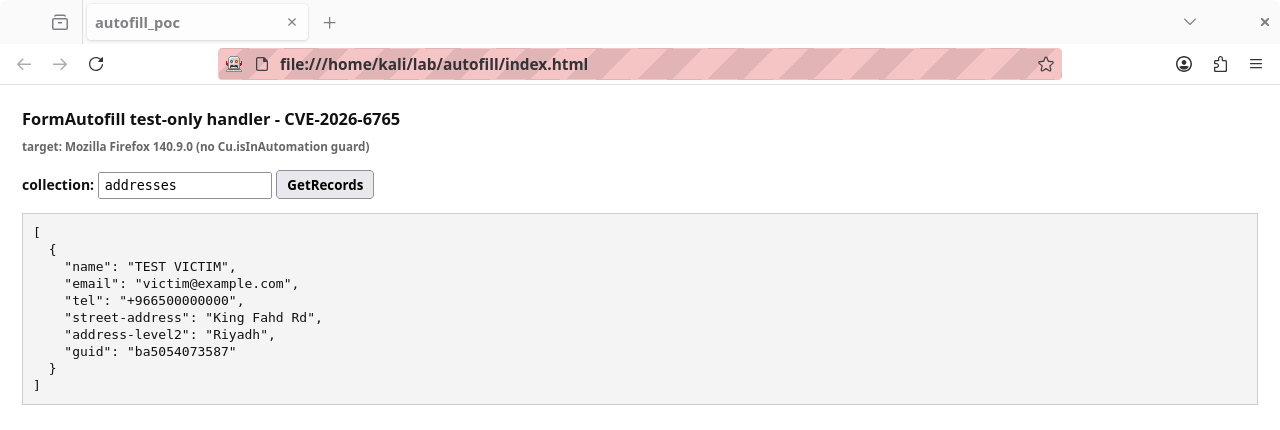 defineid/skeletonkey
CVE-2026-6765, केवल परीक्षण Firefox में उजागर FormAutofill हैंडलर
 pppyb/secopd
ऑन-पॉलिसी डिस्टिलेशन के माध्यम से अनुकूली प्रॉम्प्ट इंजेक्शन को कम करने हेतु अनुसंधान कार्यान्वयन, जिसमें SEP, PISmith और AgentDojo बेंचमार्क के लिए…

 wattocyber/gradient-untangler
ओपन-वेट LLMs के लिए स्थानीय व्हाइट-बॉक्स ग्रेडिएंट हमले: रेड टीमों के लिए GCG/PEZ सफ़िक्स खोज, लेयर सैलिएंसी, वेट स्नैपशॉट, और रैंक-1…
 ricardojoserf/crystalpotato
GodPotato का Crystal पोर्ट, जो अप्रत्यक्ष सिसकॉल, डायनेमिक API रिज़ॉल्यूशन और कंपाइल-टाइम स्ट्रिंग ऑब्फस्केशन के साथ SeImpersonatePrivilege का…
 warpedatom/noisehound
पहचान-जागरूक BloodHound आक्रमण-पथ स्कोरिंग - आपके उद्देश्य तक सबसे शांत मार्ग, पाँच पहचान स्तरों (audit/EDR/Elastic/MDI/WDAC) और Azure में अंशांकित।
 lxxexxbxx/cve-2026-44578
CVE-2026-44578 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो भेद्य स्थिति को दोहराता है, जिससे सुरक्षा शोधकर्ता प्रभावित सिस्टम की पुष्टि कर सकते हैं और…








