



Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
प्रतिकूल हमला — पृष्ठ 14 | Kitploit
श्रेणियाँ

प्रतिकूल हमला

प्रतिकूल ML हमला फ्रेमवर्क, इवेजन तकनीक और मॉडल मजबूती मूल्यांकन उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
adversarial-robustness-toolbox preview#1

adversarial-robustness-toolbox

GitHubtrusted-ai/adversarial-robustness-toolbox
6.3k9 दिन पहले
foolbox preview#2

foolbox

GitHubbethgelab/foolbox
3.0k2 साल पहले
cleverhans preview#3

cleverhans

GitHubcleverhans-lab/cleverhans
6.5k3 साल पहले
robustbench preview#5

robustbench

GitHubrobustbench/robustbench
7911 साल पहले
robustness preview#6

robustness

GitHubmadrylab/robustness
9514 साल पहले
garak preview#7

garak

GitHubnvidia/garak
8.8k15घं 34मि पहले
PyRIT preview#8

PyRIT

GitHubmicrosoft/pyrit
4.9k15घं 37मि पहले
promptfoo preview#9

promptfoo

GitHubpromptfoo/promptfoo
24.1k16घं 51मि पहले
PurpleLlama preview#10

PurpleLlama

GitHubmeta-llama/purplellama
4.5k6 दिन पहले
giskard-oss preview#11

giskard-oss

GitHubgiskard-ai/giskard-oss
6.0k3 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
393 परिणाम
DRMBinViaOrdinalImports preview

DRMBinViaOrdinalImports

GitHubmaldev-academy/drmbinviaordinalimports

अपने कॉपी-विरोधी DRM मैलवेयर बनाएं

reverse-engineeringmalware-analysisbinary-analysis+2
732 साल पहले
process-inject-kit preview

process-inject-kit

GitHubrasta-mouse/process-inject-kit

Cobalt Strike के Process Inject Kit का पोर्ट

exploit-frameworkspost-exploitationred-teaming+2
1941 साल पहले
RemoteMonologue preview

RemoteMonologue

GitHub3lp4tr0n/remotemonologue

NTLM प्रमाणीकरण बाध्यता के लिए DCOM को हथियार बनाना

reconnaissancepassword-attacksexploitation+6
2151 साल पहले
zip_smuggling preview

zip_smuggling

GitHuboctoberfest7/zip_smuggling

ज़िप फ़ाइलें बनाने के लिए Python3 उपयोगिता जो बाद में निकालने के लिए अतिरिक्त डेटा छिपाती हैं

data-exfiltrationred-teamingpayload-development+1
2751 साल पहले
badsuccessor preview

badsuccessor

GitHubcybrly/badsuccessor

Windows Server 2025 dMSA विशेषाधिकार वृद्धि भेद्यता का दोहन करके लिखने योग्य OU की सूची बनाता है, मनमाने डोमेन उपयोगकर्ताओं तक विशेषाधिकार बढ़ाता है,…

privilege-escalationreconnaissancepersistence-mechanisms+7
12228 दिन पहले
AI-Red-Teaming-Playground-Labs preview

AI-Red-Teaming-Playground-Labs

GitHubmicrosoft/ai-red-teaming-playground-labs

AI रेड टीमिंग प्रशिक्षण चलाने के लिए AI रेड टीमिंग प्लेग्राउंड लैब्स, जिसमें इंफ्रास्ट्रक्चर भी शामिल है।

ctfeducationred-teaming+3
2.0k1 साल पहले
kurasagi preview

kurasagi

GitHubneomaster831/kurasagi

Windows 11 24H2-25H2 रनटाइम PatchGuard बायपास

exploitationreverse-engineeringpapers-research+4
2661 साल पहले
defcon33_silence_kill_edr preview

defcon33_silence_kill_edr

GitHubarosenmund/defcon33_silence_kill_edr

हैंड्स-ऑन DEFCON कार्यशाला सामग्री EDR एजेंटों को मारने और चुप कराने के लिए: लैब सेटअप, BYOVD, कस्टम C/C++ इवेज़न टूलिंग, और रिवर्स इंजीनियरिंग।

privilege-escalationreverse-engineeringpost-exploitation+6
3461 साल पहले
DllShimmer preview

DllShimmer

GitHubprint3m/dllshimmer

DLL अपहरण को आसानी से हथियार बनाएं। किसी भी DLL में किसी भी फ़ंक्शन को बैकडोर करें।

persistence-mechanismspenetration-testingred-teaming+2
7501 साल पहले
BloodfangC2 preview

BloodfangC2

GitHubzarkones/bloodfangc2

Windows (64 और 32 बिट) के लिए आधुनिक PIC इम्प्लांट

shellcodepost-exploitationcommand-and-control+4
1051 साल पहले
RingReaper preview

RingReaper

GitHubmatheuzsecurity/ringreaper

Linux पोस्ट-एक्सप्लॉइटेशन एजेंट जो पारंपरिक syscalls से बचकर EDR डिटेक्शन को चुपके से बायपास करने के लिए io_uring का उपयोग करता है।
privilege-escalationids-ips-evasiondata-exfiltration+5
3831 साल पहले
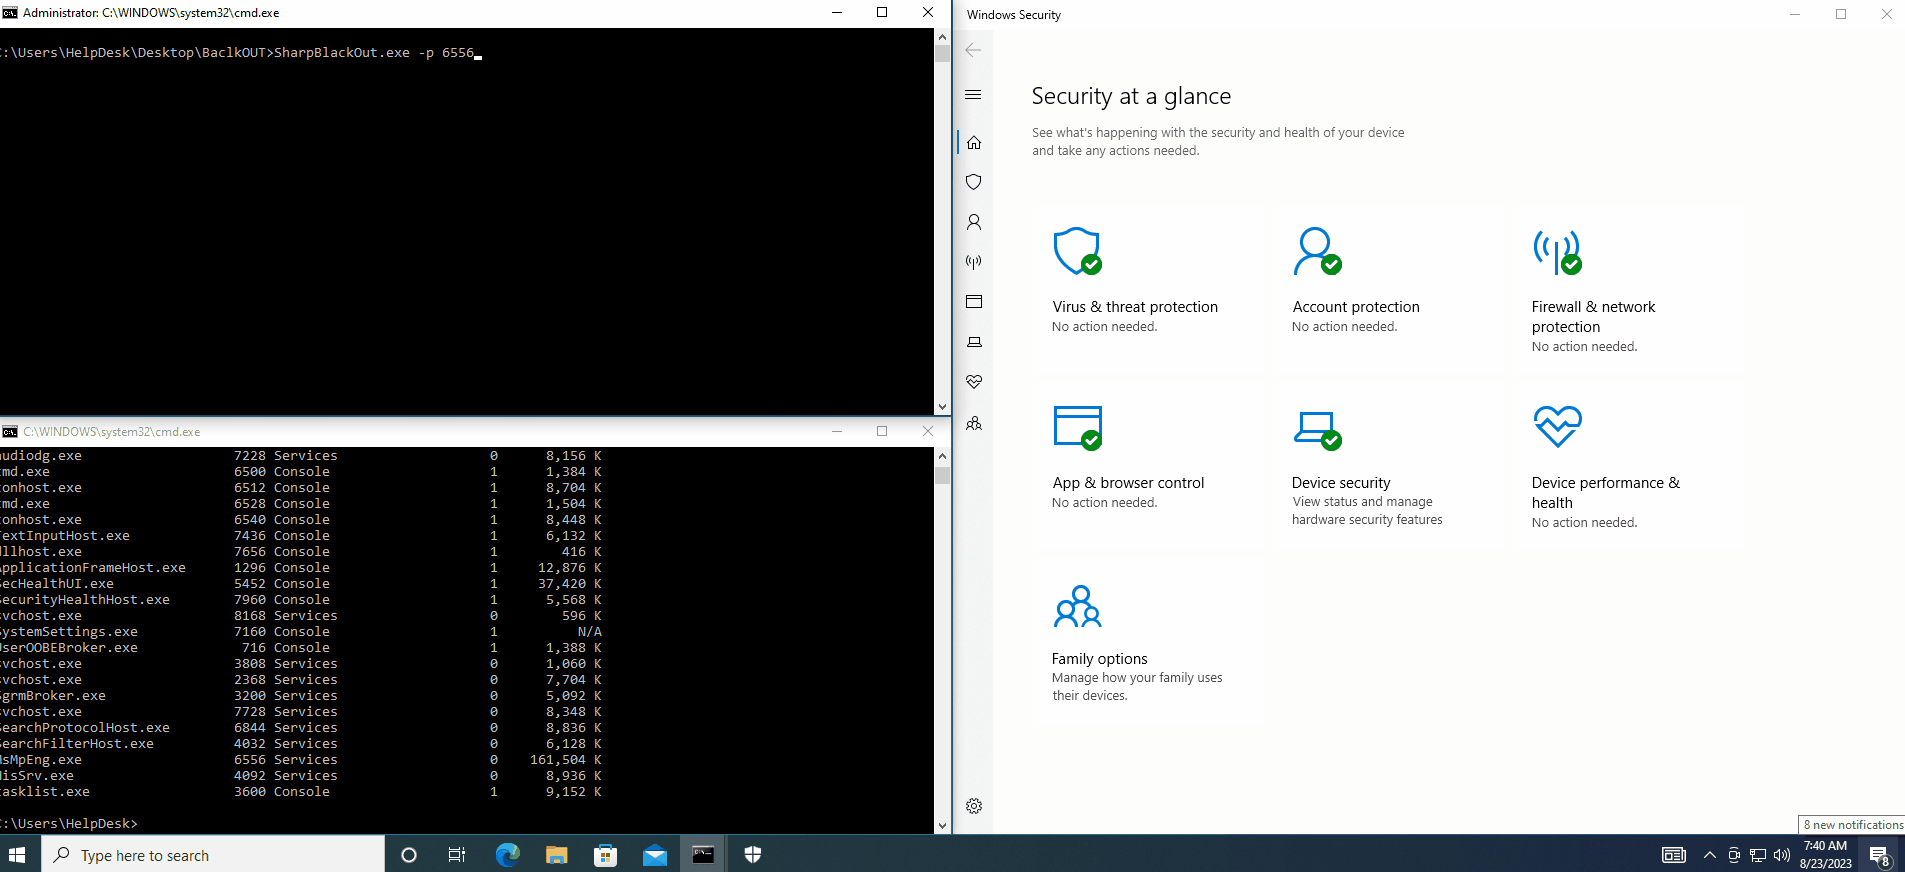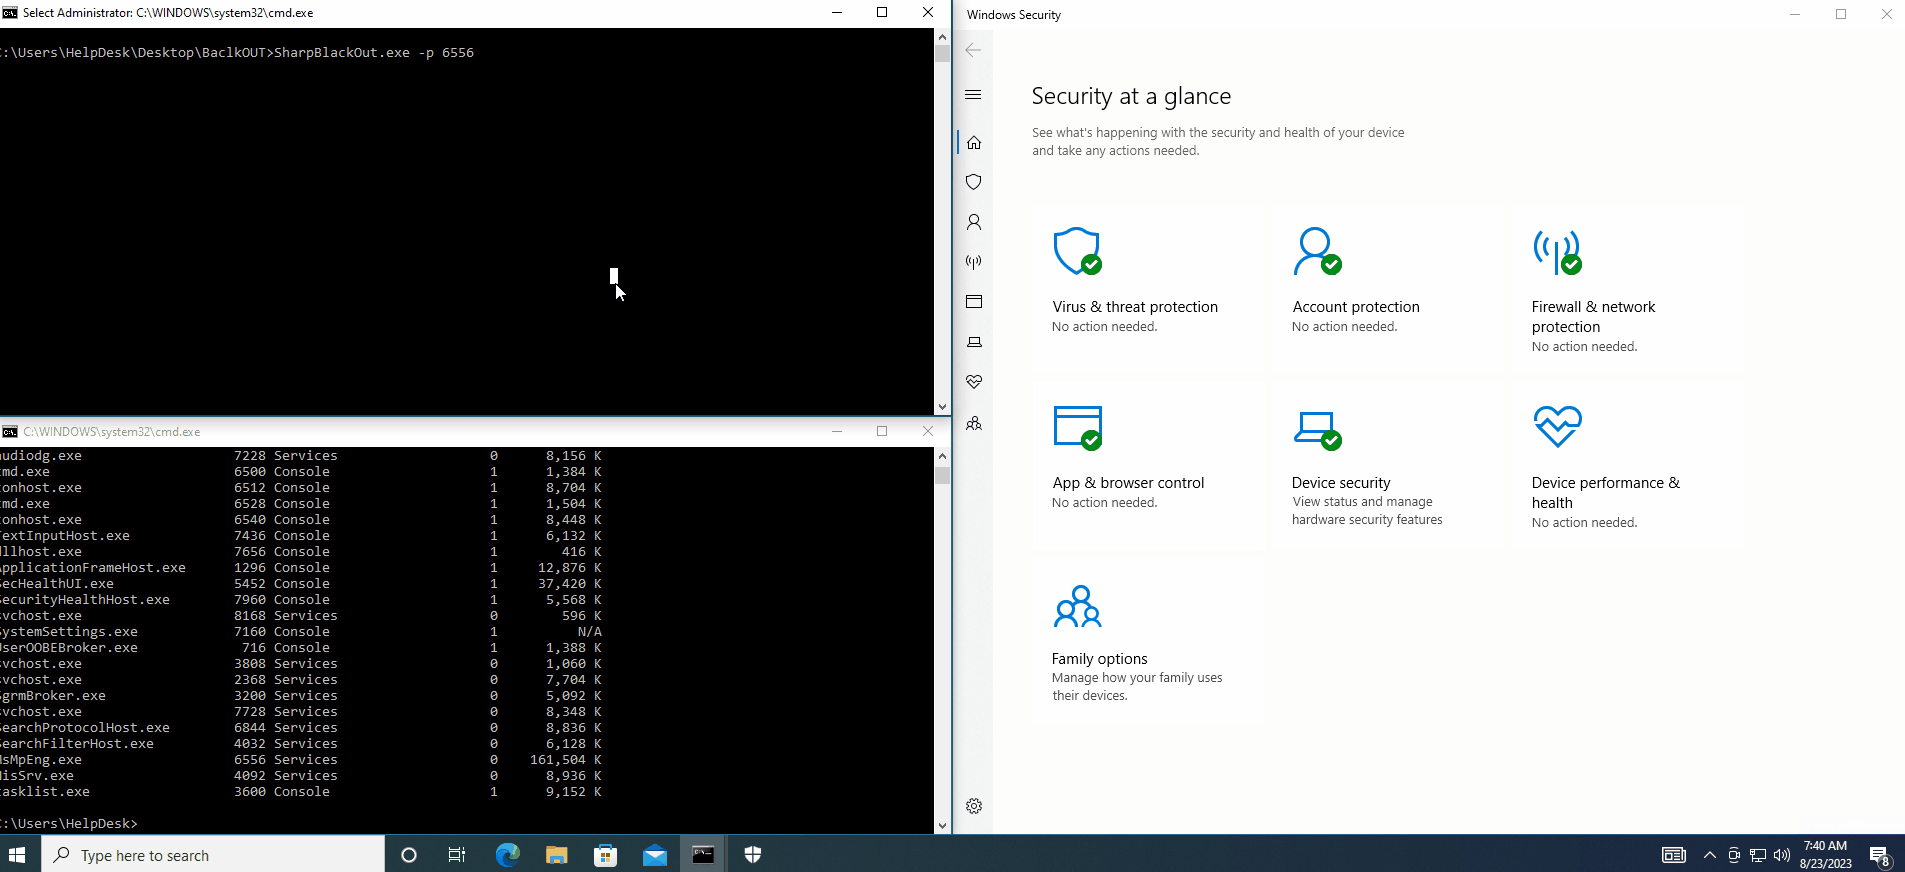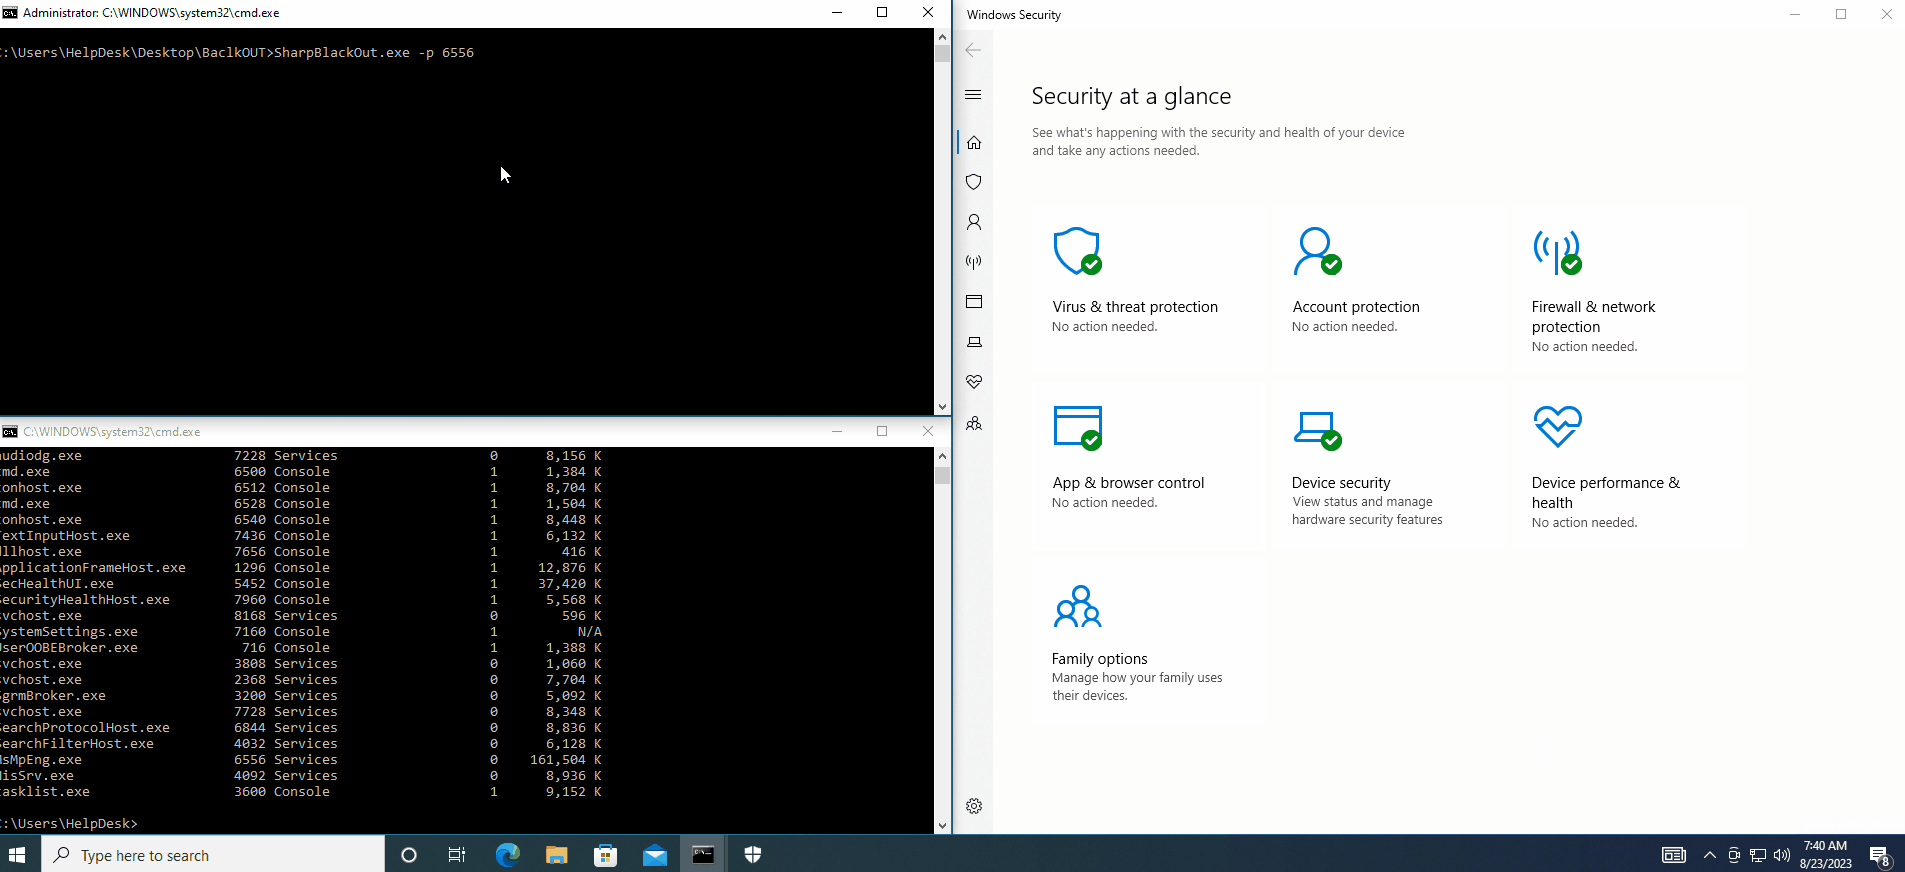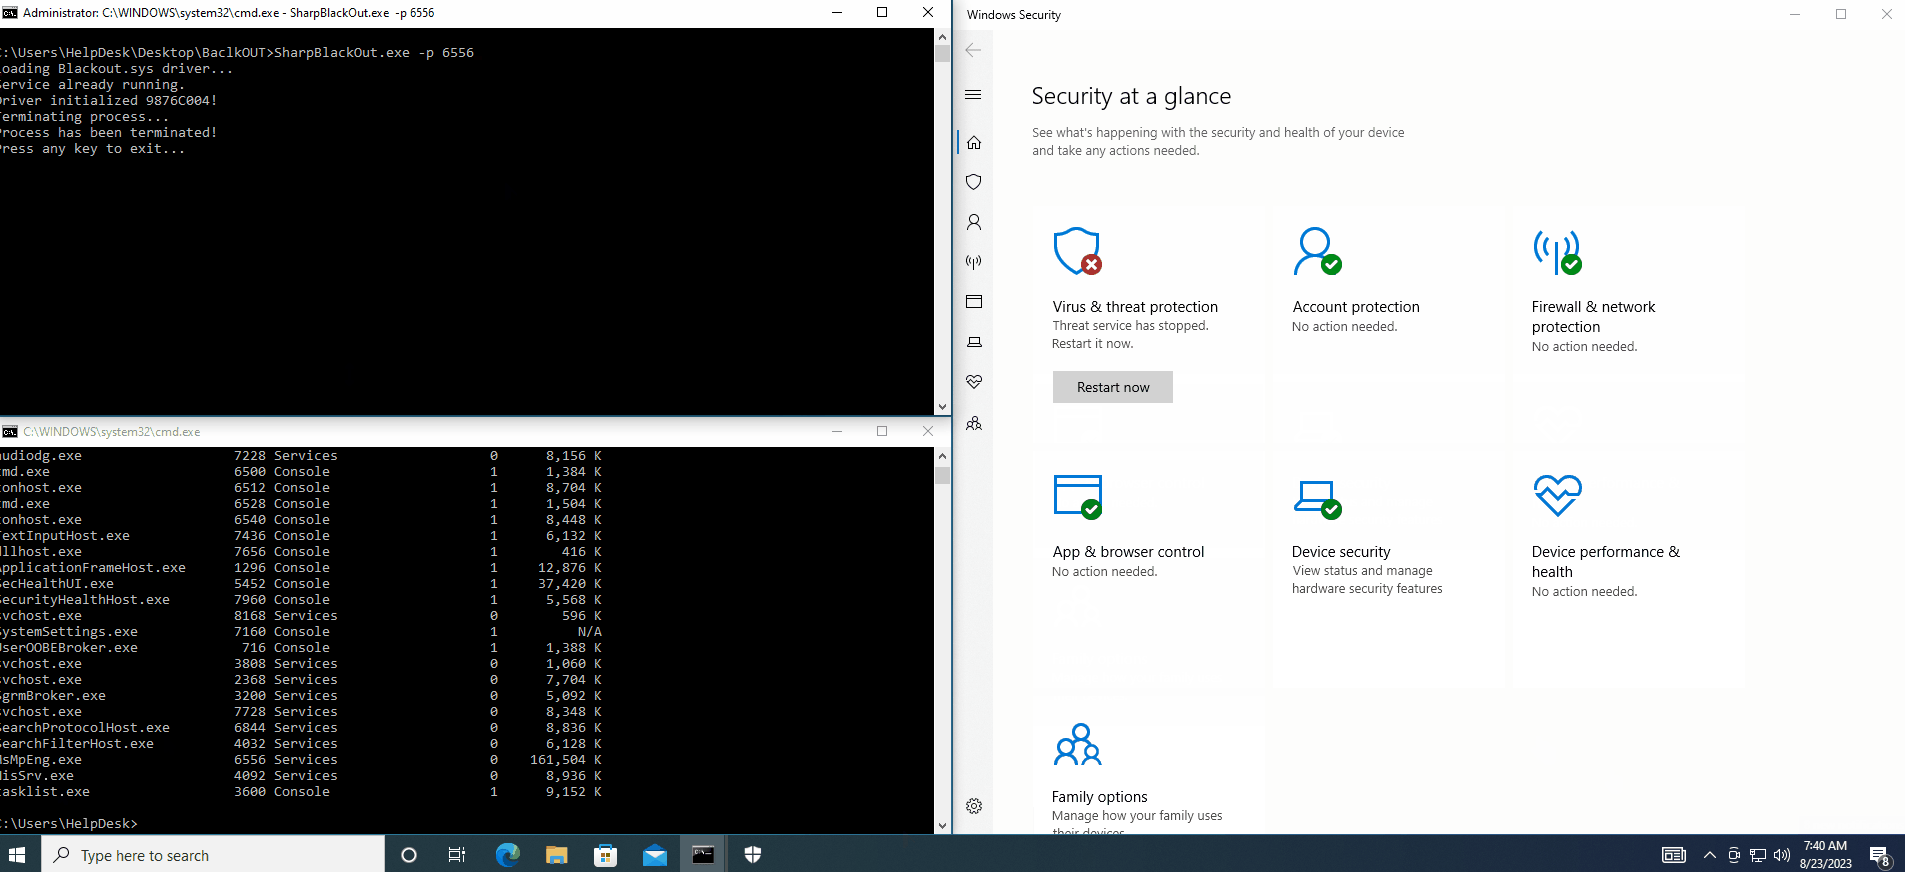
SharpBlackout preview

SharpBlackout

GitHubdmcxblue/sharpblackout

AV/EDR को BYOVD हमले का लाभ उठाकर समाप्त करें

exploitationpost-exploitationred-teaming+1
1051 साल पहले
NSecSoftBYOVD preview

NSecSoftBYOVD

GitHubanylnk/nsecsoftbyovd

NSecSoftBYOVD POC

privilege-escalationexploitationids-ips-evasion+3
619 महीने पहले
obex preview

obex

GitHubdis0rder0x00/obex

Obex – उपयोगकर्ता मोड में अवांछित DLL को ब्लॉक करना

ids-ips-evasionpost-exploitationred-teaming+1
2811 साल पहले
ZORG-Jailbreak-Prompt-Text preview

ZORG-Jailbreak-Prompt-Text

GitHubtrinib/zorg-jailbreak-prompt-text

AI चैट प्रॉम्प्ट पर प्रतिबंधित और सेंसर की गई सामग्री को बायपास करें 😈

payload-generationred-teamingcurated-resources+2
2951 साल पहले
LibTP preview

LibTP

GitHubrasta-mouse/libtp

थ्रेडपूल के माध्यम से Nt API कॉल्स को प्रॉक्सी करने के लिए Crystal Palace लाइब्रेरी

ids-ips-evasionpost-exploitationred-teaming+2
1061 साल पहले
unhook-bof preview

unhook-bof

GitHubrsmudge/unhook-bof

Beacon प्रक्रिया से API हुक हटाएँ।

ids-ips-evasionpost-exploitationred-teaming+1
2835 साल पहले
WSASS preview

WSASS

GitHubtwosevenonet/wsass

यह आधुनिक Windows 11 पर LSASS प्रक्रिया को डंप करने का टूल है।

exploitationpost-exploitationpenetration-testing+2
5936 महीने पहले
पिछला1…131415…22अगला








