


 welk1n/jndi-injection-exploit
Outil de test d'injection JNDI(Un outil qui génère des liens JNDI peut démarrer plusieurs serveurs pour exploiter la vulnérabilité d'injection JNDI,…
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
 bethgelab/foolbox
Une boîte à outils Python pour créer des exemples adversariaux qui trompent les réseaux de neurones dans PyTorch, TensorFlow et JAX.
 kurolabs/stegcloak
Cachez des secrets avec des caractères invisibles dans du texte brut de manière sécurisée en utilisant des mots de passe 🧙🏻♂️⭐
 lobuhi/byp4xx
Contourneur 40X/HTTP en Go. Fonctionnalités : Altération de verbe, en-têtes, #bugbountytips, User-Agents, extensions, identifiants par défaut...
 secretflow/secretflow
Un cadre unifié pour l'analyse de données et l'apprentissage automatique préservant la confidentialité
 bridgecrewio/terragoat
Infrastructure Terraform intentionnellement vulnérable pour apprendre la détection des mauvaises configurations cloud et les pratiques DevSecOps sur…
 k4m4/kickthemout
💤 Déconnectez des appareils de votre réseau en effectuant une attaque ARP Spoof.
 1tayh/noisy
Générateur de bruit de trafic internet DNS et HTTP/S aléatoire simple
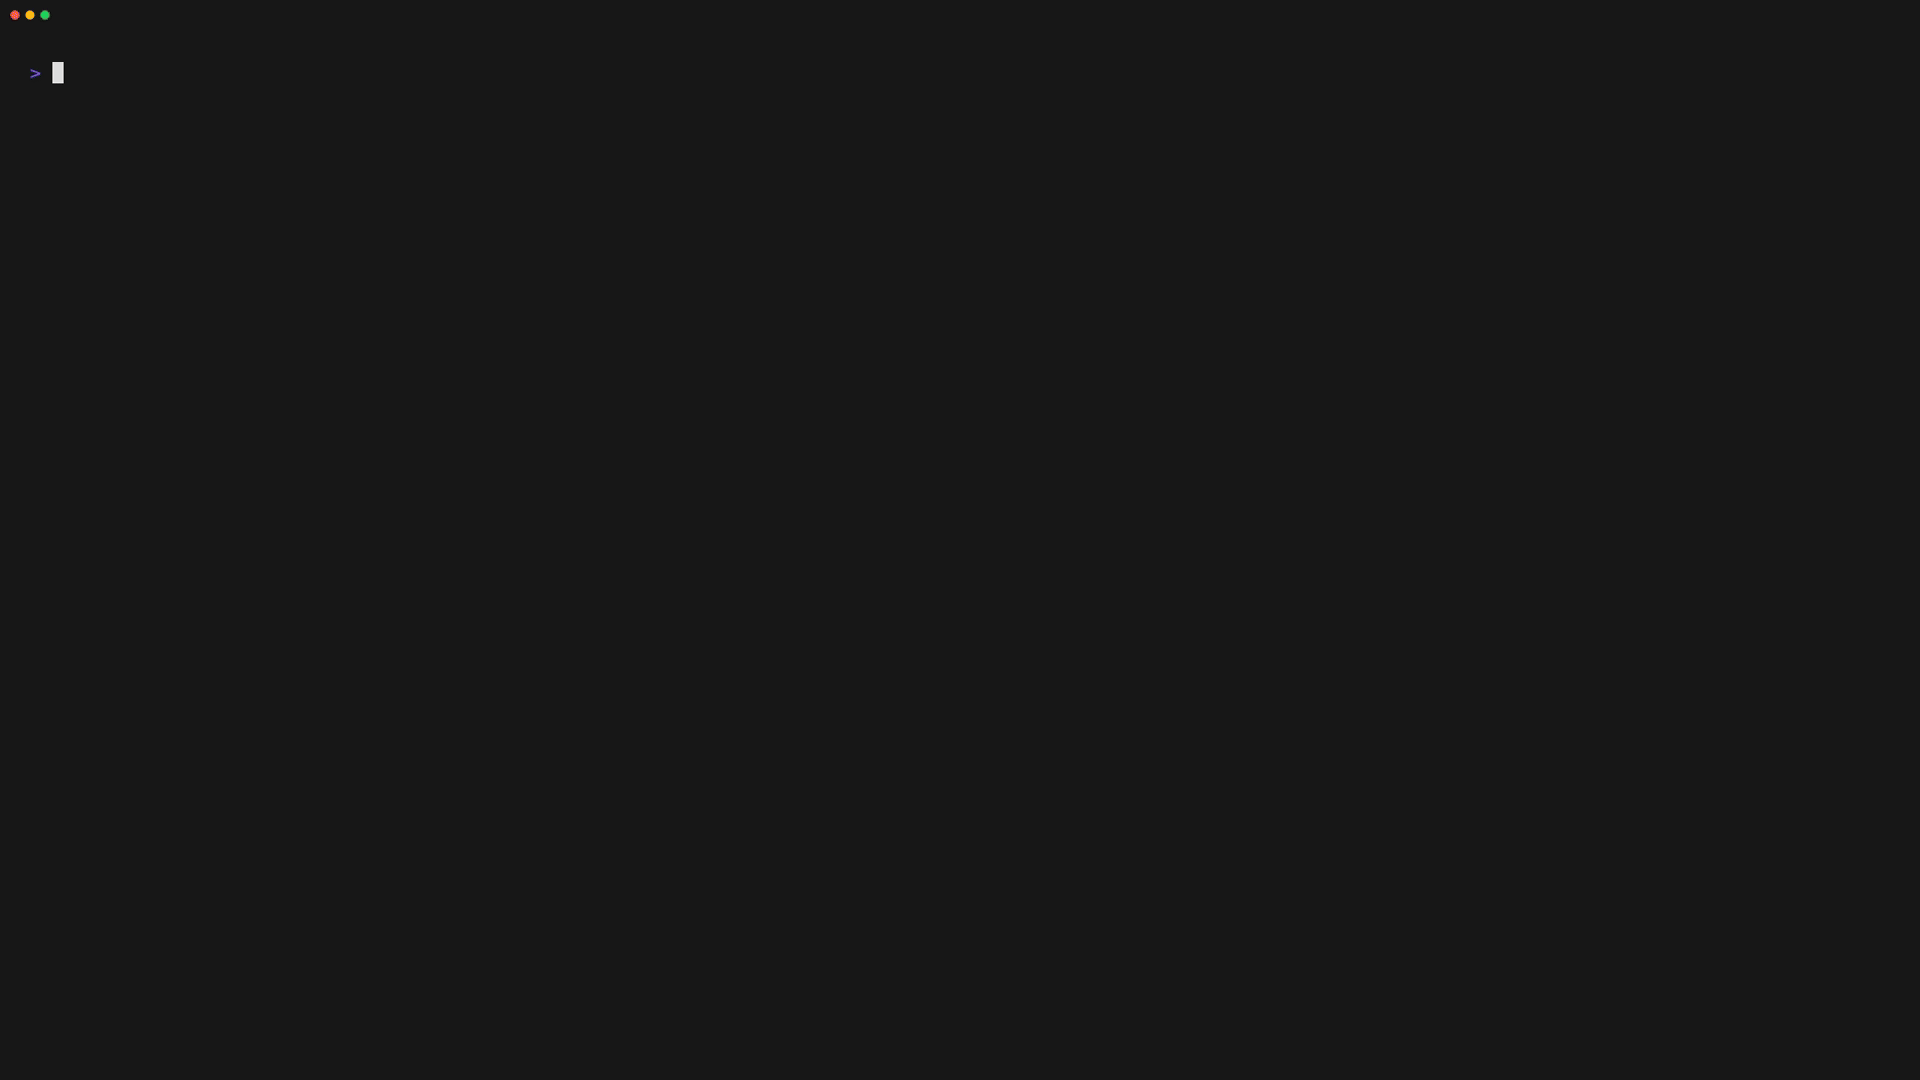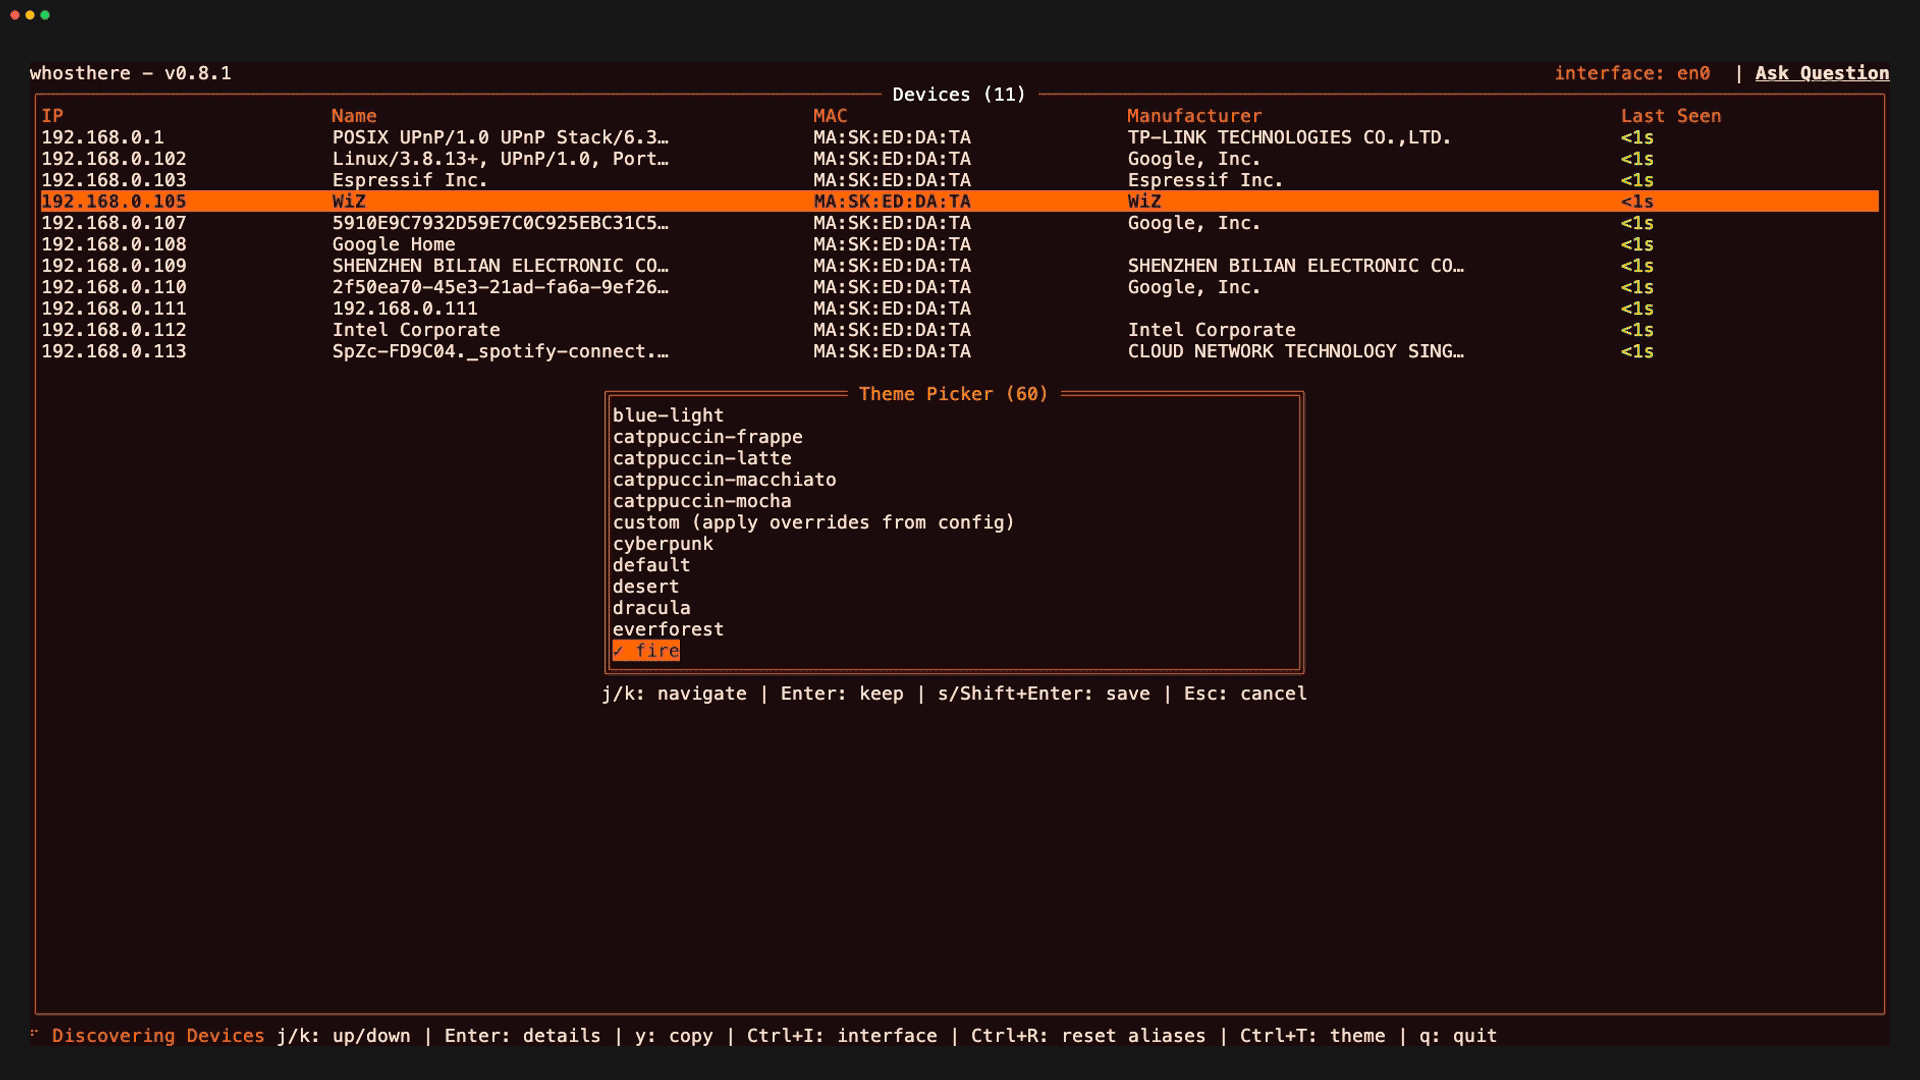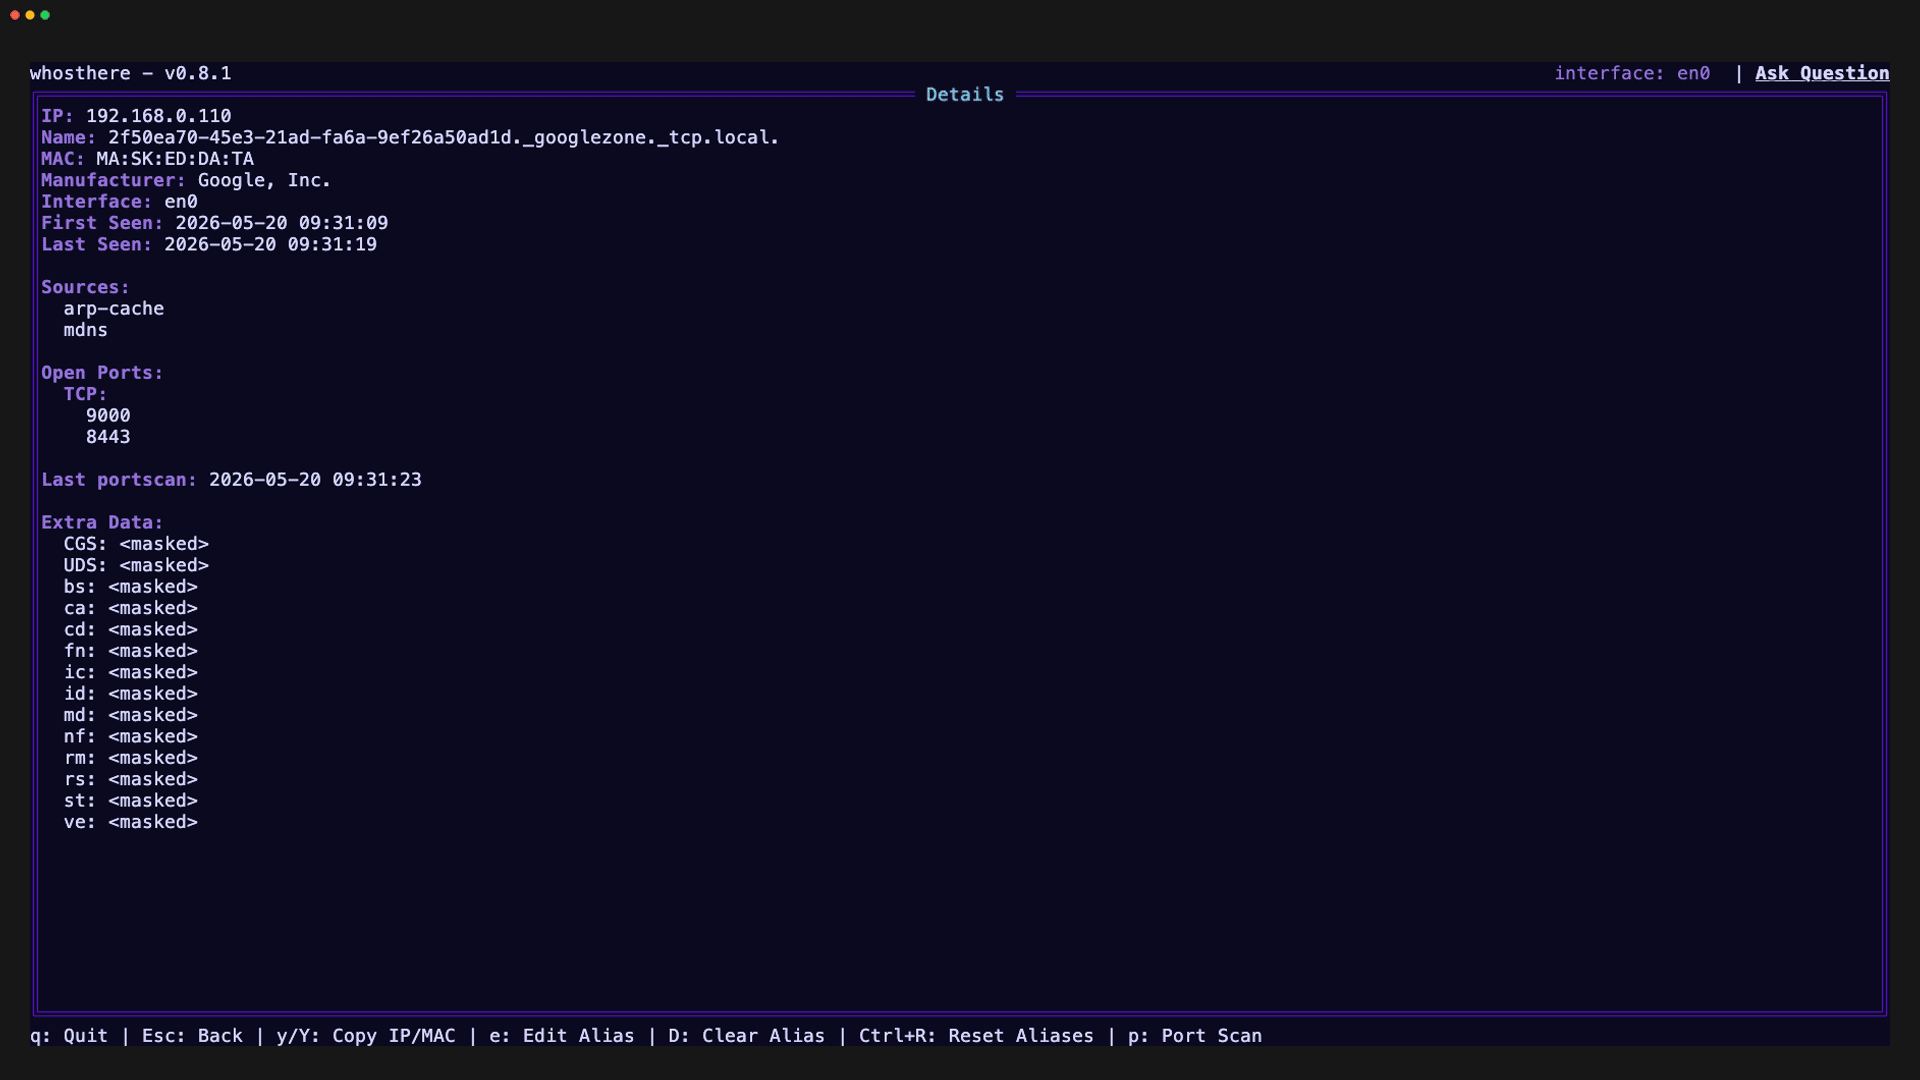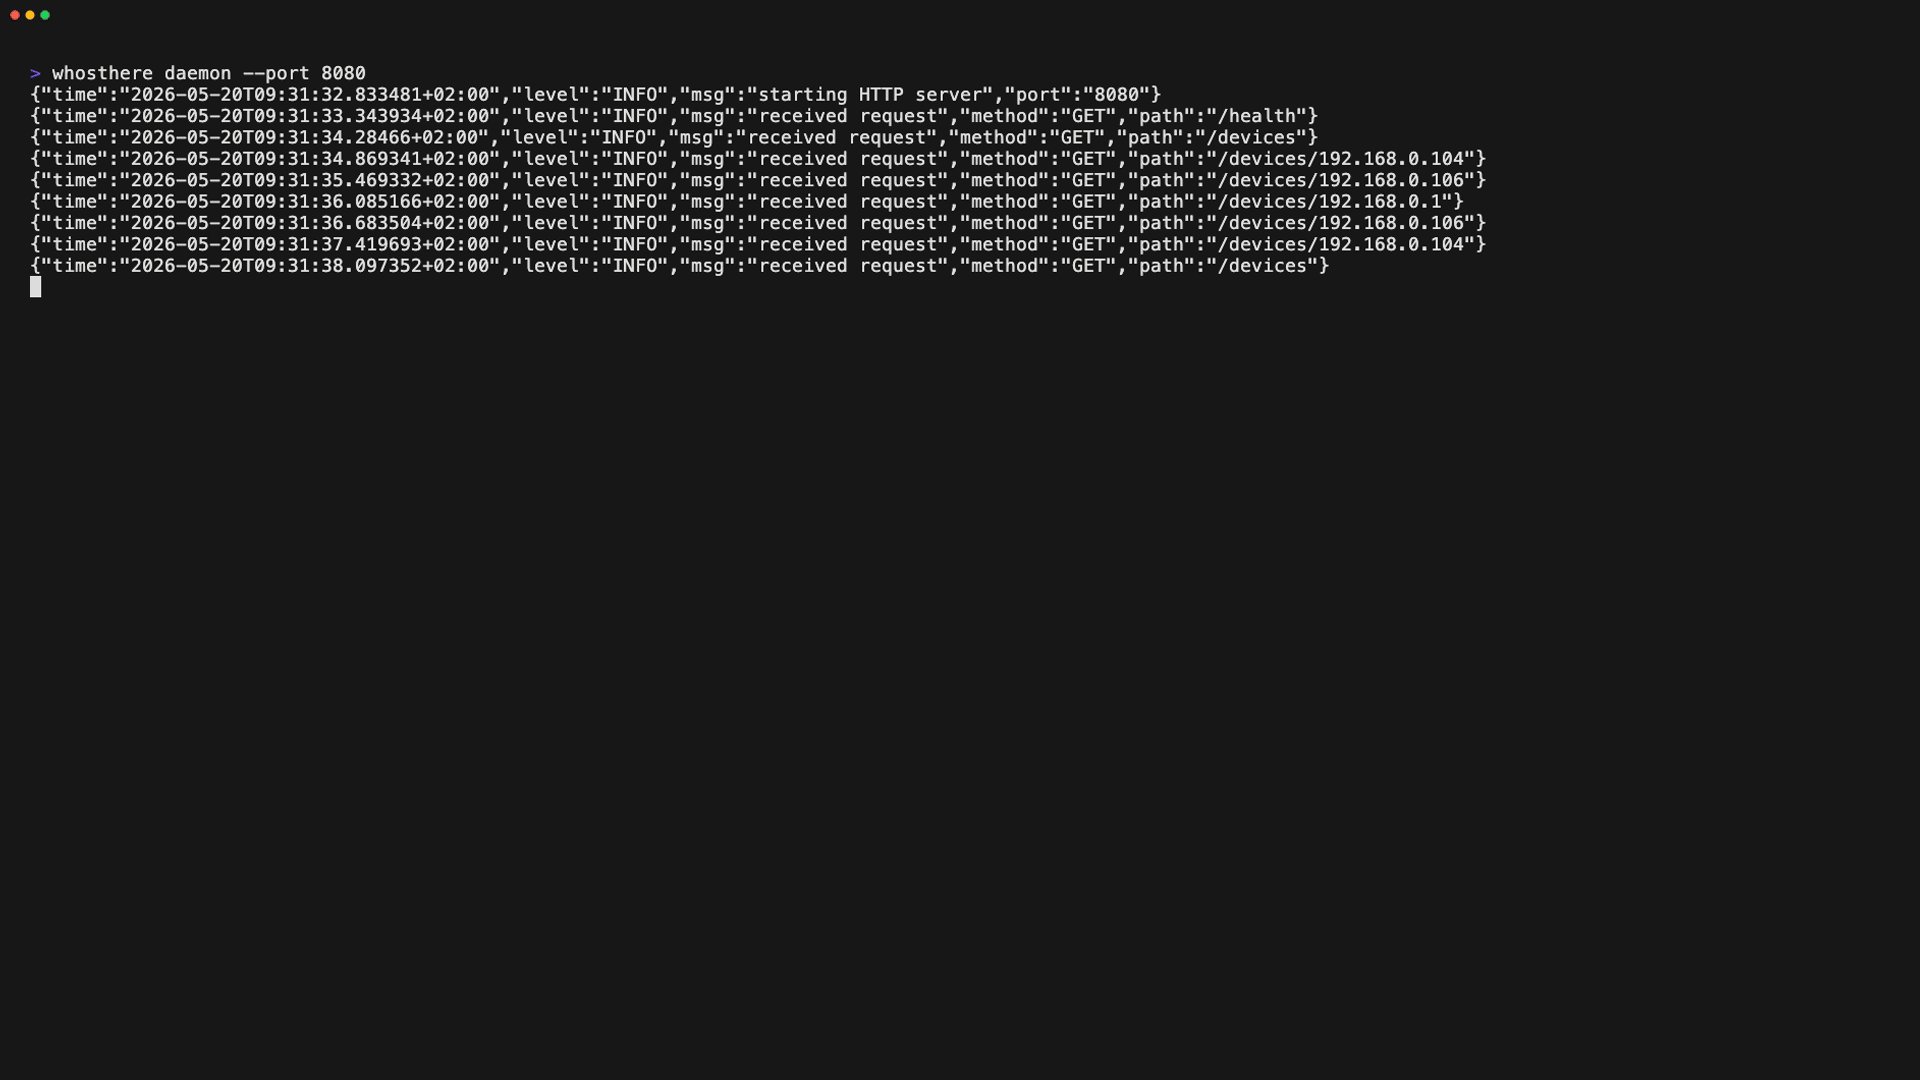 ramonvermeulen/whosthere
Outil de découverte de réseau local avec une interface utilisateur terminal (TUI) interactive écrite en Go. Découvrez, explorez et comprenez votre…
 greenwolf/spray
Un outil de Password Spraying pour les identifiants Active Directory par Jacob Wilkin(Greenwolf)
 xtr4nge/fruitywifi
FruityWiFi est un outil d'audit de réseaux sans fil. L'application peut être installée sur tout système basé sur Debian (Jessie) en y ajoutant les…
 facebook/mariana-trench
Un outil d'analyse statique orienté sécurité pour les applications Android et Java.
 xalgord/massive-web-application-penetration-testing-bug-bounty-notes
Un guide complet pour les tests de pénétration d'applications web et la chasse aux bugs bounty, couvrant les méthodologies, outils et ressources pour…
 owasp/pytm
Un framework Pythonic pour la modélisation des menaces
 trickest/inventory
Inventaire automatisé de la surface d'attaque pour plus de 800 programmes publics de bug bounty, exécutant des workflows planifiés d'énumération de…
 bastilleresearch/mousejack
Outils de recherche pour les vulnérabilités MouseJack dans les dispositifs sans fil nRF24L01, incluant la découverte d'appareils, la capture de…