

trivy-action
 aquasecurity/trivy-action
Exécute Trivy en tant qu'action GitHub pour analyser votre image de conteneur Docker à la recherche de vulnérabilités
vulnerability-scannerscontainer-securitycode-analysis+5
1.4k
aquasecurity/trivy-actionExécute Trivy en tant qu'action GitHub pour analyser votre image de conteneur Docker à la recherche de vulnérabilités
 opa334/darksword-kexploit
Exploit noyau DarkSword pour iOS <=26.0.1 réimplémenté en Objective-C
 mubeng/mubeng
Un vérificateur de proxy et rotateur d'IP incroyablement rapide et facile à utiliser.
 ajinabraham/nodejsscan
nodejsscan est un scanner de sécurité statique de code pour les applications Node.js.
 ainfosec/fissure
Le cadre RF et de rétro-ingénierie pour tout le monde. Suivez et ★ pour montrer votre soutien !
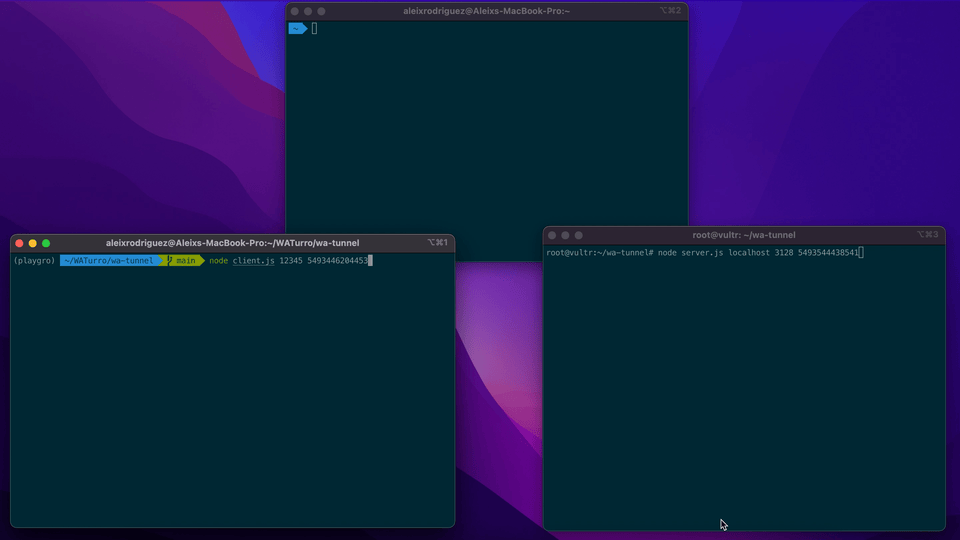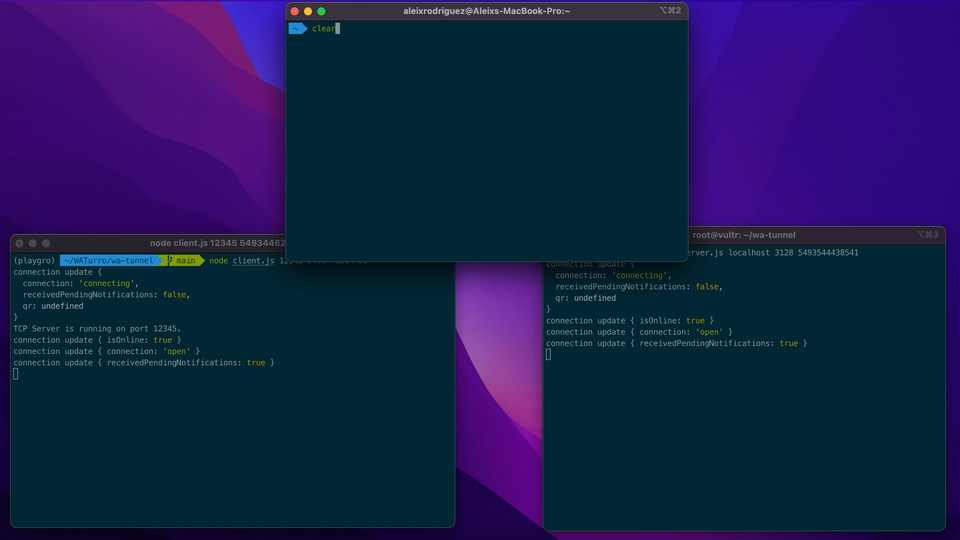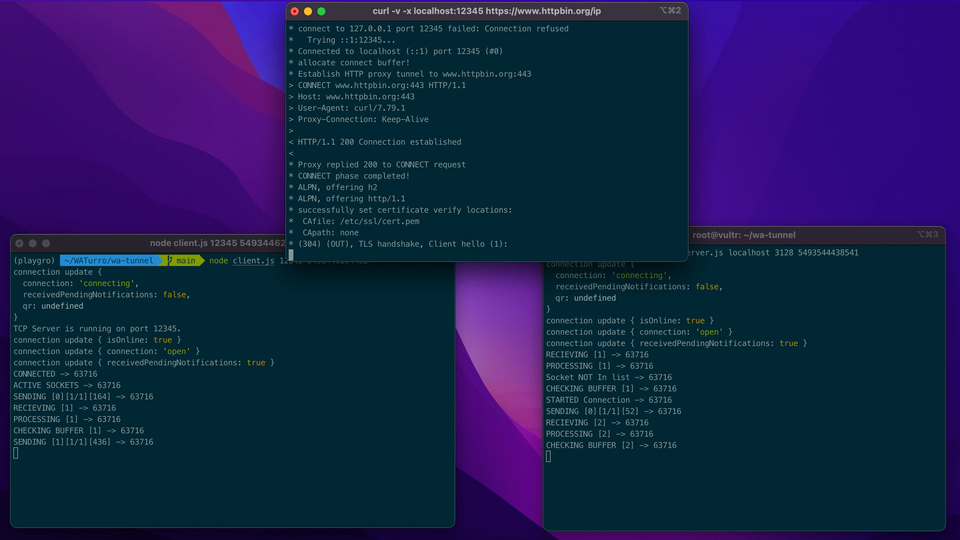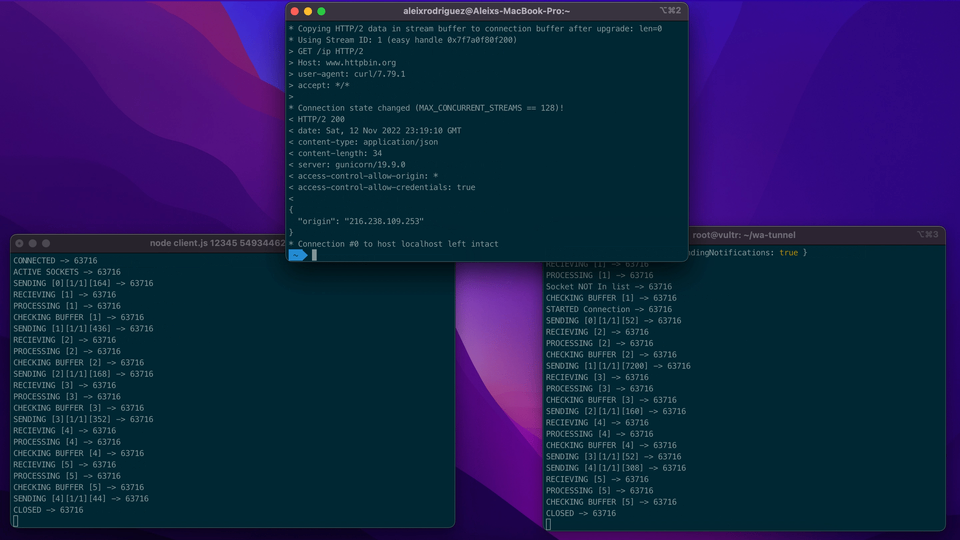 aleixrodriala/wa-tunnel
Tunnelisation du trafic Internet via WhatsApp
 cbeuw/cloak
Un outil de contournement de la censure pour échapper à la détection par des adversaires étatiques autoritaires
 thewhiteh4t/nexfil
Outil OSINT pour trouver des profils par nom d'utilisateur
 diego-treitos/linux-smart-enumeration
Outil d'énumération Linux pour le pentesting et les CTFs avec niveaux de verbosité
 cr0hn/dockerscan
Le scanner de sécurité Docker le plus complet
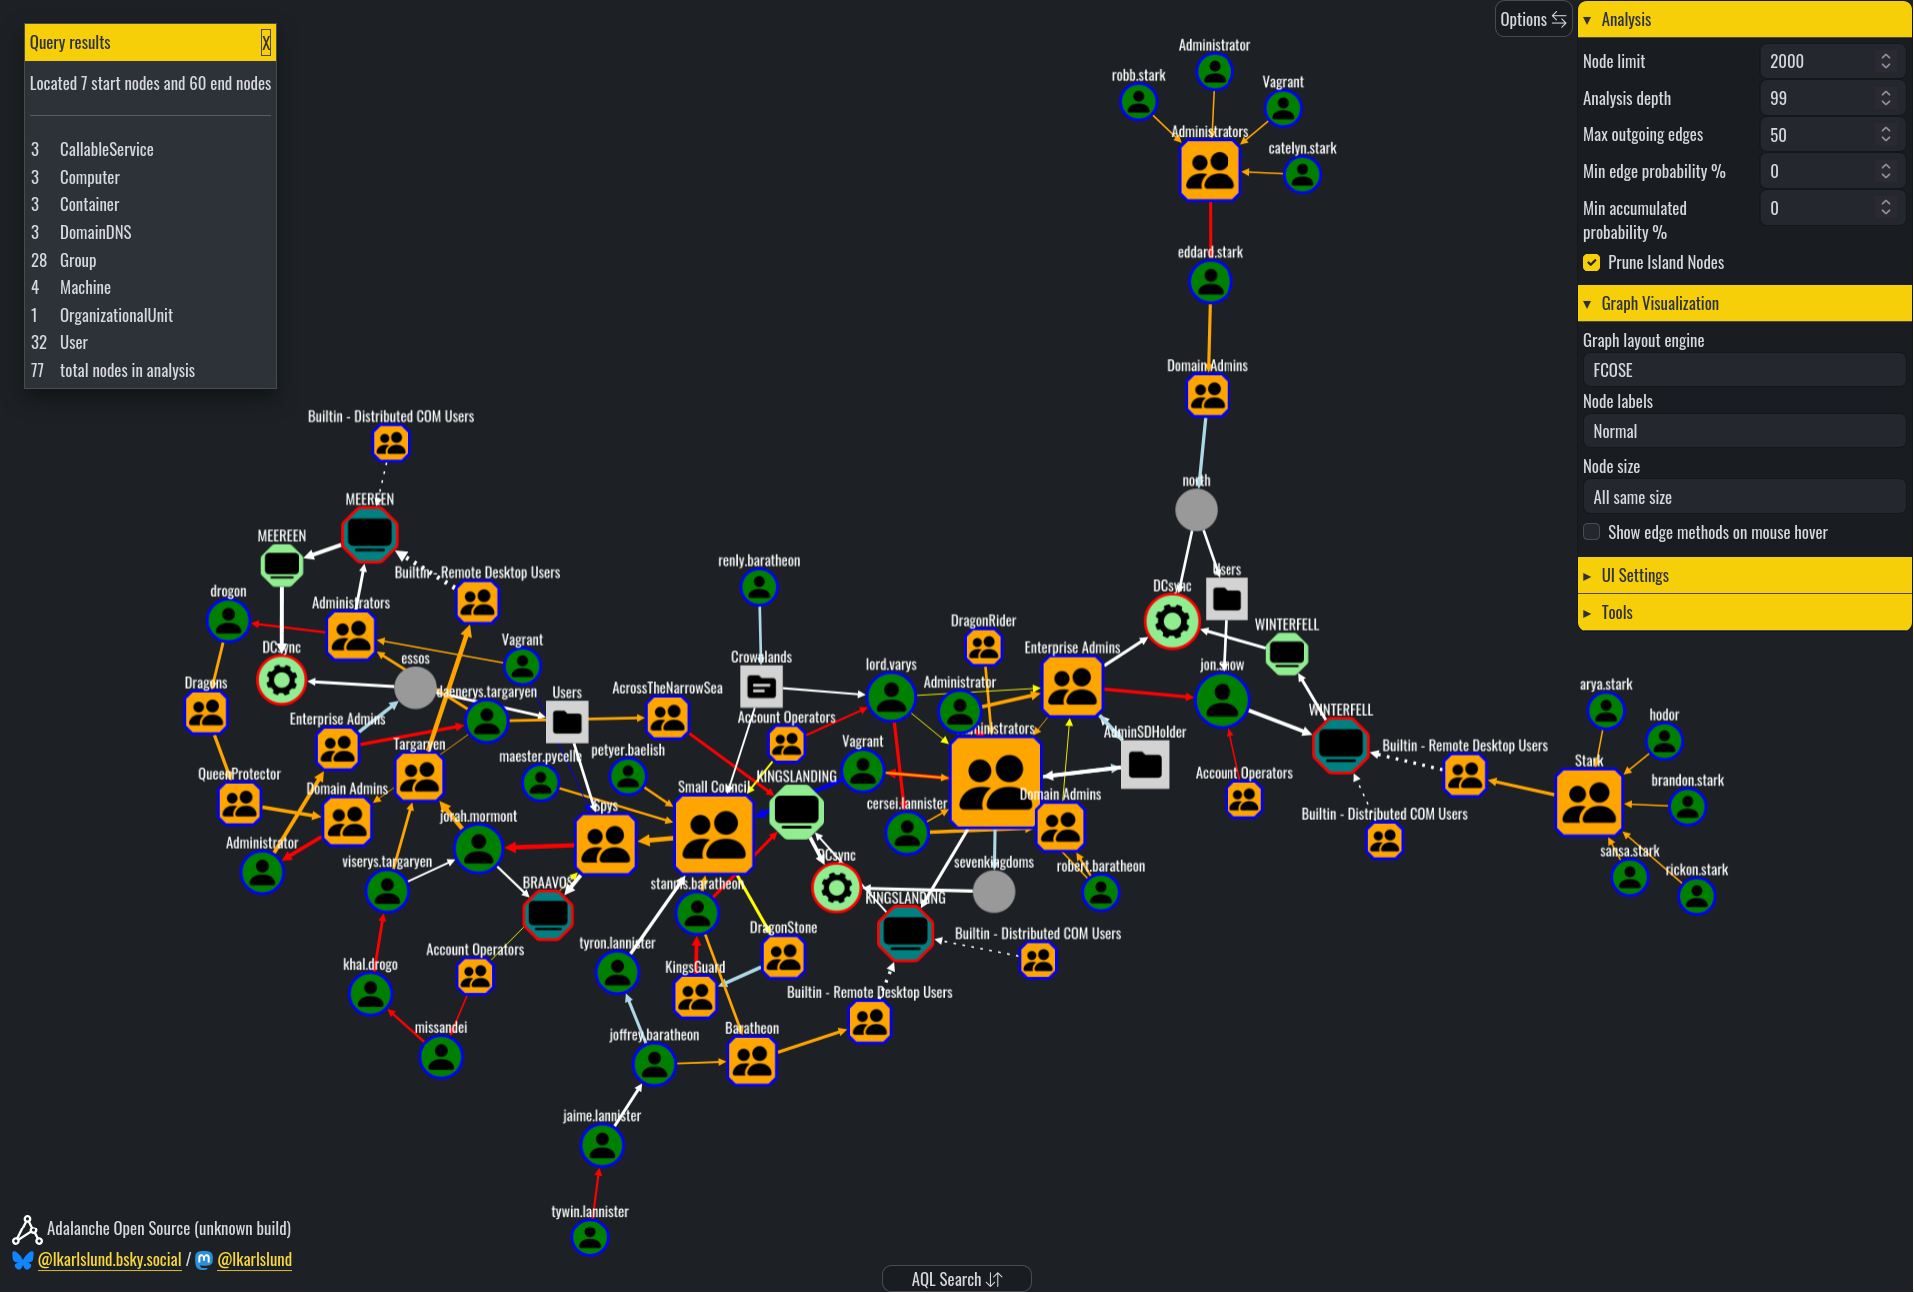 lkarlslund/adalanche
Visualiseur et explorateur de graphe d'attaque (Active Directory) ... Qui est *vraiment* Domain Admin ?
 aress31/burpgpt
Une extension Burp Suite qui intègre le GPT d'OpenAI pour effectuer un scan passif supplémentaire afin de découvrir des vulnérabilités très…
 threathuntingproject/threathunting
Un dépôt d'information sur la chasse aux adversaires dans votre environnement informatique.
 m0bilesecurity/rms-runtime-mobile-security
Runtime Mobile Security (RMS) 📱🔥 - est une puissante interface web qui vous aide à manipuler les applications Android et iOS à l'exécution.

 sap/macos-enterprise-privileges
Cette application permet aux utilisateurs de Mac dans les environnements d'entreprise de contrôler l'administration de leurs machines en élevant leur…
 salesforce/policy_sentry
Génère des politiques IAM AWS du moindre privilège basées sur les ARNs de ressources et les niveaux d'accès, automatisant la création sécurisée de…
 brendan-rius/c-jwt-cracker
Cracker de force brute JWT écrit en C