

awesome-osint-arsenal
 rawfilejson/awesome-osint-arsenal
Boîte à outils OSINT & recon // Plus de 100 outils, installateur en une commande, SOCMINT, GEOINT, reconnaissance réseau, dark web, forensique et…
osintreconnaissanceforensics+8
1.7k
rawfilejson/awesome-osint-arsenalBoîte à outils OSINT & recon // Plus de 100 outils, installateur en une commande, SOCMINT, GEOINT, reconnaissance réseau, dark web, forensique et…
 zizmorcore/zizmor
Static analysis tool for CI/CD systems that detects and fixes security issues in GitHub Actions, Dependabot, and pre-commit configurations, including…
 pritunl/pritunl
Fournit une connectivité VPN d’entreprise distribuée utilisant OpenVPN, avec gestion centralisée, authentification et tunnels chiffrés pour les…
 m0nad/diamorphine
Rootkit LKM pour les noyaux Linux 2.6.x-7.x (x86/x86_64 et ARM/ARM64)
 zrax/pycdc
Désassembleur et décompilateur de bytecode Python en C++
 anthropics/oss-scanner
Service qui compile les dépôts open-source enregistrés dans des VM hors ligne isolées et les analyse à la recherche de vulnérabilités de sécurité, en…
 containers/bubblewrap
Outil de sandboxing non privilégié de bas niveau utilisé par Flatpak et des projets similaires.
 vaibhavpandeyvpz/apkstudio
IDE open-source, multiplateforme basé sur Qt6 pour le rétro-ingénierie des packages d'applications Android. Il offre une disposition conviviale de…
 0x4d31/awesome-threat-detection
Liste organisée de ressources pour la détection et la chasse aux menaces : règles de détection, outils SIEM et d'analyse de journaux, surveillance…
 ivre/ivre
Framework de reconnaissance réseau. Construisez vos propres alternatives auto-hébergées et entièrement contrôlées à Shodan / ZoomEye / Censys et…
 everywall/ladder
Alternative auto-hébergée à 12ft.io. et 1ft.io. Proxy pour supprimer les en-têtes CORS et modifier le HTML.
 kaifcodec/user-scanner
Scanner OSINT multiplateforme pour la reconnaissance d'e-mails et de noms d'utilisateur sur plus de 295 vecteurs. Extrait les métadonnées de profil,…
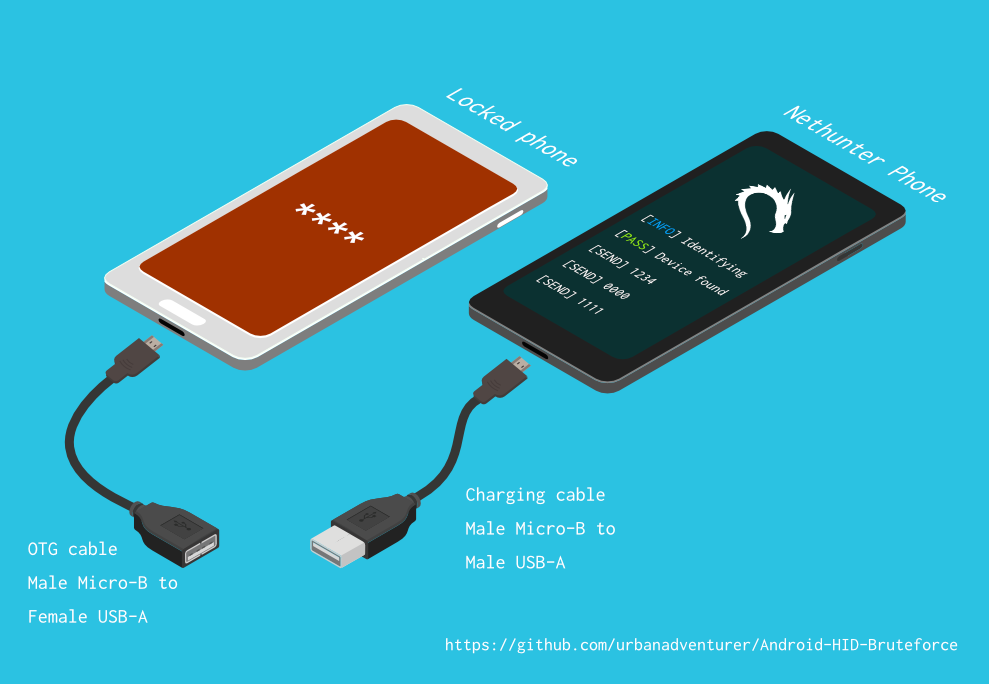 urbanadventurer/android-pin-bruteforce
Déverrouillez un téléphone Android (ou un appareil) en bruteforçant le code PIN de l'écran de verrouillage. Transformez votre téléphone Kali…
 malwaredllc/byob
Un framework open-source de post-exploitation pour étudiants, chercheurs et développeurs.
 lanmaster53/recon-ng
Outil de collecte de renseignements en sources ouvertes visant à réduire le temps passé à récolter des informations à partir de sources ouvertes.
 google/grr
Cadre de forensique en direct à distance et de réponse aux incidents avec un agent Python pour collecter des données forensiques depuis les…
 purplei2p/i2pd
🛡 I2P: Internet chiffré de bout en bout et anonyme