

sliver-gui
 mr-in4inci3le/sliver-gui
Une console d'opérateur de bureau pour Sliver C2, construite avec Wails. Fournit une interface graphique native et légère pour Sliver en…
penetration-testing-frameworksprivilege-escalationpayload-generation+6
182
mr-in4inci3le/sliver-guiUne console d'opérateur de bureau pour Sliver C2, construite avec Wails. Fournit une interface graphique native et légère pour Sliver en…
 problem99-io/kodeblue
SOC, réponse aux incidents et SecOps pour serveurs Linux en un seul agent : apprend chaque hôte, le surveille avec des capteurs sans token, effectue…

 class-code/cyberclass
Programme de cybersécurité structuré en ligne pour les éducateurs, fournissant des activités et ressources prêtes à l'emploi pour enseigner aux…
 maximilianfeix/hexvero
Sachez ce qui a changé dans votre version Electron : comparez deux builds pour l'IPC, les preloads, les fenêtres, les fuses et les hôtes, avec…
 objective-see/lulu
Pare-feu macOS open-source qui surveille et contrôle les connexions réseau, bloquant le trafic sortant et entrant non autorisé avec des règles par…
 s3n4t0r-0x0/bear-c2
Le serveur d'exploitation pour les découvertes hors bande. Pointez une cible vers un domaine que vous possédez. Chaque requête HTTP et chaque e-mail…
 freedomofpress/dangerzone
Prenez des PDFs, documents bureautiques ou images potentiellement dangereux et convertissez-les en PDFs sécurisés.
 top-celestial-company-ltd/dros-vep-lite
Implémentation de référence ouverte du protocole VEP (RFC-010) : une suite déterministe de sandbox et de benchmarks évaluant le confinement…
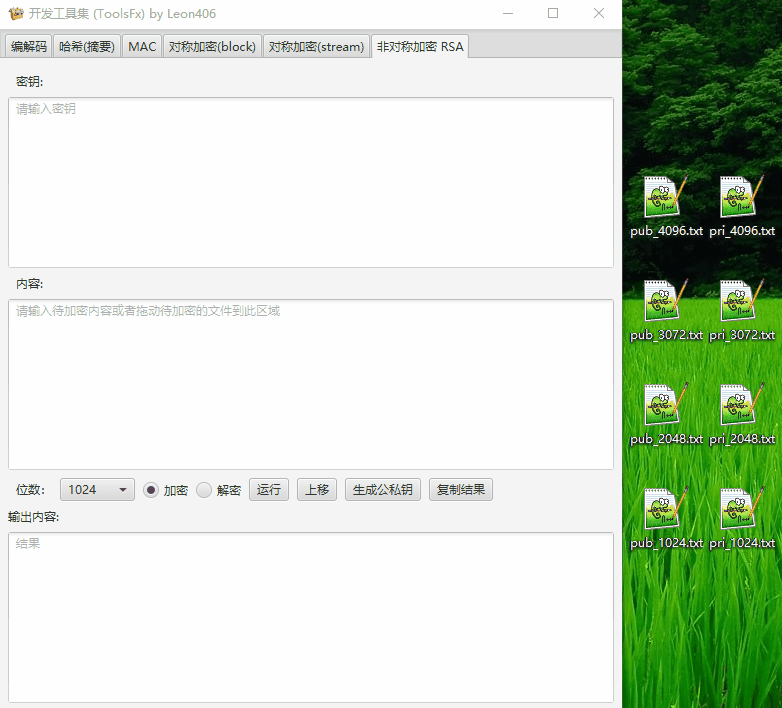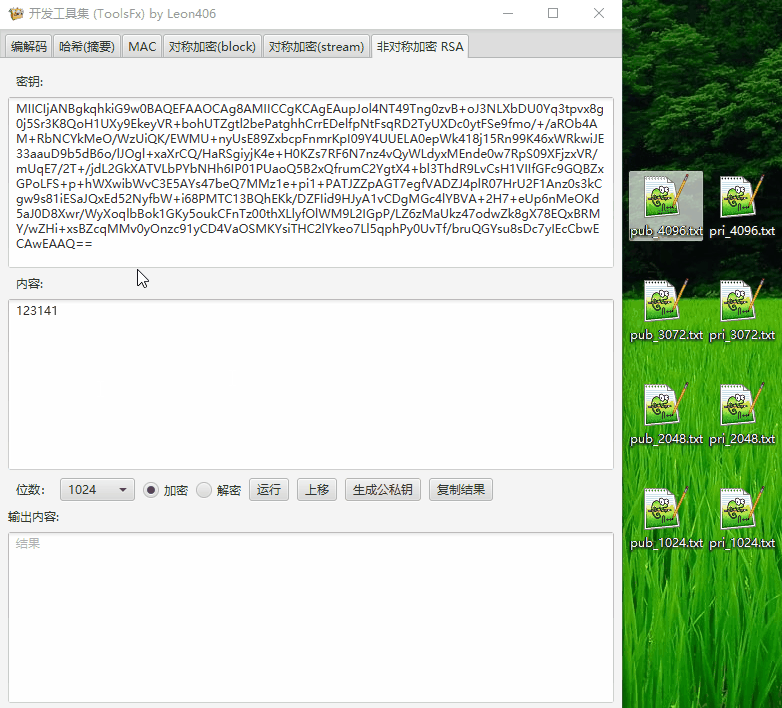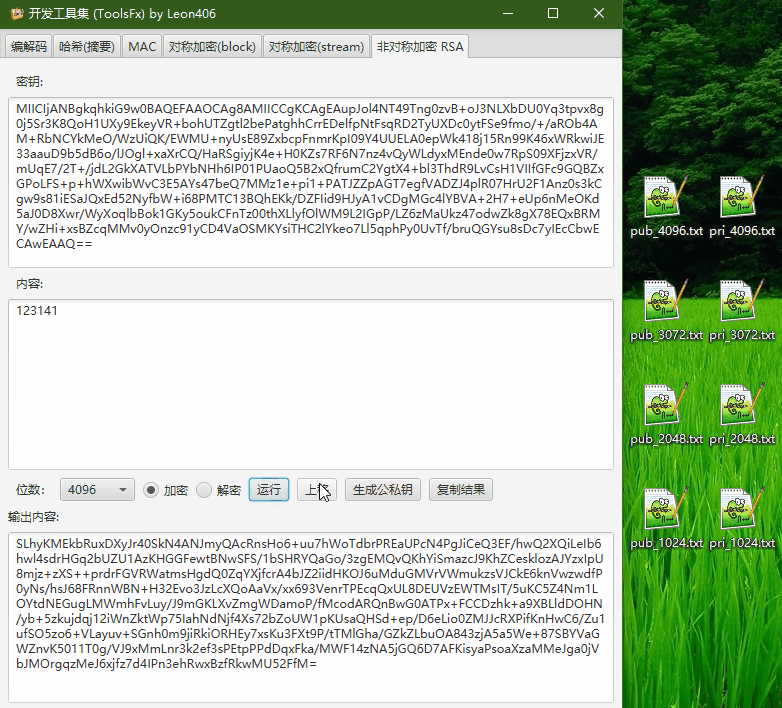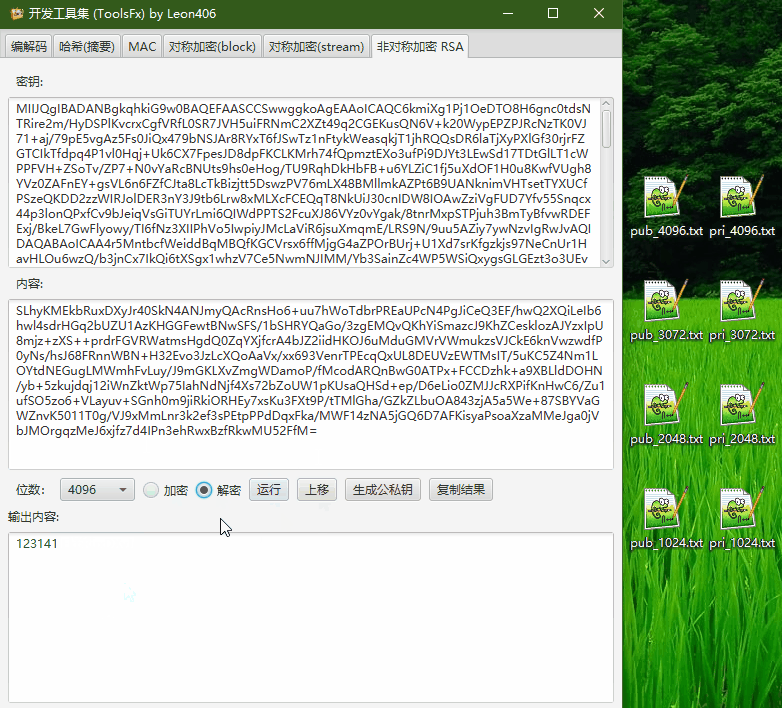 leon406/toolsfx
Boîte à outils cryptographique multiplateforme. Inclut le codage/décodage, la conversion de codage, le chiffrement/déchiffrement, hachage, MAC,…
 0xinfection/awesome-waf
Tout sur les pare-feu d'applications Web (WAF) d'un point de vue sécurité ! 🔥

 ai45lab/privacytrace
Combien les appels d'outils peuvent-ils révéler sur vous ? Fuite de confidentialité via les traces d'appels d'outils
 flangvik/sharpcollection
Builds nocturnes d'outils offensifs C# courants, fraîchement issus de leurs branches master respectives, construits et publiés de manière CDI à…
 researchanddestroy/dorxng
Nouvelle génération DorX. Construit par des Dorks, pour des Dorks. 🤓
 alonemonkey/frida-ios-dump
Extrait les fichiers IPA déchiffrés des appareils iOS jailbreakés à l'aide de Frida pour la rétro-ingénierie, l'analyse de sécurité et les tests…
 shmilylty/oneforall
Outil d'énumération de sous-domaines multi-sources avec plus de 50 modules de collecte, force brute DNS, analyse DNS passive, transparence des…
 nervosnetwork/ckb-vm
Le vm de CKB, basé sur l'ISA RISC-V open source.
 rvsh3ll/nxc-vulnscan
Module NetExec : exécute en une seule passe toutes les vérifications de vulnérabilités Windows standard (vérification seule, sans exploitation)