

ASVS
 owasp/asvs
Standard de vérification de sécurité des applications
vulnerability-analysiscode-analysisweb-security+3
owasp/asvsStandard de vérification de sécurité des applications

 thenewoil/website
Un projet dédié à l'enseignement de la vie privée numérique et de la cybersécurité aux débutants et aux personnes non techniques.
 xv4l3x/hermit
Inspecte, décompile et applique des correctifs structurels au bytecode Hermes (HBC) des applications React Native, avec un REPL de style GDB, un CFG,…
 anoncatalyst/ominis-osint
Automated OSINT reconnaissance tool that queries Google and social platforms to gather intelligence on usernames and queries, with proxy rotation and…
 lolbas-project/lolbas
Binaires et scripts de type Living Off The Land - (LOLBins et LOLScripts)
 projectdiscovery/depx
Intelligence sur les paquets malveillants et la chaîne d'approvisionnement
 projectdiscovery/openrisk
openrisk est un outil qui génère un score de risque basé sur les résultats d’un scan Nuclei.
 projectdiscovery/collaborator
BurpSuite Standard/Private Collaborator Library
 projectdiscovery/chaos-client
Client Go pour communiquer avec l'API Chaos DB.
 projectdiscovery/proxify
Un proxy polyvalent et portable pour capturer, manipuler et rejouer le trafic HTTP/HTTPS en déplacement.
 radz-04/cybersecurity-survival-notes
A growing cybersecurity knowledge base with technical explanations, command references, and practical examples for students and hands-on learners.
 cyrusimap/cyrus-sasl
Cyrus SASL API implementation providing client- and server-side authentication and authorization services via pluggable SASL mechanisms per RFC 4422.
 wietze/hijacklibs
Projet de suivi des opportunités de détournement de DLL divulguées publiquement.
 pennyw0rth/netexec
Framework de post-exploitation pour les tests automatisés d'authentification réseau, la récupération d'identifiants et le mouvement latéral dans des…
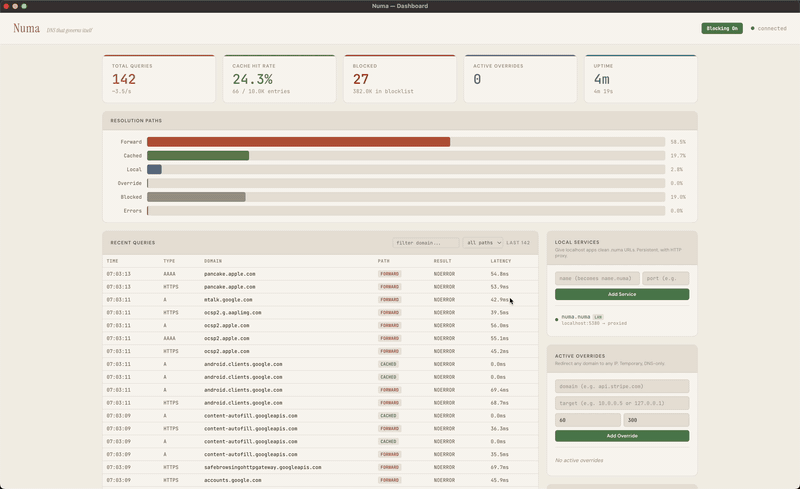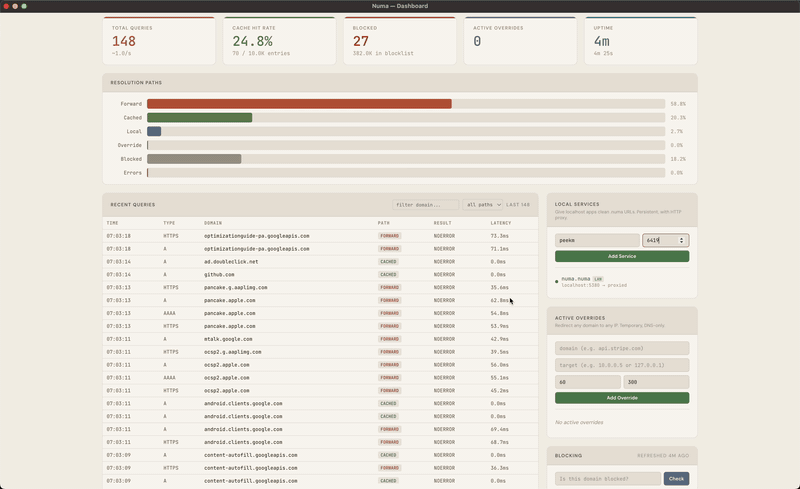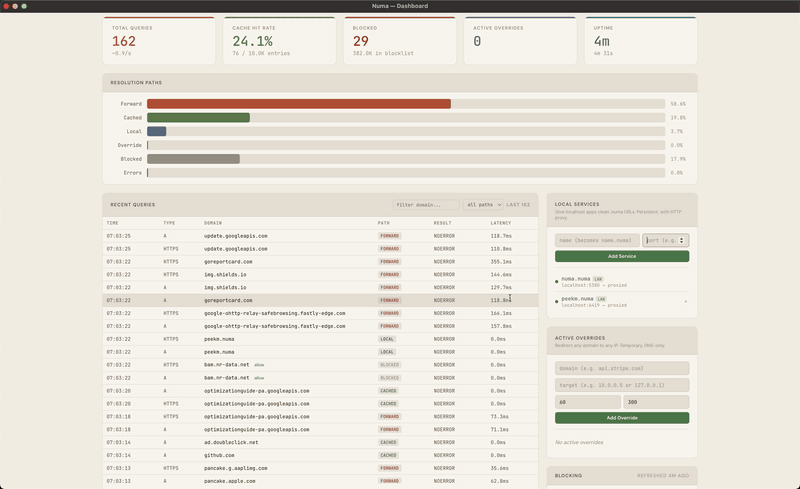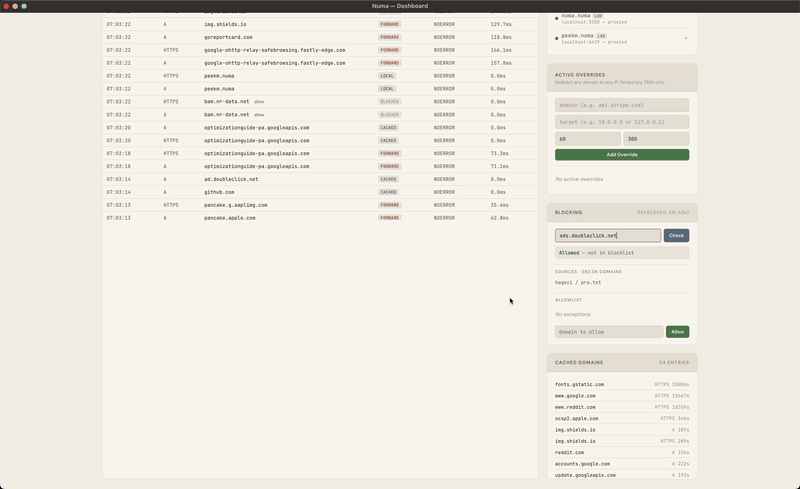 razvandimescu/numa
Résolveur DNS portable en Rust — domaines locaux .numa, blocage des publicités, remplacements pour développeurs
 cisagov/scubagear
Automatisation pour évaluer l'état de votre tenant M365 par rapport aux référentiels de la CISA
 aethervm/aethervm
Plateforme d'analyse et d'émulation de binaires native LLVM qui élève le code machine AArch64 et x86_64 vers LLVM IR pour l'instrumentation, la…
 giordanosconti/icloudkitextractor
Boîte à outils forensique expérimentale .NET/WPF pour l'authentification iCloud, le téléchargement de sauvegardes CloudKit/MMCS et la récupération…