
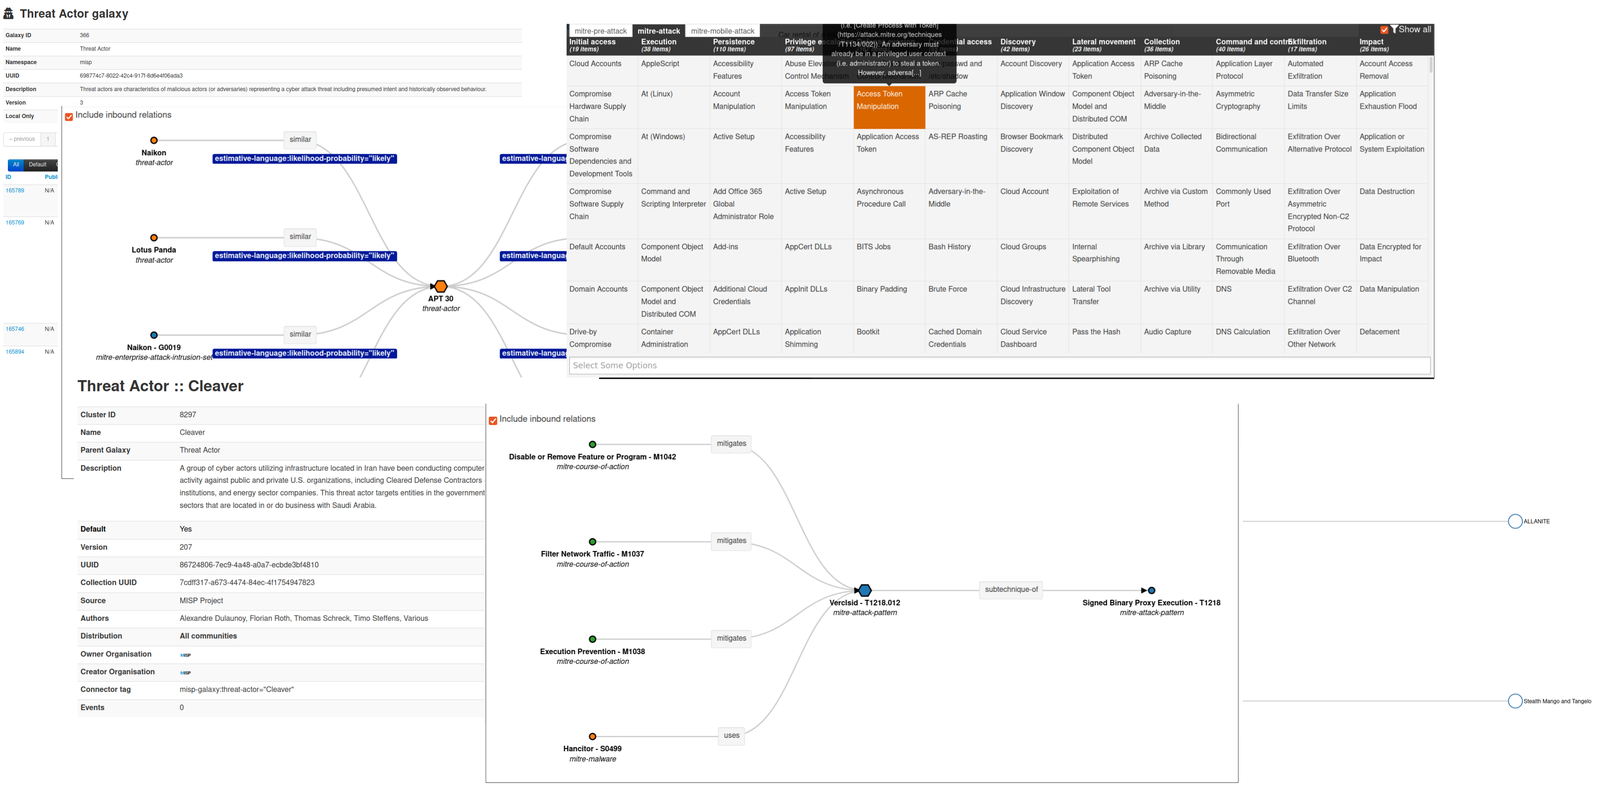
misp-galaxy
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
ioc-managementosintthreat-feeds-aggregators+5
645il y a 13h 59m
misp/misp-galaxyClusters and elements to attach to MISP events or attributes (like threat actors)
 firezone/firezone
Plateforme d'accès zero-trust basée sur WireGuard offrant un accès distant sécurisé de pair à pair avec des contrôles de politique granulaires, une…
 akanthed/secureai-scan
SecureAI-Scan is a CLI tool that scans TypeScript and JavaScript codebases for security issues specific to AI-powered apps — prompt injection, MCP…
 edoardottt/missing-cve-nuclei-templates
Weekly updated list of missing CVEs in nuclei templates official repository. Mainly built for bug bounty, but useful for penetration tests and…
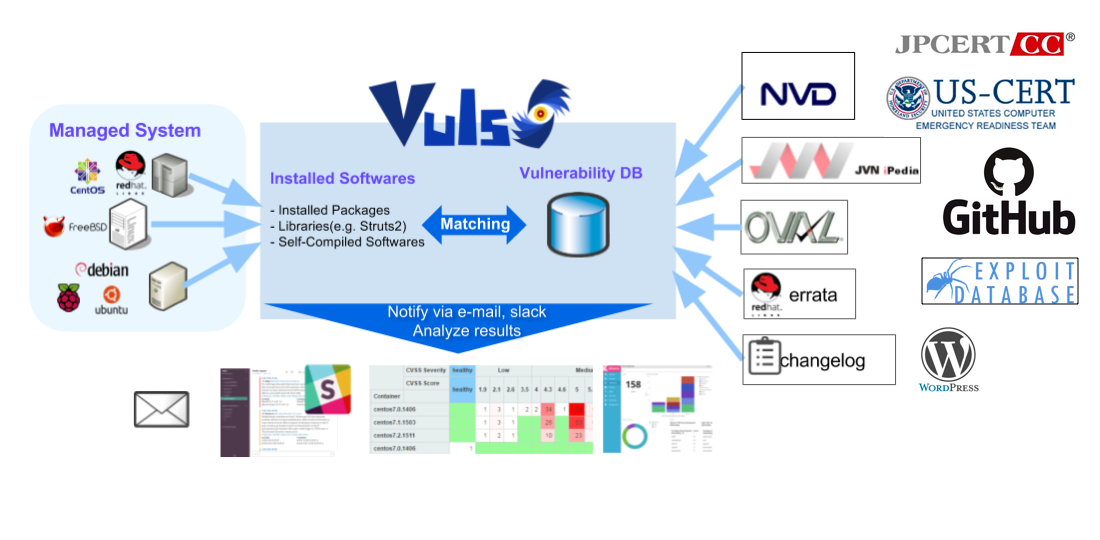 future-architect/vuls
Scanner de vulnérabilités sans agent pour Linux, FreeBSD, Conteneur, WordPress, Bibliothèques de langages de programmation, Équipements réseau
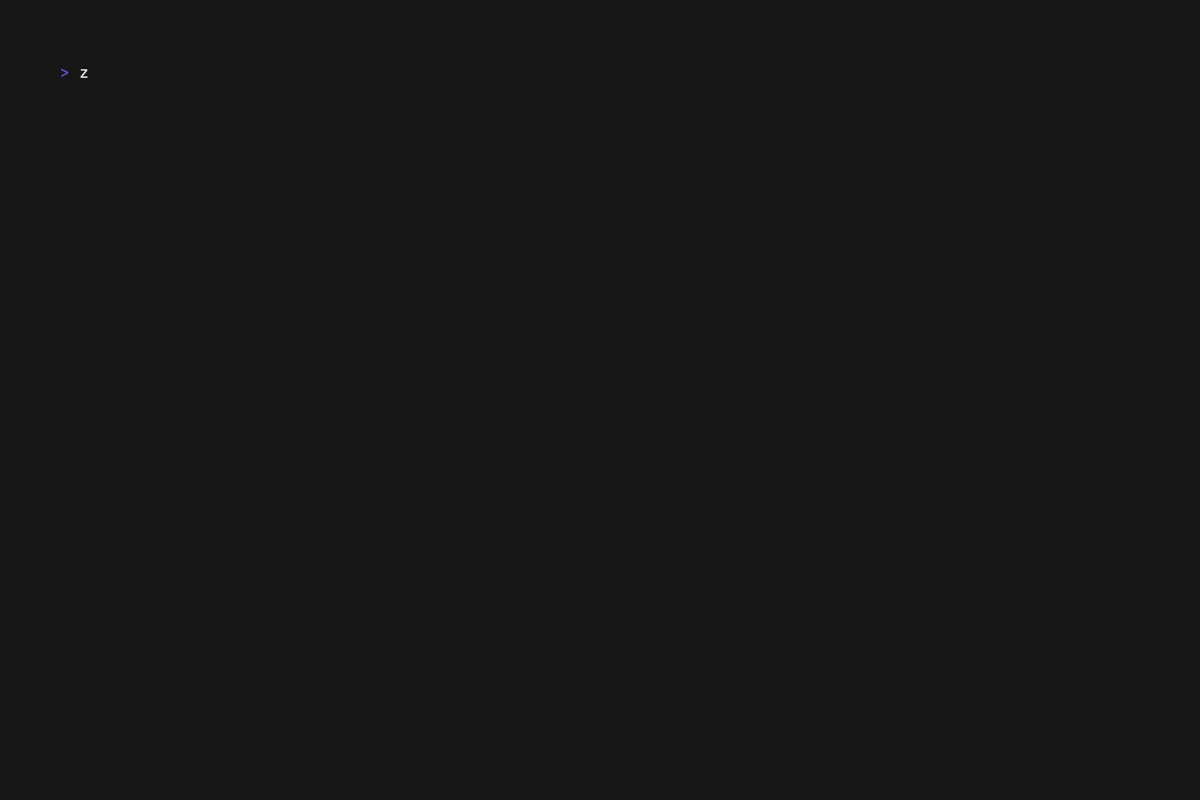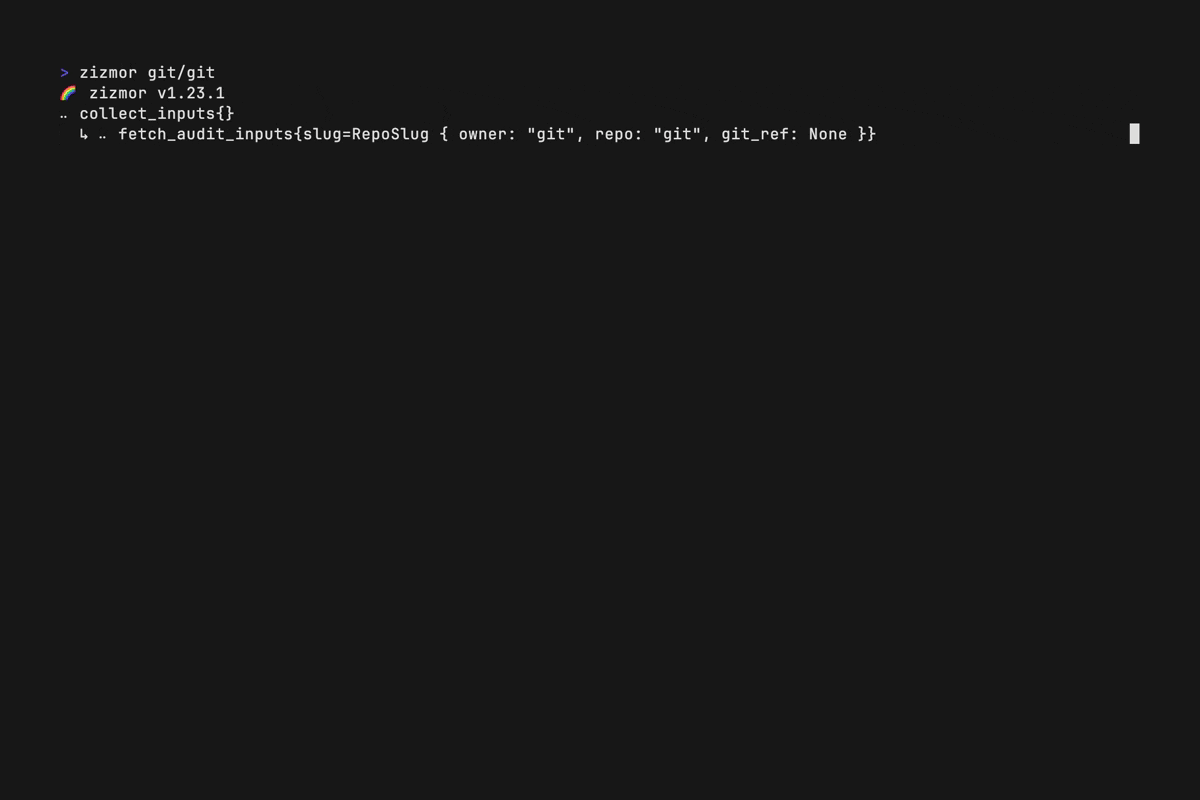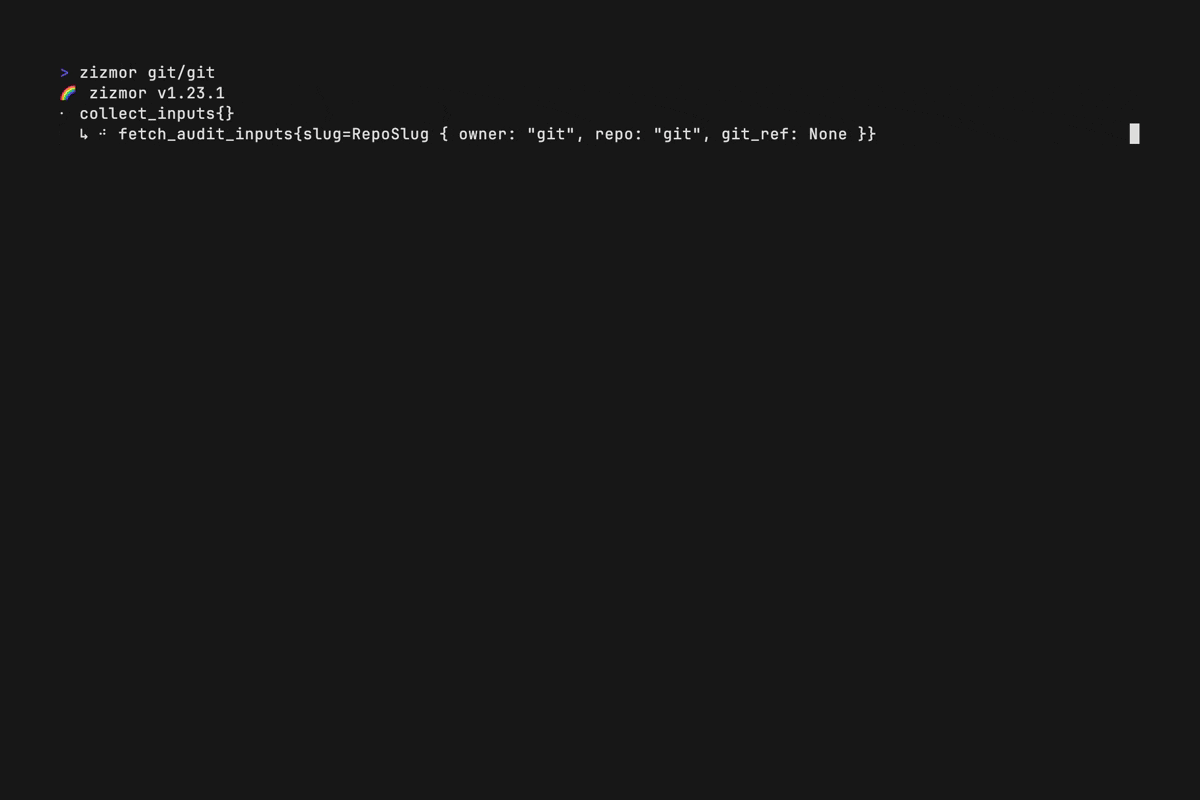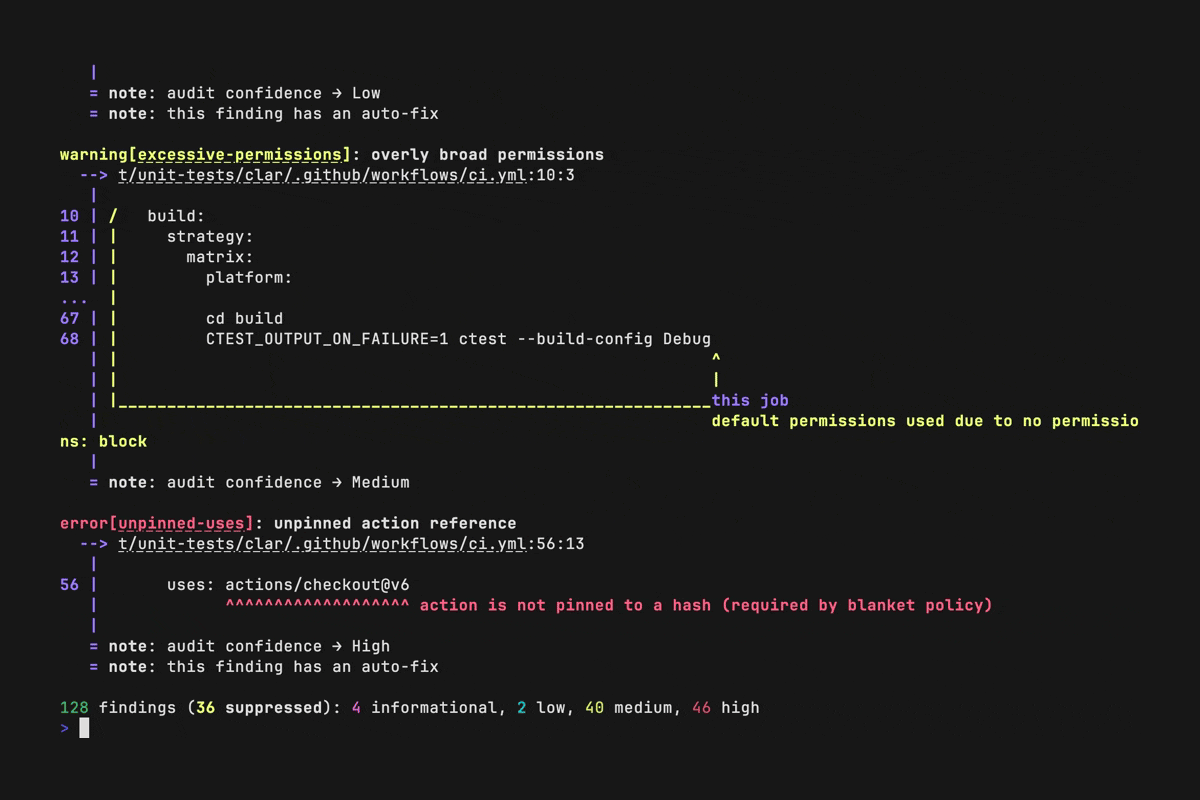 zizmorcore/zizmor
Outil d'analyse statique pour les systèmes CI/CD qui détecte et corrige les problèmes de sécurité dans les configurations GitHub Actions, Dependabot…
 apache/casbin
Bibliothèque d'autorisation appliquant les modèles ACL, RBAC, ABAC et de contrôle d'accès personnalisés, avec des API RESTful de correspondance et de…
 ghosttroops/top
TOP Tous les bugs de bugbounty pentesting CVE-2023- POC Exp RCE exemple payload Things
 lsh123/xmlsec
Bibliothèque de sécurité XML
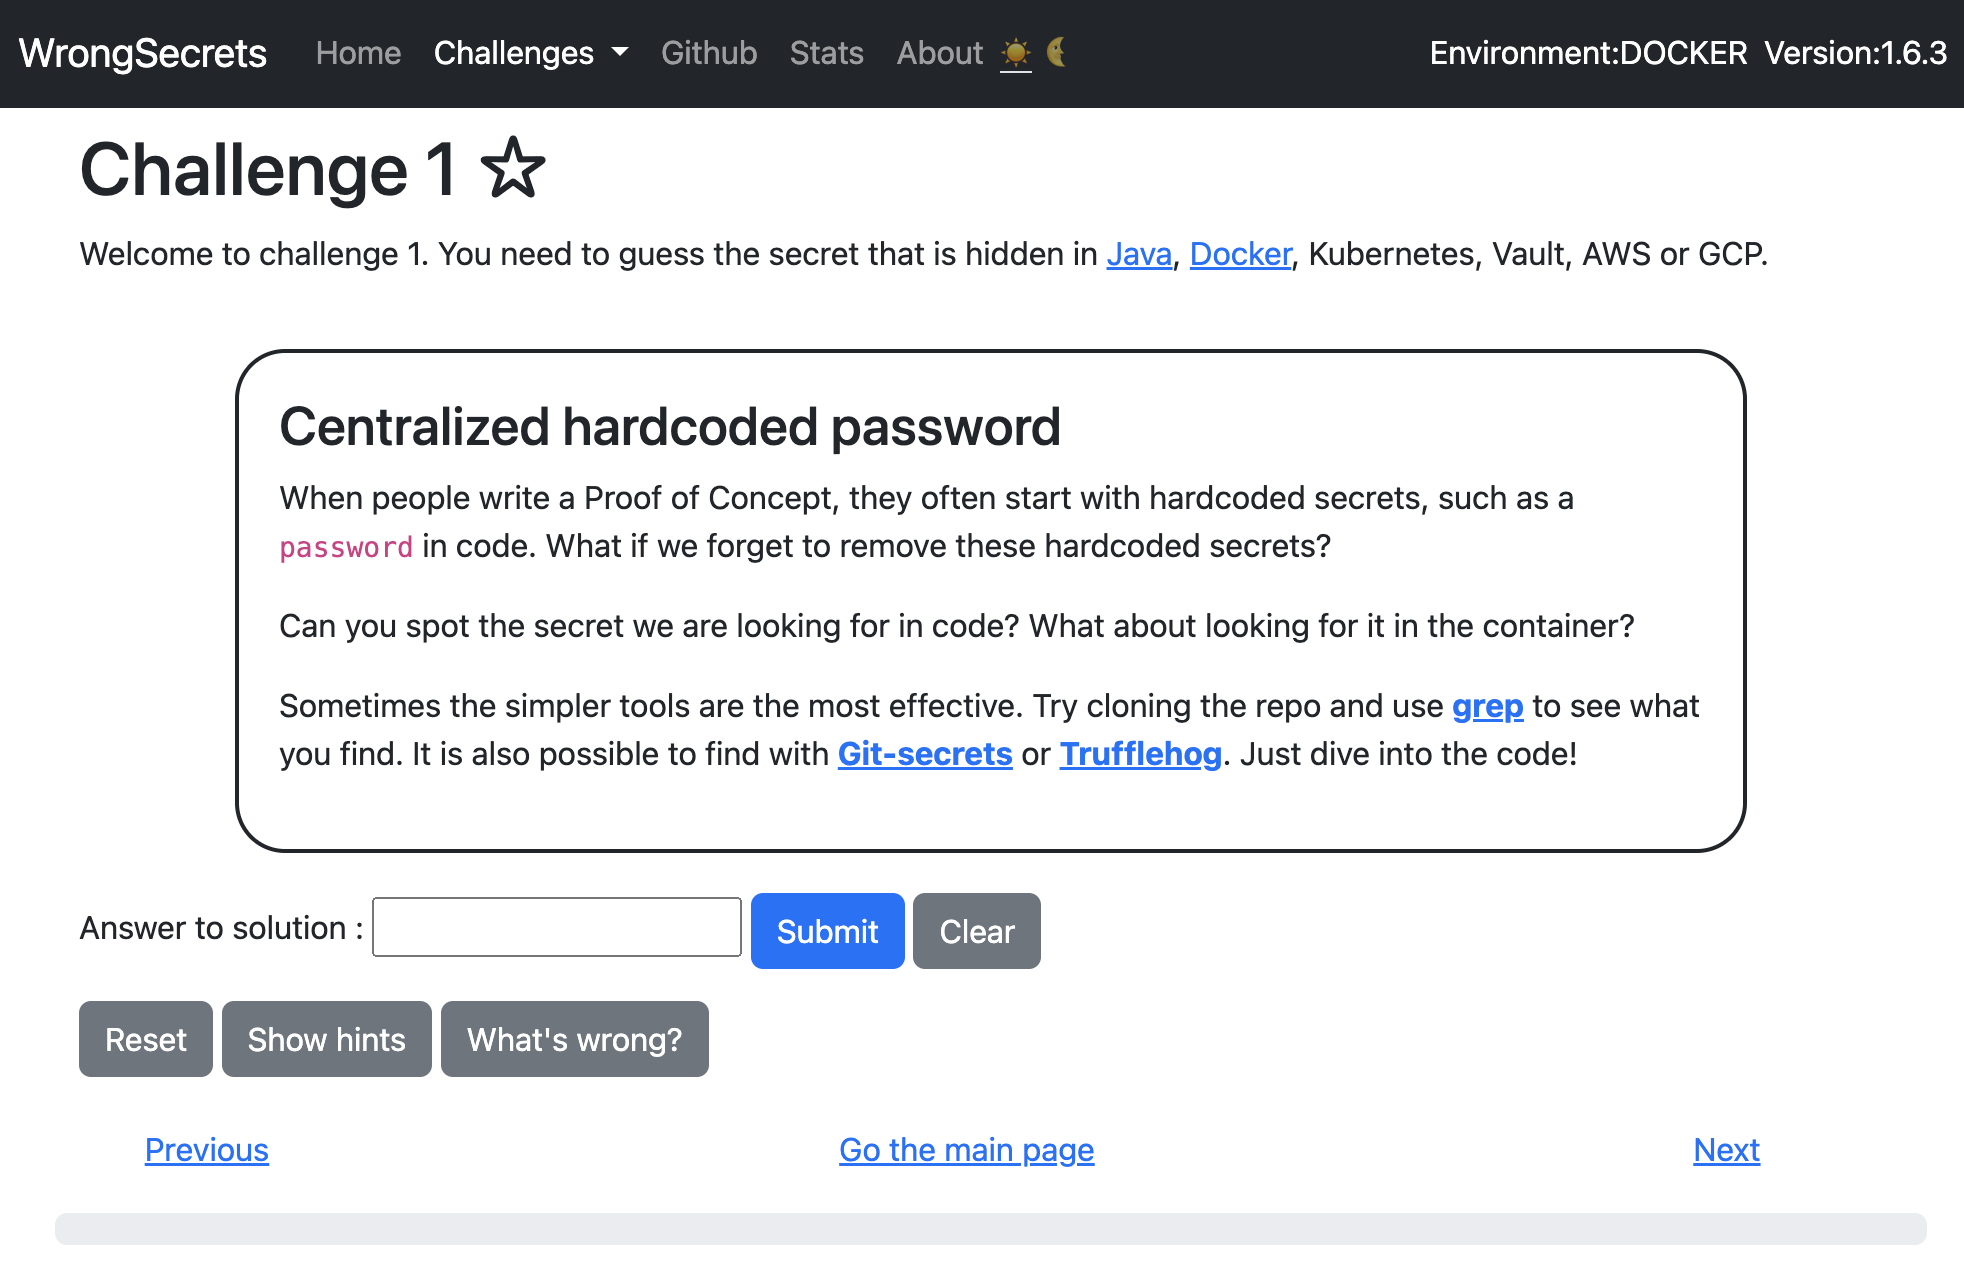 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 velocidex/velociraptor
Creuser plus profond....
 stamparm/maltrail
Système de détection de trafic malveillant en temps réel utilisant des listes noires publiques, des traces statiques de logiciels malveillants et une…

 olbat/nvdcve
Dépôt JSON mis à jour quotidiennement des données de vulnérabilités NVD/CVE, permettant une récupération facile et une exploration basée sur git de…
 go-appsec/toolbox
Tests collaboratifs de sécurité applicative entre humains et agents via CLI et MCP
 boredchilada/clickfix-simulator-2025
Un outil de simulation léger et auto-hébergé pour la formation à l'ingénierie sociale « ClickFix » (ClearFake). Simule en toute sécurité des attaques…
 huhusmang/awesome-llms-for-vulnerability-detection
L'index le plus complet et continuellement mis à jour de la communauté sur la recherche consacrée aux grands modèles de langage pour la détection de…
 xddxdd/nixos-config
Configuration NixOS de Lan Tian
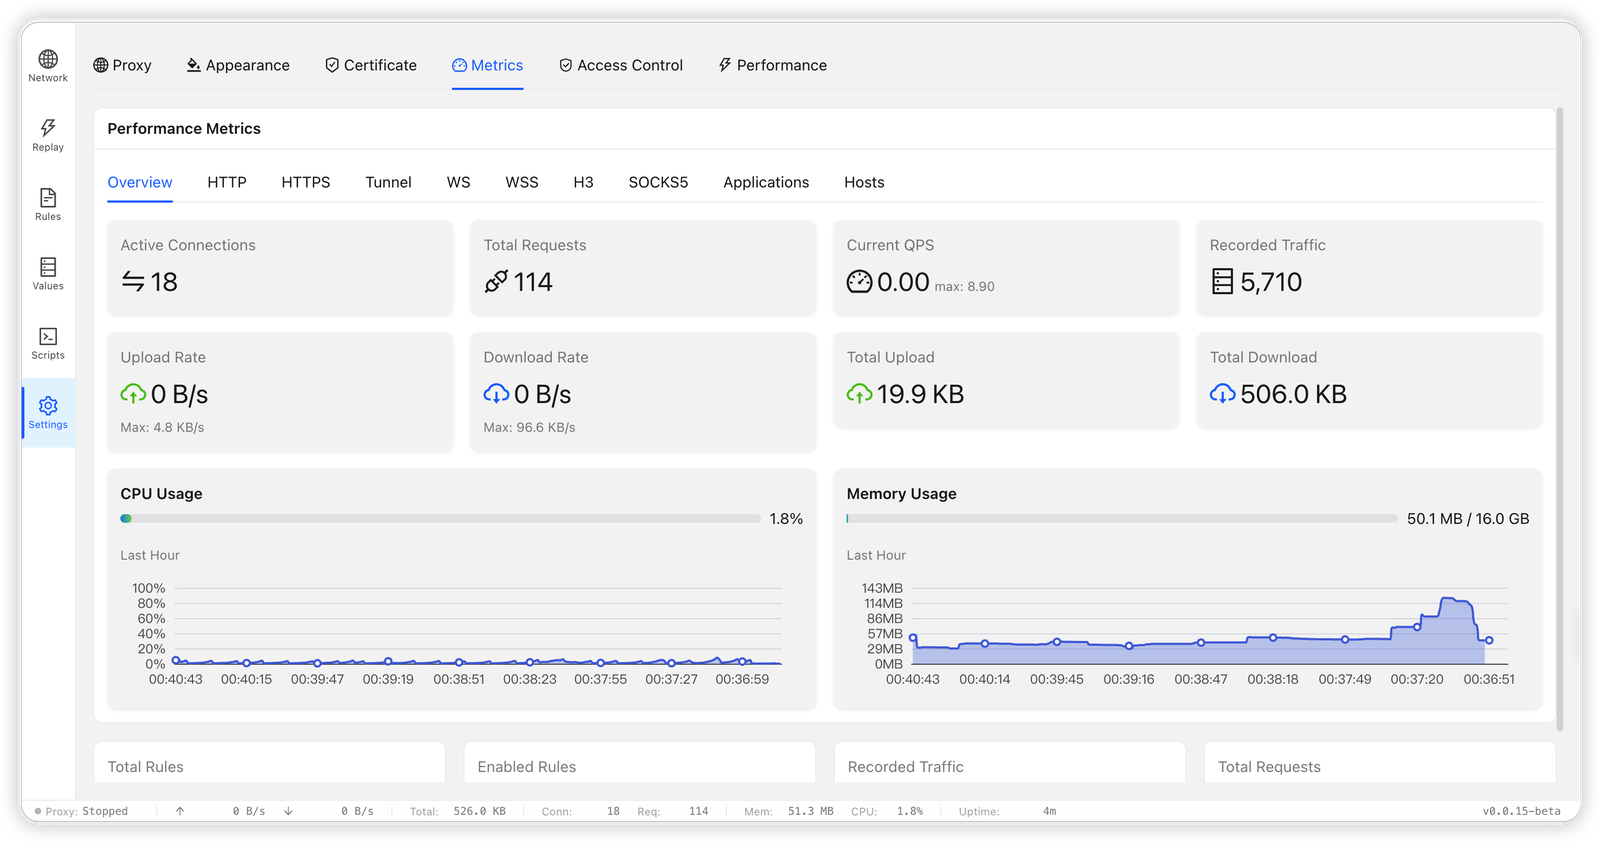 bifrost-proxy/bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 haute performance en Rust avec interception TLS, réécriture de requêtes basée sur des règles, capture de trafic, points…