
sysmon-config
 swiftonsecurity/sysmon-config
Modèle de configuration Sysmon commenté pour un traçage d'événements Windows de haute qualité, la chasse aux menaces et la réponse aux incidents.…
configuration-auditingthreat-intelligenceeducation+1
5.6k
swiftonsecurity/sysmon-configModèle de configuration Sysmon commenté pour un traçage d'événements Windows de haute qualité, la chasse aux menaces et la réponse aux incidents.…
 lcvvvv/kscan
Scanner de ports multi-protocole avec reconnaissance d'empreintes, détection de services et tests d'authentification par force brute. Prend en charge…
 kaliiiiiiiiii-vinyzu/patchright
Undetected version of the Playwright testing and automation library.
 nmap/npcap
Bibliothèque de capture et de transmission de paquets Windows du projet Nmap
 smittix/intercept
iNTERCEPT, une plateforme gratuite et open source qui réunit les meilleurs outils de renseignement d'origine électromagnétique dans une interface…
 screetsec/brutal
Payload pour Teensy comme un Rubber Ducky mais la syntaxe est différente. ce dispositif d'interface humain ( attaques HID ). Pénétration Avec Teensy …

 fmd-foss/fmd-android
Trouvez votre appareil et contrôlez-le à distance. Fonctionne via SMS, messageries instantanées ou l'interface web du serveur FMD. Une alternative…
 shramos/polymorph
Polymorph est un framework de manipulation de paquets réseau en temps réel prenant en charge la quasi-totalité des protocoles existants.
 scorpioneslabs/mssqlpwner
Outil avancé de test d'intrusion MSSQL pour le mouvement latéral, l'exécution de commandes, le relais NTLM et les attaques par force brute via des…
 arno0x/ntlmrelaytoews
Attaque par relais NTLM vers Exchange Web Services
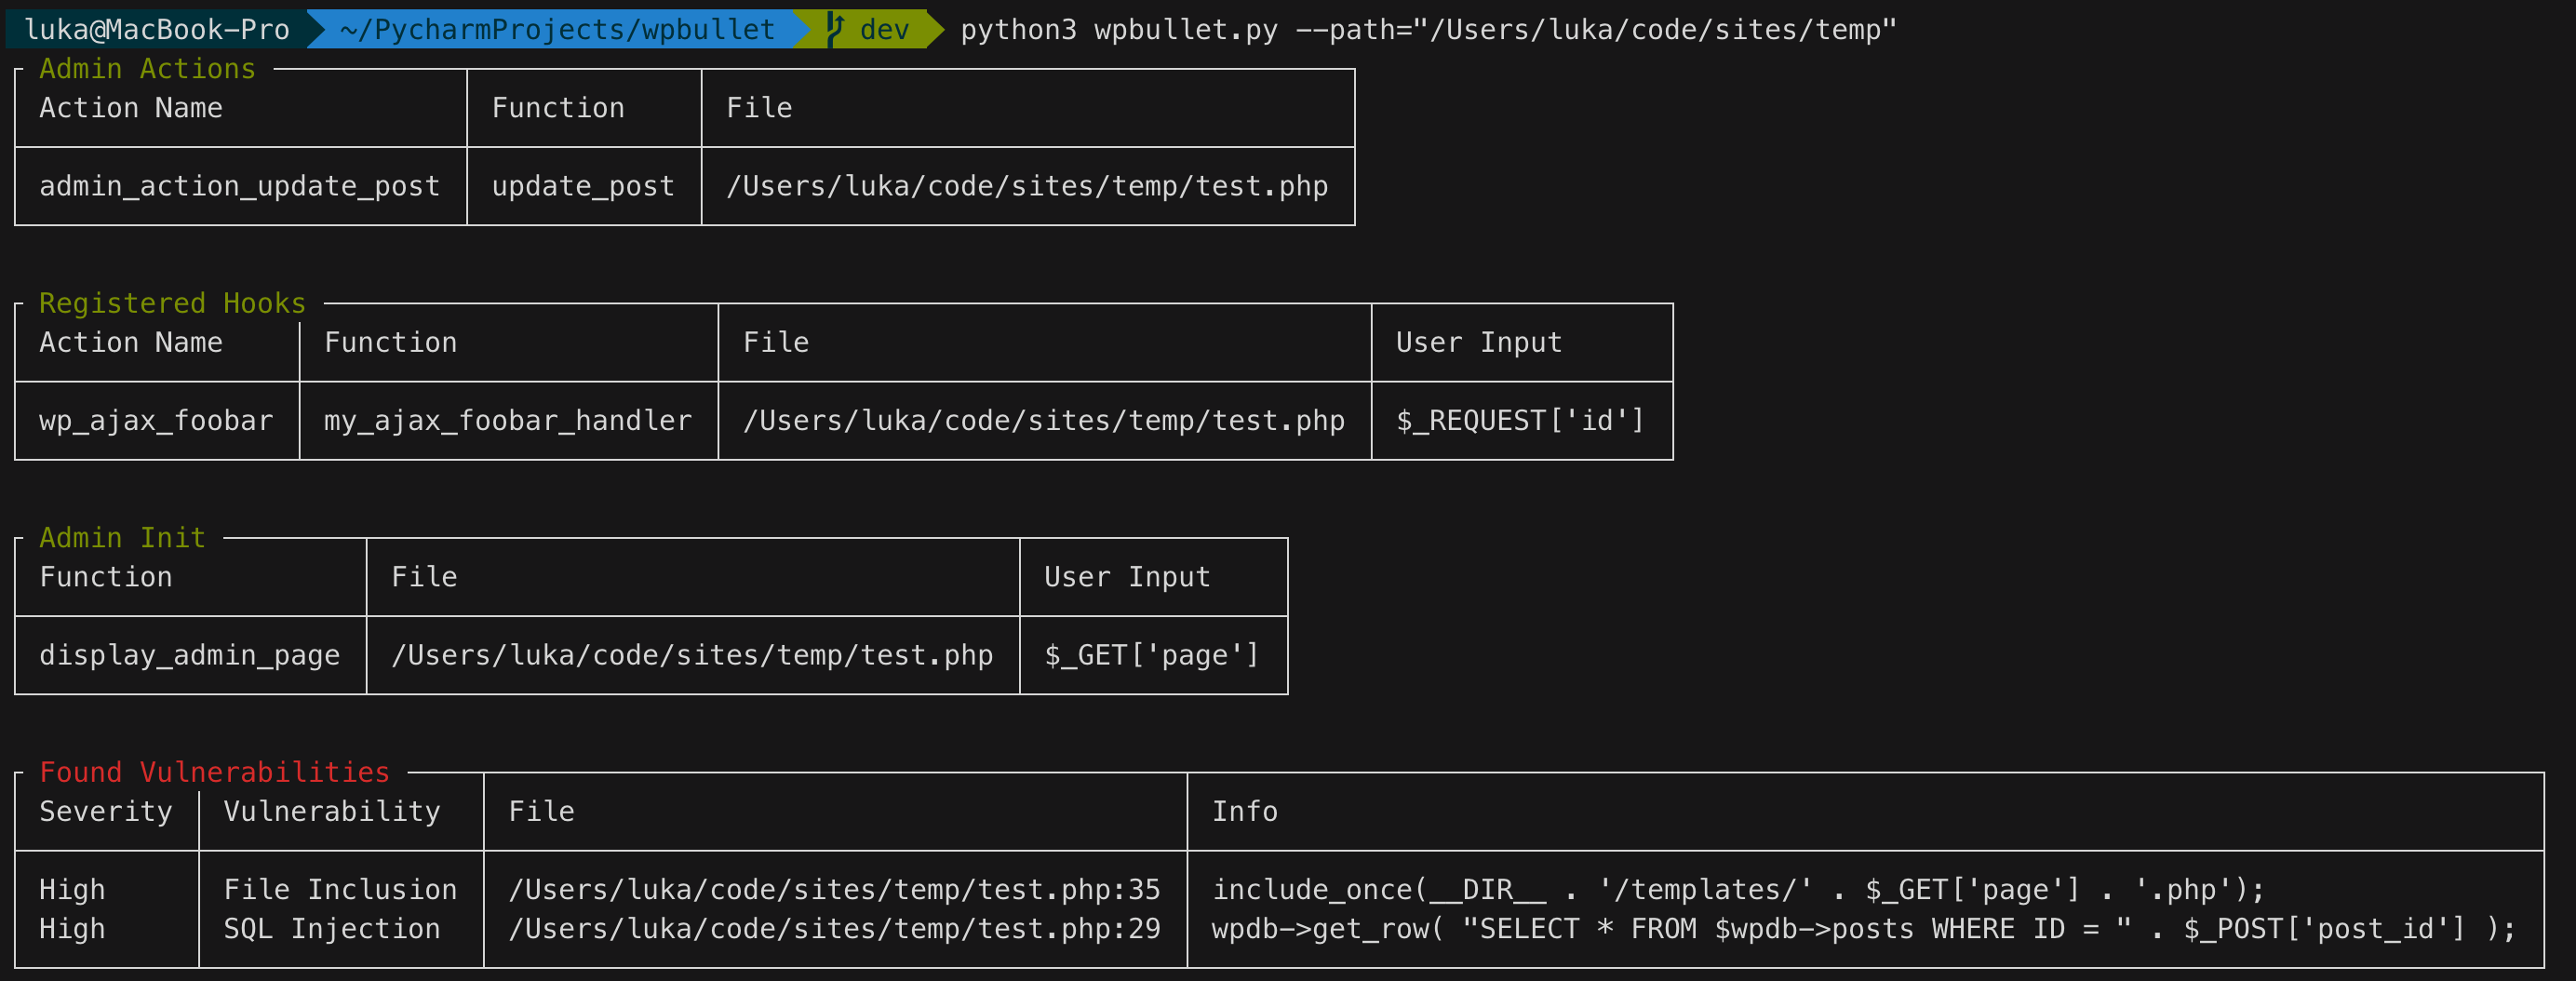 webarx-security/wpbullet
Une analyse statique de code pour WordPress (et PHP)
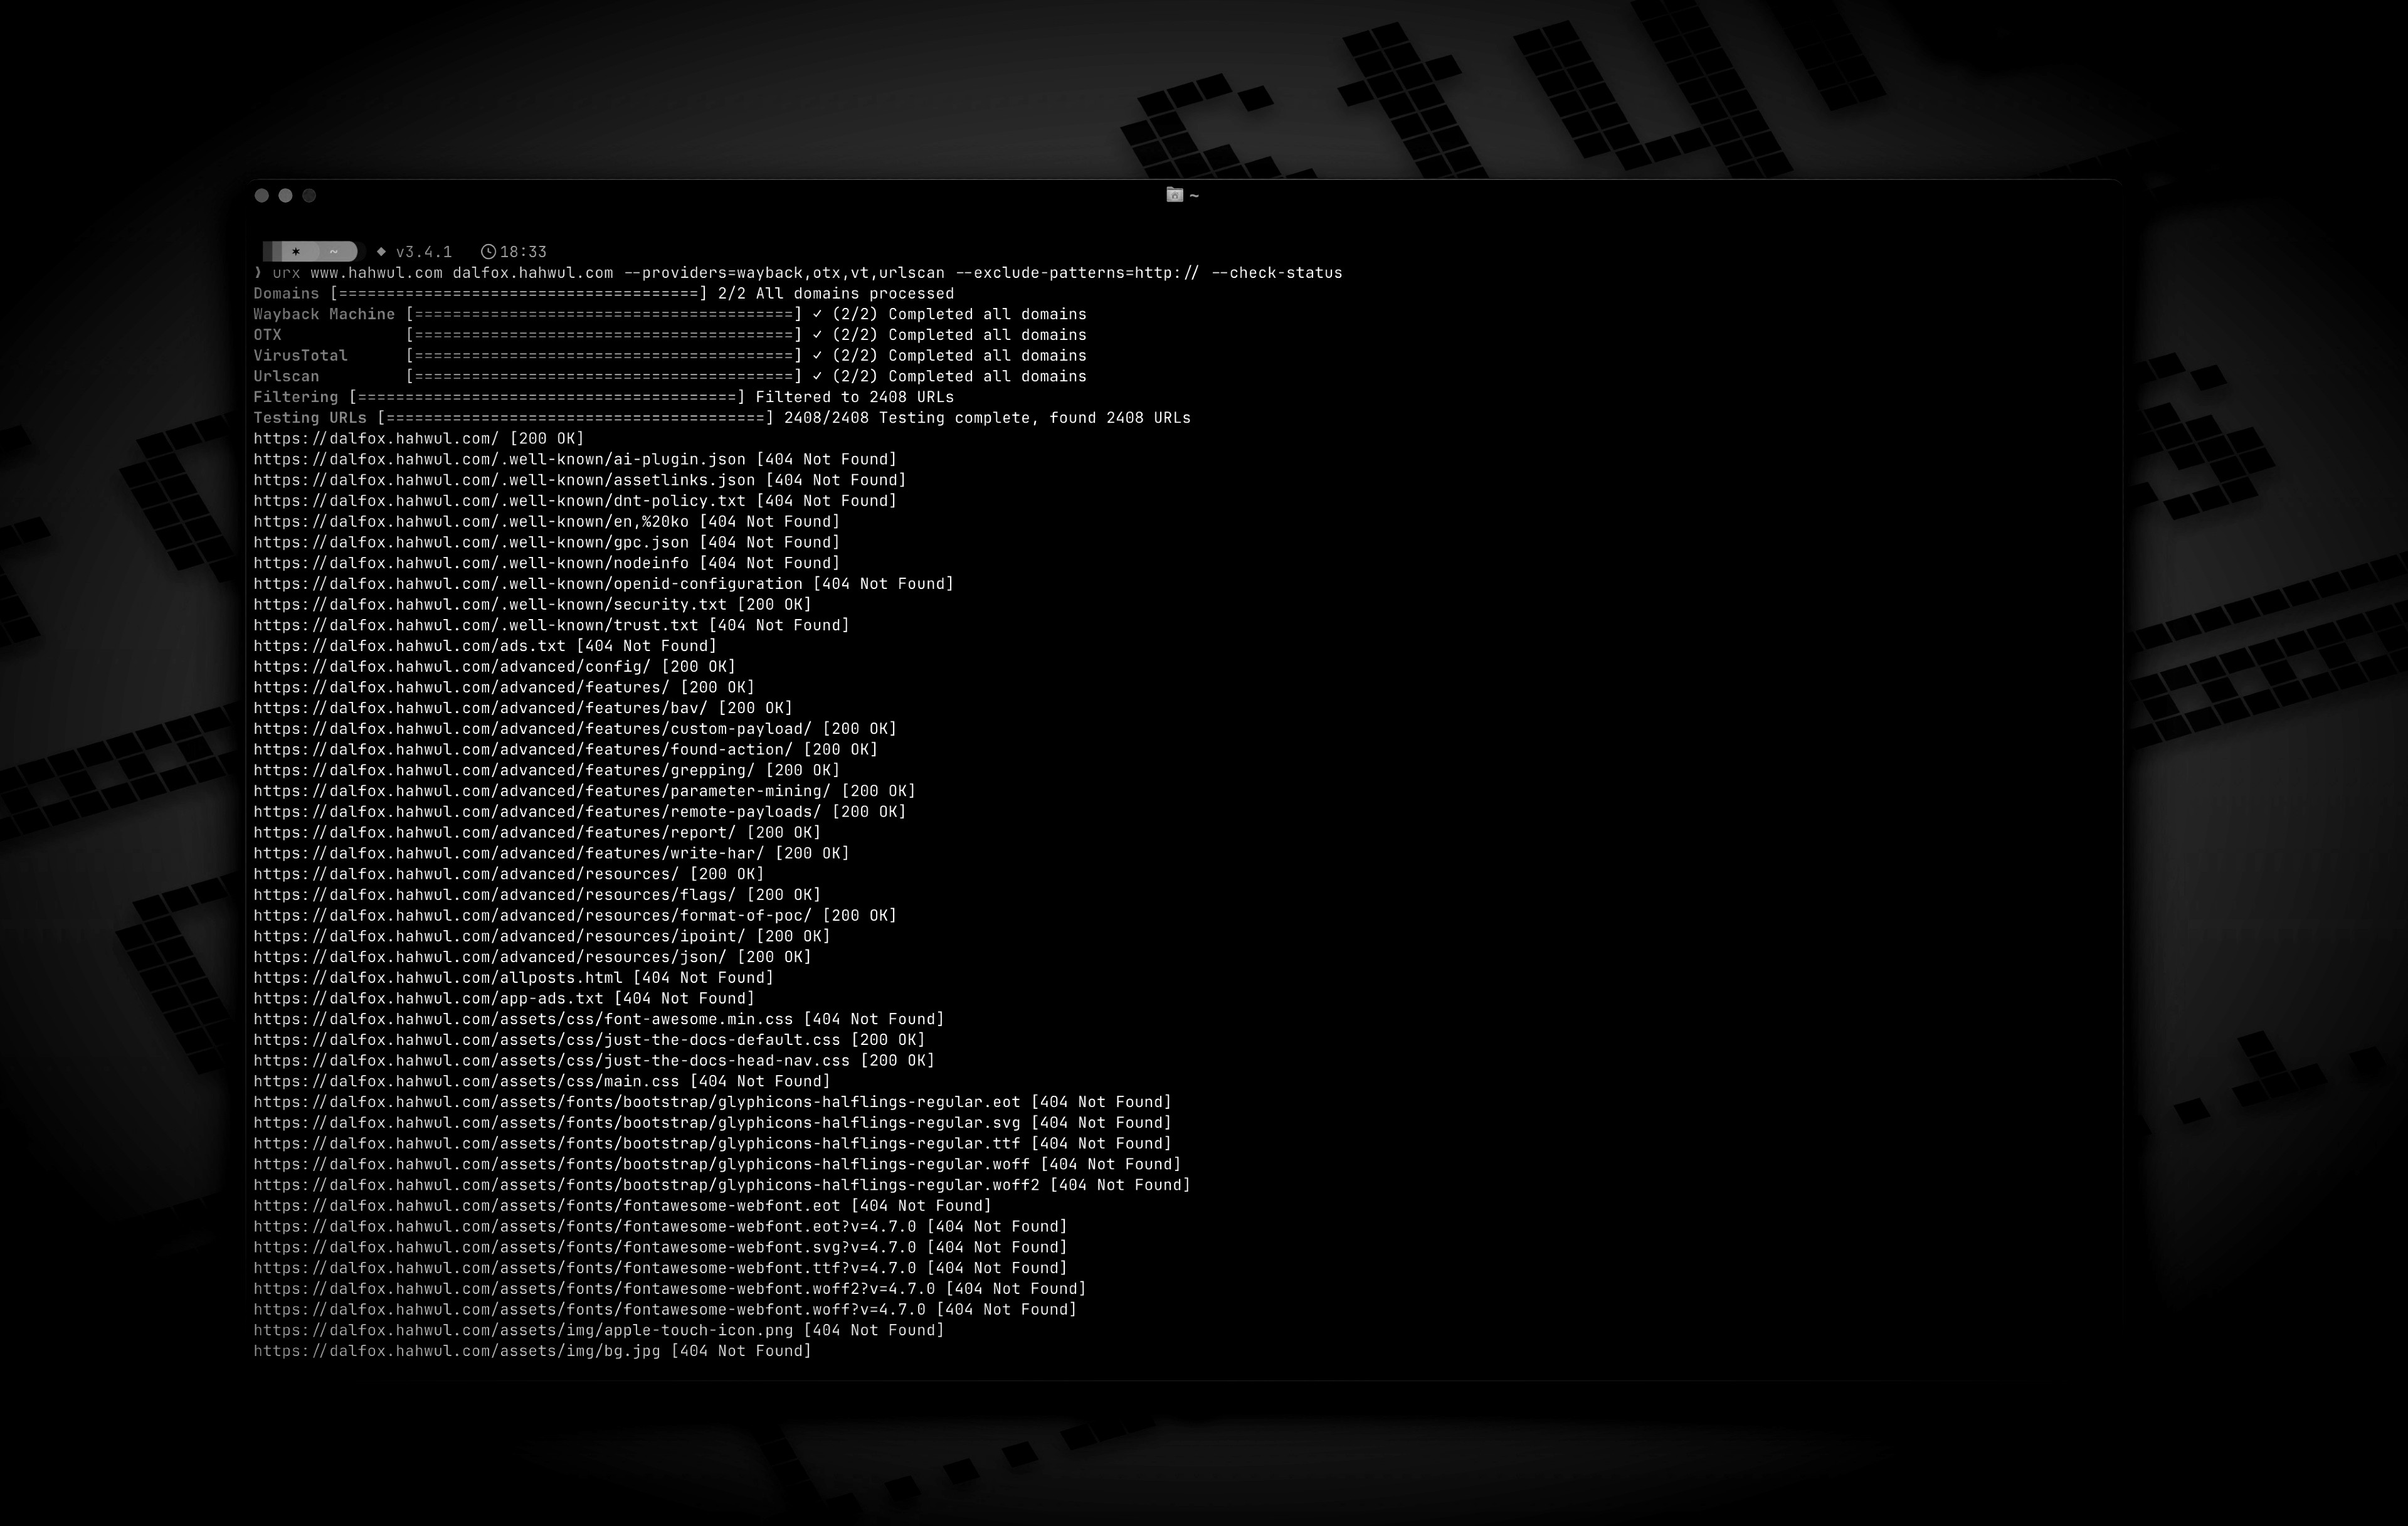 hahwul/urx
Extrait des URL d'archives OSINT pour des informations de sécurité
 utkusen/jeopardize
un outil de renseignement et de réponse aux menaces à faible coût (voire nul) contre les domaines de phishing
 alperenugurlu/network_assessment
Avec Wireshark ou TCPdump, vous pouvez déterminer s'il y a une activité nuisible sur votre trafic réseau que vous avez enregistré sur le réseau que…
 x-3306/project-onyx
Contournement avancé des EDR via l'usurpation de télémétrie IA et le sandboxing WASM. Project Onyx est un pipeline Red Team de type PoC conçu pour…
 kernullist/windbg-decompile-ext
Extension WinDbg x64 qui désassemble des fonctions en direct et utilise un LLM pour produire un pseudocode vérifié.
 la3ar0v/tuxresponse
Script automatisé de réponse aux incidents Linux avec triage en direct, acquisition mémoire (LiME), imagerie disque, analyse YARA et génération de…
 lucadibello/network-attack-detection
Détection avancée des scans de ports, des attaques DoS et des malwares à l'aide de techniques de Machine Learning