

BlueTeam-Tools
 a-poc/blueteam-tools
Outils et techniques pour Blue Team / Réponse aux incidents
defensive-toolsvulnerability-scannersnetwork-mapping+8
4.4k
a-poc/blueteam-toolsOutils et techniques pour Blue Team / Réponse aux incidents
 datasploit/datasploit
An #OSINT Framework pour réaliser diverses techniques de reconnaissance sur les entreprises, les personnes, les numéros de téléphone, les adresses…
 sepinf-inc/iped
IPED Outil de criminalistique numérique. C'est un logiciel open source qui peut être utilisé pour traiter et analyser des preuves numériques, souvent…
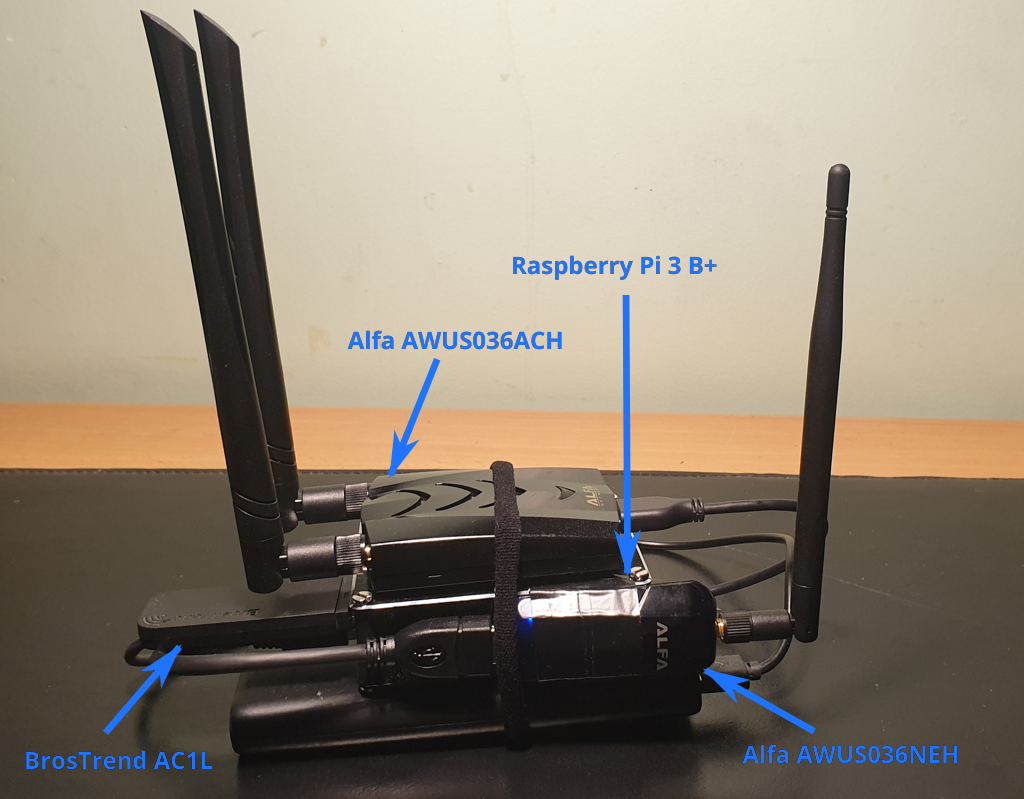 koutto/pi-pwnbox-rogueap
Pwnbox fait maison :rocket: / Rogue AP :satellite: basé sur Raspberry Pi — Aides-mémoire pour le piratage WiFi + Carte mentale :bulb:
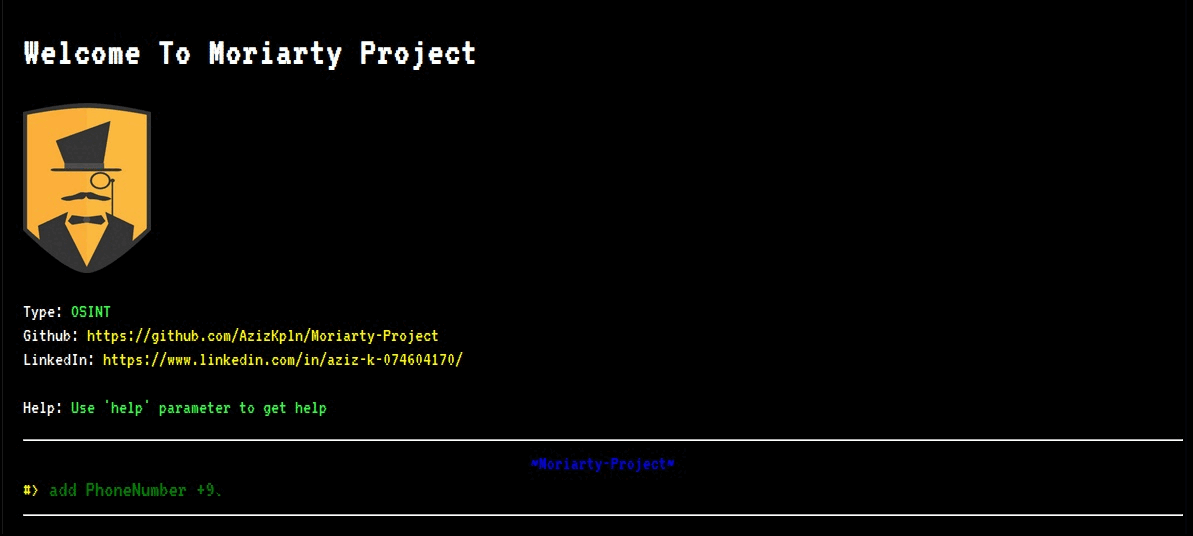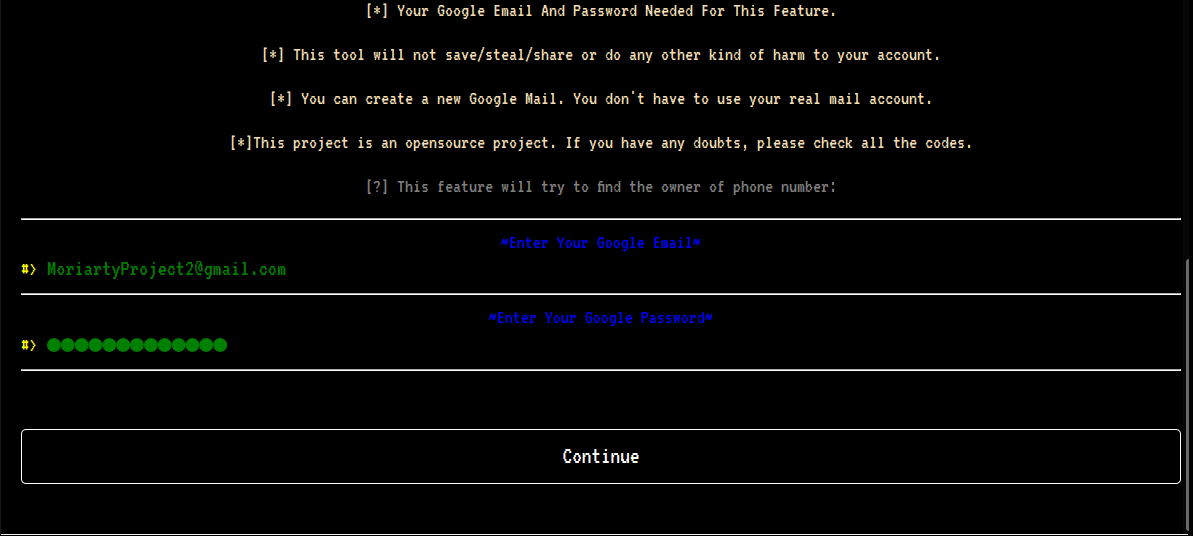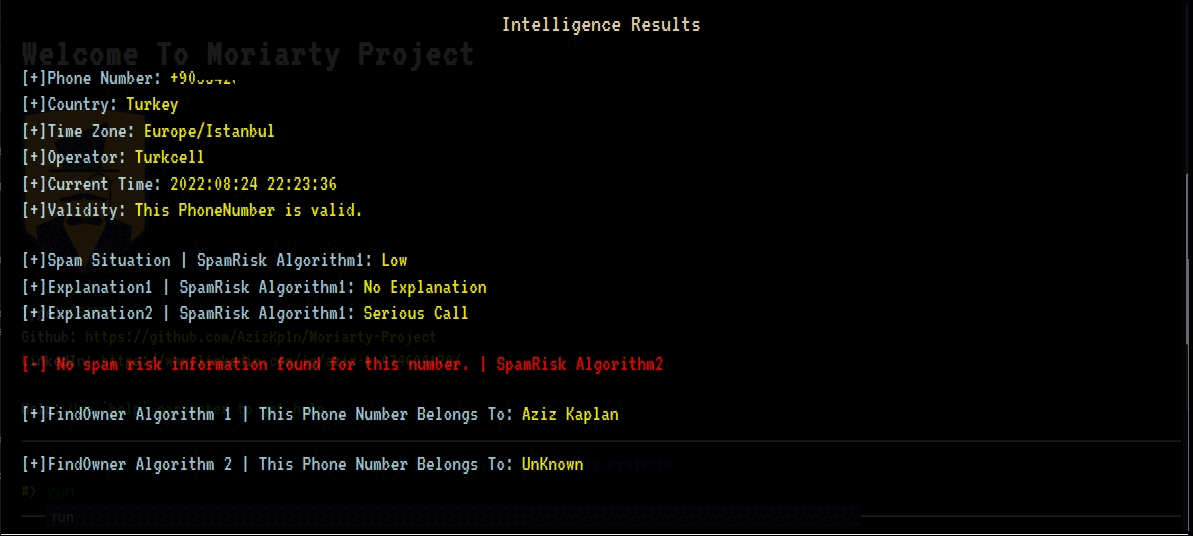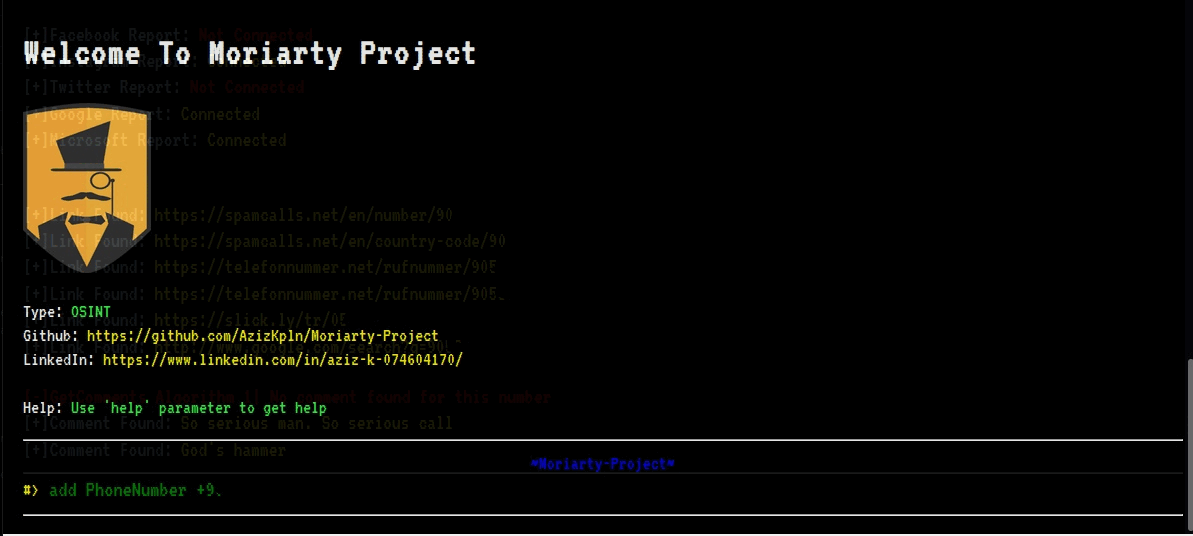 azizkpln/moriarty-project
Cet outil fournit des informations sur le numéro de téléphone que vous avez saisi.
 egebalci/sgn
Encodeur binaire polymorphe pour payloads de sécurité offensive. Encode du shellcode avec une boucle de rétroaction basée sur LFSR, une injection…
 raikia/fiercephish
FiercePhish est un framework de phishing complet pour gérer toutes les opérations de phishing. Il vous permet de suivre des campagnes de phishing…
 netsniff-ng/netsniff-ng
Un couteau suisse pour vos tâches réseau Linux quotidiennes.
 betterdb-inc/monitor
Surveillance en temps réel et analyse des slowlogs pour les bases de données Valkey et Redis avec détection d'anomalies, audit des ACL et export des…
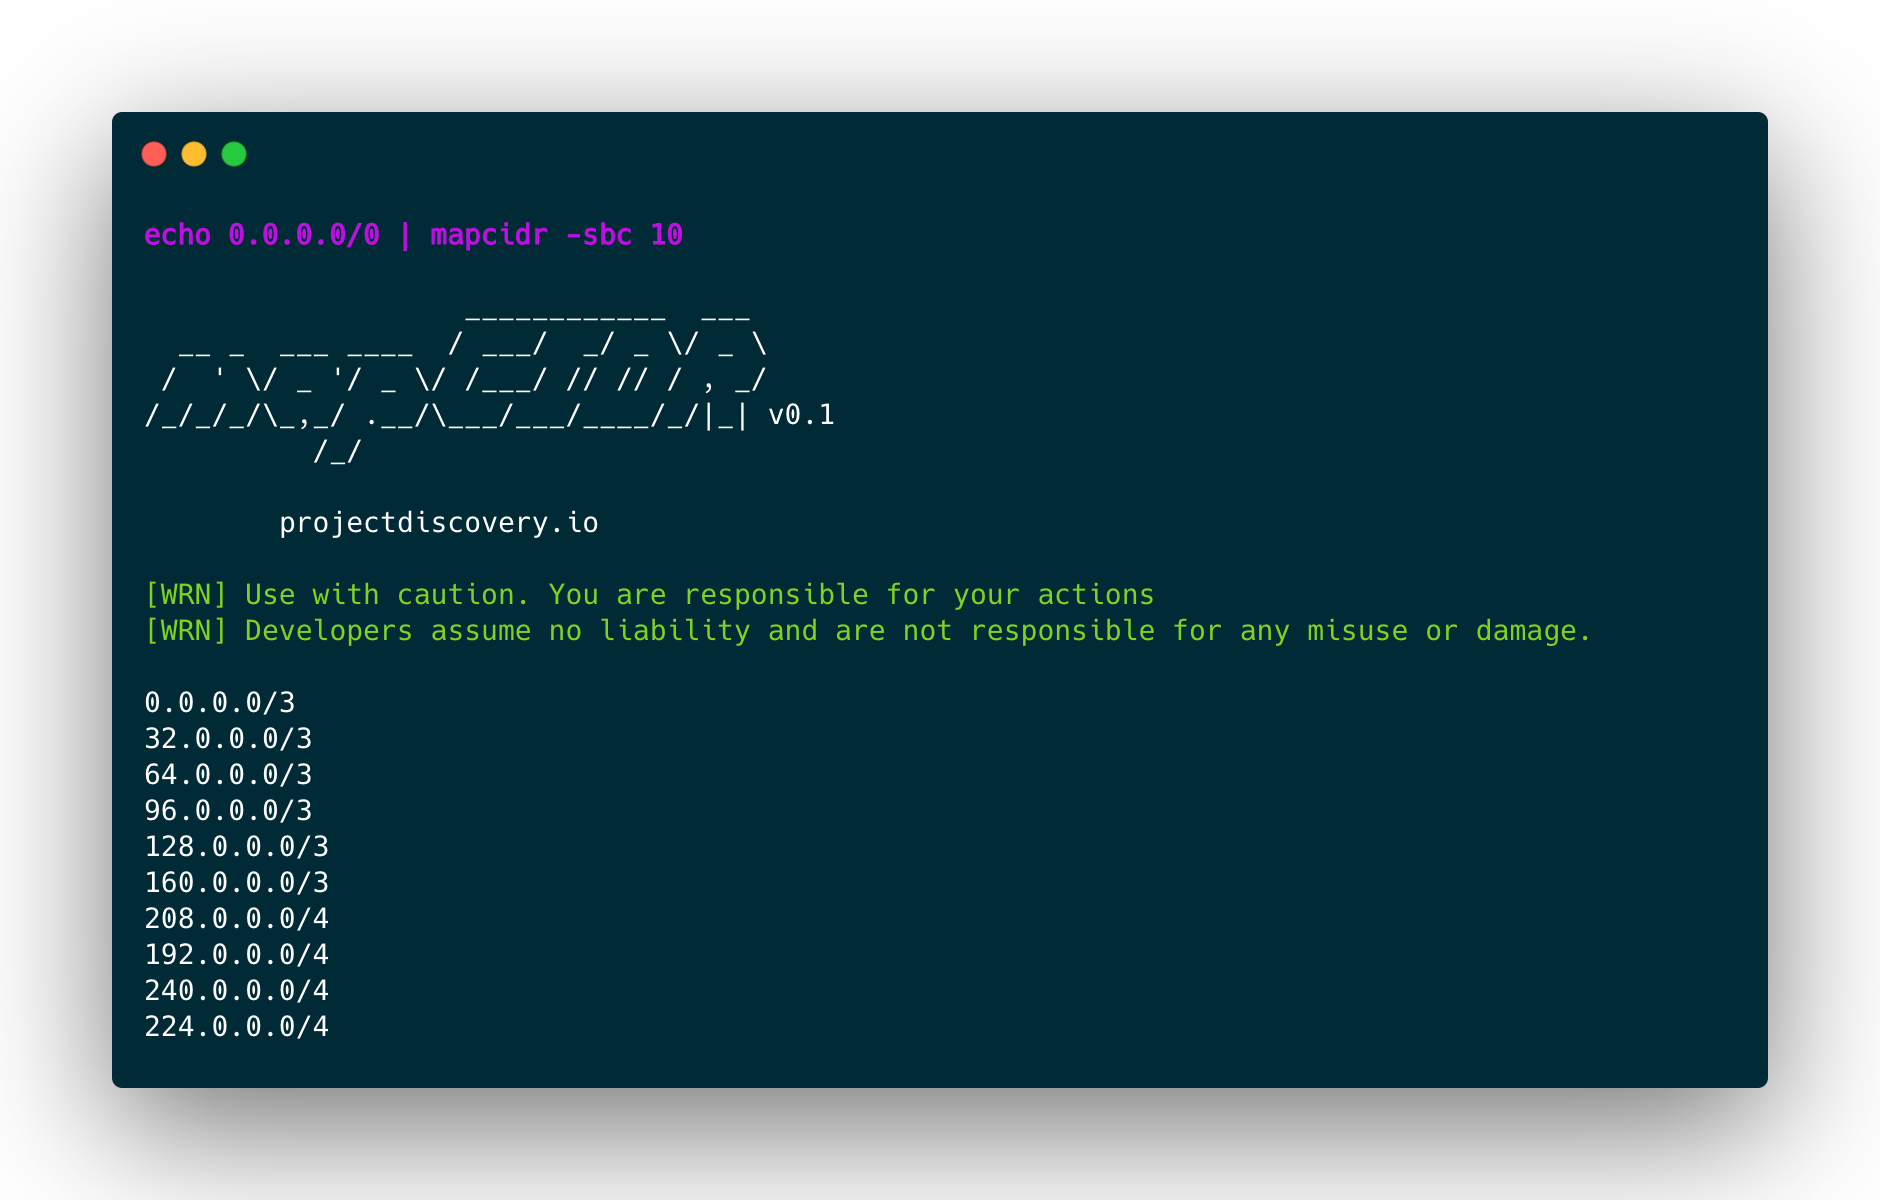 projectdiscovery/mapcidr
Programme utilitaire pour effectuer plusieurs opérations pour des plages de sous-réseau/CIDR données.
 trimstray/multitor
Créer plusieurs instances TOR avec un équilibrage de charge.
 ascit31/dark-moon
Autonomous AI pentesting engine, continuous offensive security across web, cloud, AD & Kubernetes. Agentic reasoning + real exploit execution deliver…
 ricardojoserf/wifi-pentesting-guide
Guide de tests d'intrusion Wi-Fi
 waelmas/frameless-bitb
Une nouvelle approche du Browser In The Browser (BITB) sans utilisation d'iframes, permettant de contourner les framebusters traditionnels…
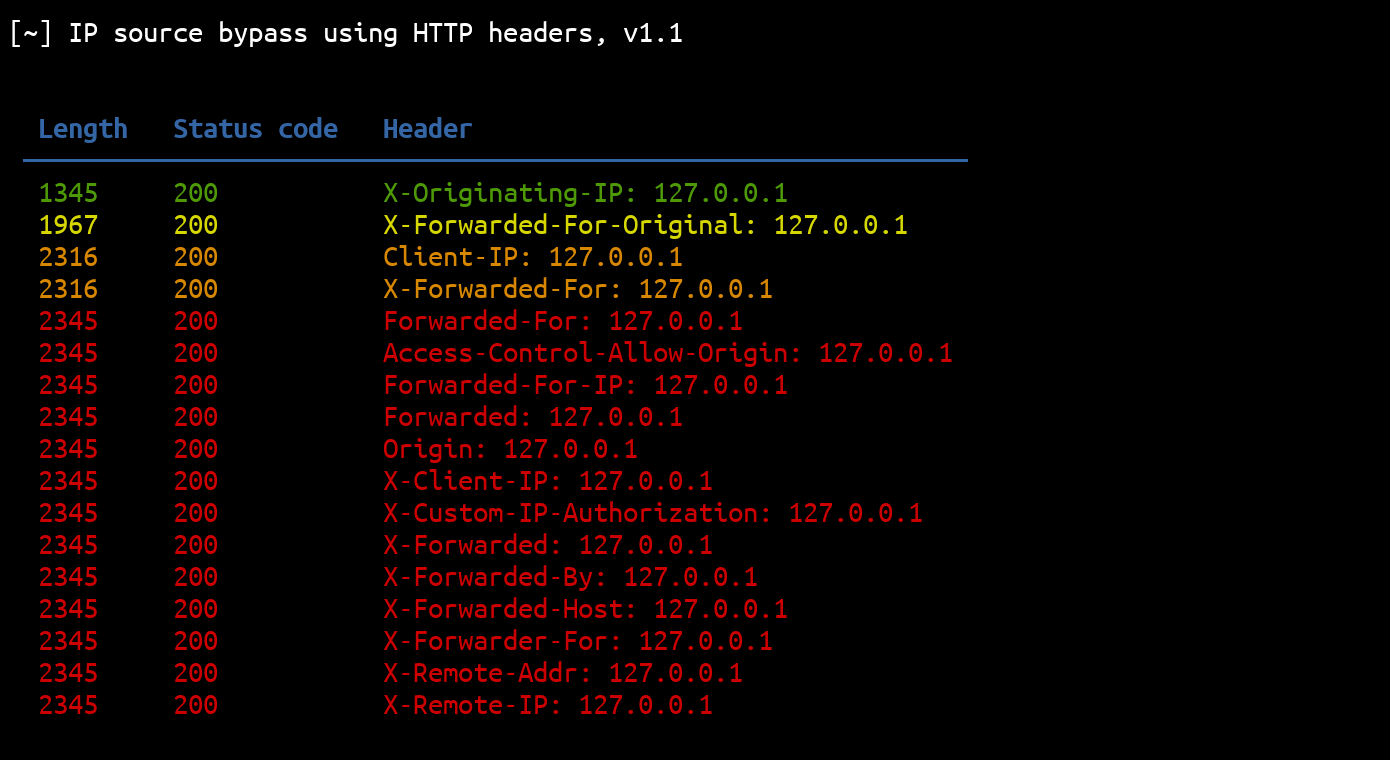 p0dalirius/ipsourcebypass
Ce script Python peut être utilisé pour contourner les restrictions de source IP en utilisant des en-têtes HTTP.
 iamthefrogy/frogy2.0
Orbis est une boîte à outils intelligente automatisée à spectre complet pour la surface d'attaque externe.
 mxmssh/drafl
AFL + DynamoRIO = fuzzing de binaires sans code source sur Linux