 projectdiscovery/mapcidr
Programme utilitaire pour effectuer plusieurs opérations pour des plages de sous-réseau/CIDR données.




Fonctionnalités • Installation • Utilisation • Bibliothèque • Rejoindre Discord
mapCIDR est développé pour faciliter la répartition de charge lors d'opérations de scan massif ; il peut être utilisé à la fois comme bibliothèque et comme outil CLI indépendant.
sbh, sbc)a, aa)match-ip)filter-ip)s, sr)count)ip-format)si, sp)t4, t6)go install -v github.com/projectdiscovery/mapcidr/cmd/mapcidr@latest
mapcidr -h
Cela affichera l'aide de l'outil. Voici tous les commutateurs qu'il prend en charge.
INPUT:
   -cl, -cidr string[]  CIDR/IP/File containing list of CIDR/IP to process

PROCESS:
   -sbc int                  Slice CIDRs by given CIDR count
   -sbh int                  Slice CIDRs by given HOST count
   -a, -aggregate            Aggregate IPs/CIDRs into minimum subnet
   -aa, -aggregate-approx    Aggregate sparse IPs/CIDRs into minimum approximated subnet
   -c, -count                Count number of IPs in given CIDR
   -t4, -to-ipv4             Convert IPs to IPv4 format
   -t6, -to-ipv6             Convert IPs to IPv6 format
   -ip-format, -if string[]  IP formats (0,1,2,3,4,5,6,7,8,9,10,11)
   -zpn, -zero-pad-n int     number of padded zero to use (default 3)
   -zpp, -zero-pad-permute   enable permutations from 0 to zero-pad-n for each octets

FILTER:
   -f4, -filter-ipv4         Filter IPv4 IPs from input
   -f6, -filter-ipv6         Filter IPv6 IPs from input
   -skip-base                Skip base IPs (ending in .0) in output
   -skip-broadcast           Skip broadcast IPs (ending in .255) in output
   -mi, -match-ip string[]   IP/CIDR/FILE containing list of IP/CIDR to match (comma-separated, file input)
   -fi, -filter-ip string[]  IP/CIDR/FILE containing list of IP/CIDR to filter (comma-separated, file input)

MISCELLANEOUS:
   -s, -sort                  Sort input IPs/CIDRs in ascending order
   -sr, -sort-reverse         Sort input IPs/CIDRs in descending order
   -si, -shuffle-ip           Shuffle Input IPs in random order
   -sp, -shuffle-port string  Shuffle Input IP:Port in random order

UPDATE:
   -up, -update                 update mapcidr to latest version
   -duc, -disable-update-check  disable automatic mapcidr update check

OUTPUT:
   -verbose            Verbose mode
   -o, -output string  File to write output to
   -silent             Silent mode
   -version            Show version of the project
Pour obtenir une liste d'IP pour un CIDR donné, utilisez la commande suivante :
mapcidr -cidr 173.0.84.0/24
                   ____________  ___
  __ _  ___ ____  / ___/  _/ _ \/ _ \
 /  ' \/ _ '/ _ \/ /___/ // // / , _/
/_/_/_/\_,_/ .__/\___/___/____/_/|_| v0.5
          /_/

		projectdiscovery.io

[WRN] Use with caution. You are responsible for your actions
[WRN] Developers assume no liability and are not responsible for any misuse or damage.

173.0.84.0
173.0.84.1
173.0.84.2
173.0.84.3
173.0.84.4
173.0.84.5
173.0.84.13
173.0.84.14
173.0.84.15
173.0.84.16
Il est également possible d'obtenir une liste d'IP pour une plage d'IP donnée, à l'aide de la commande suivante :
$ echo "192.168.0.0-192.168.0.5" | mapcidr
192.168.0.0
192.168.0.1
192.168.0.2
192.168.0.3
192.168.0.4
192.168.0.5
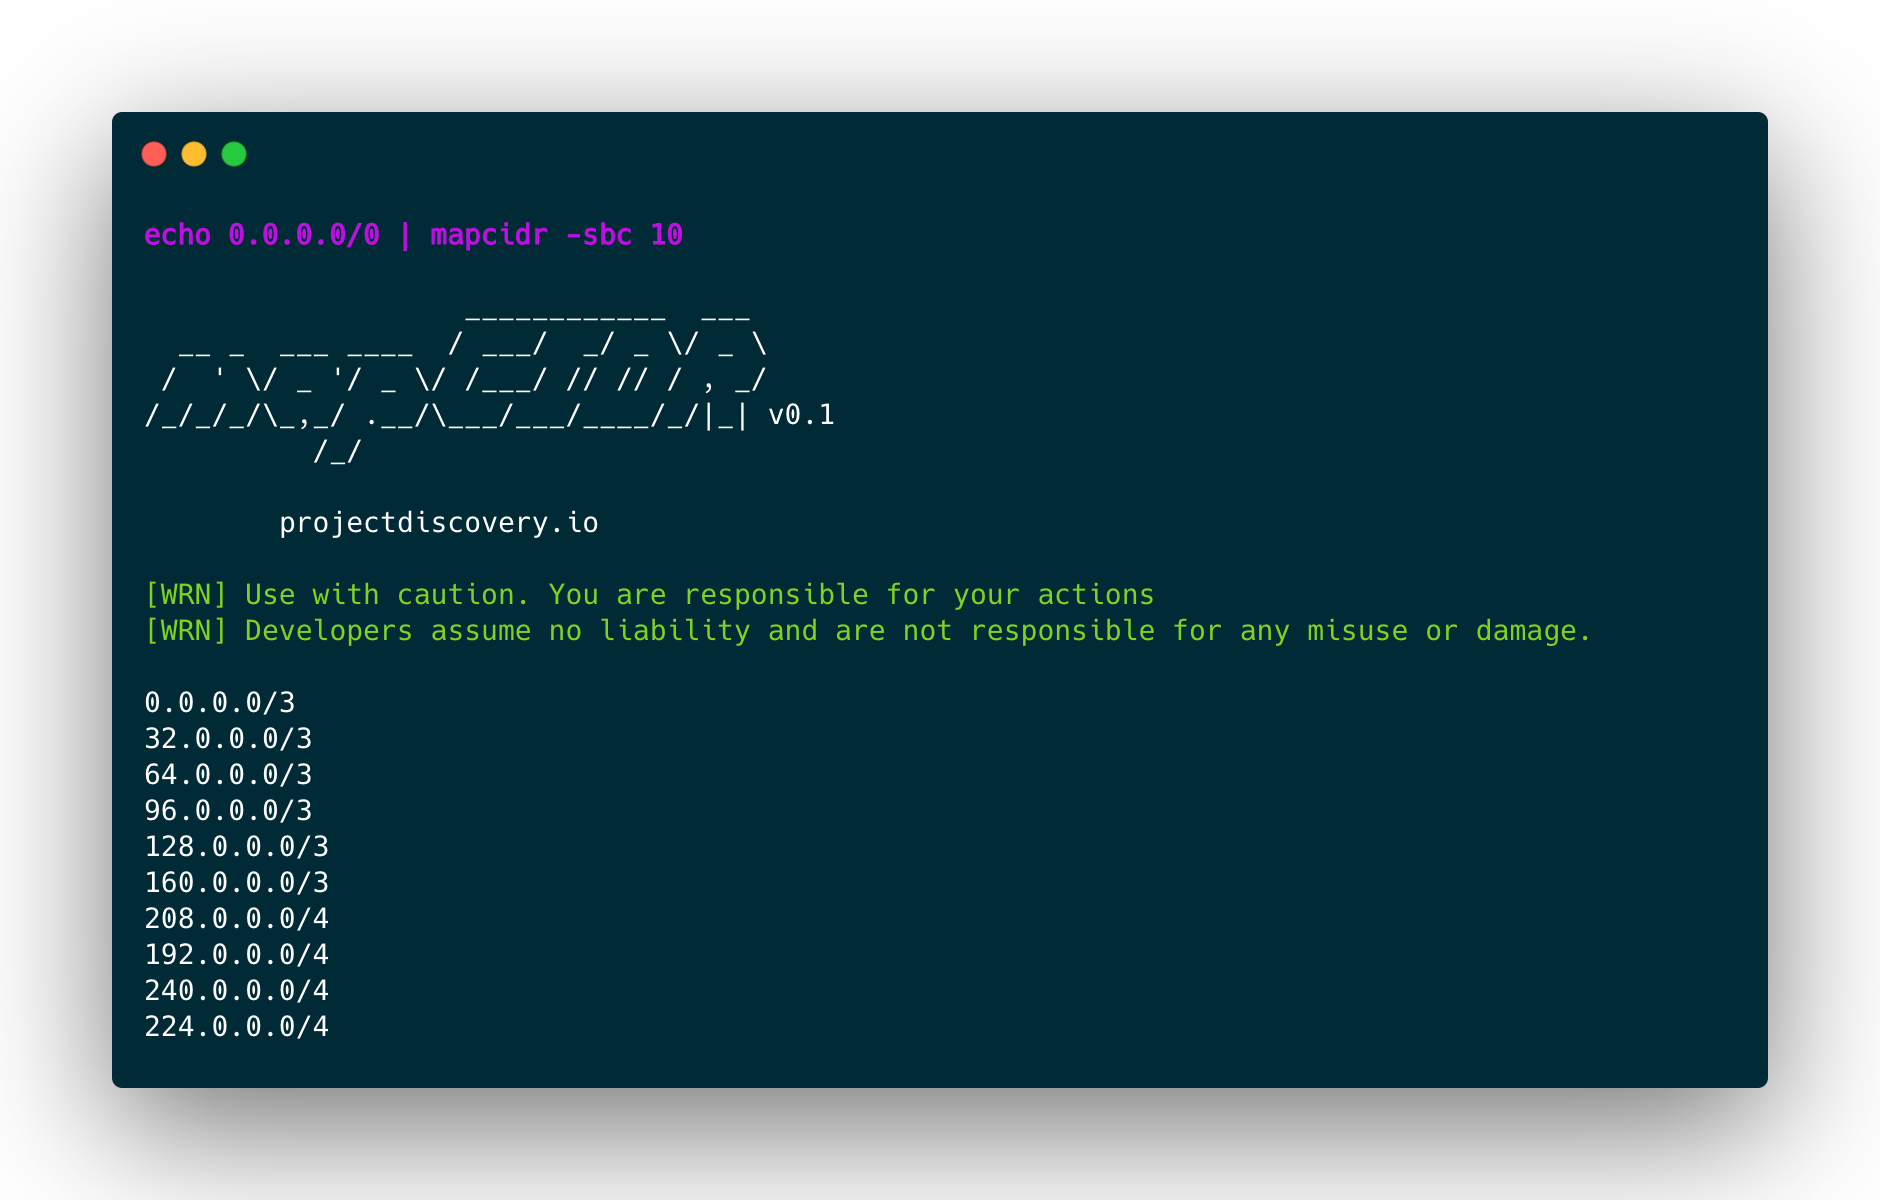
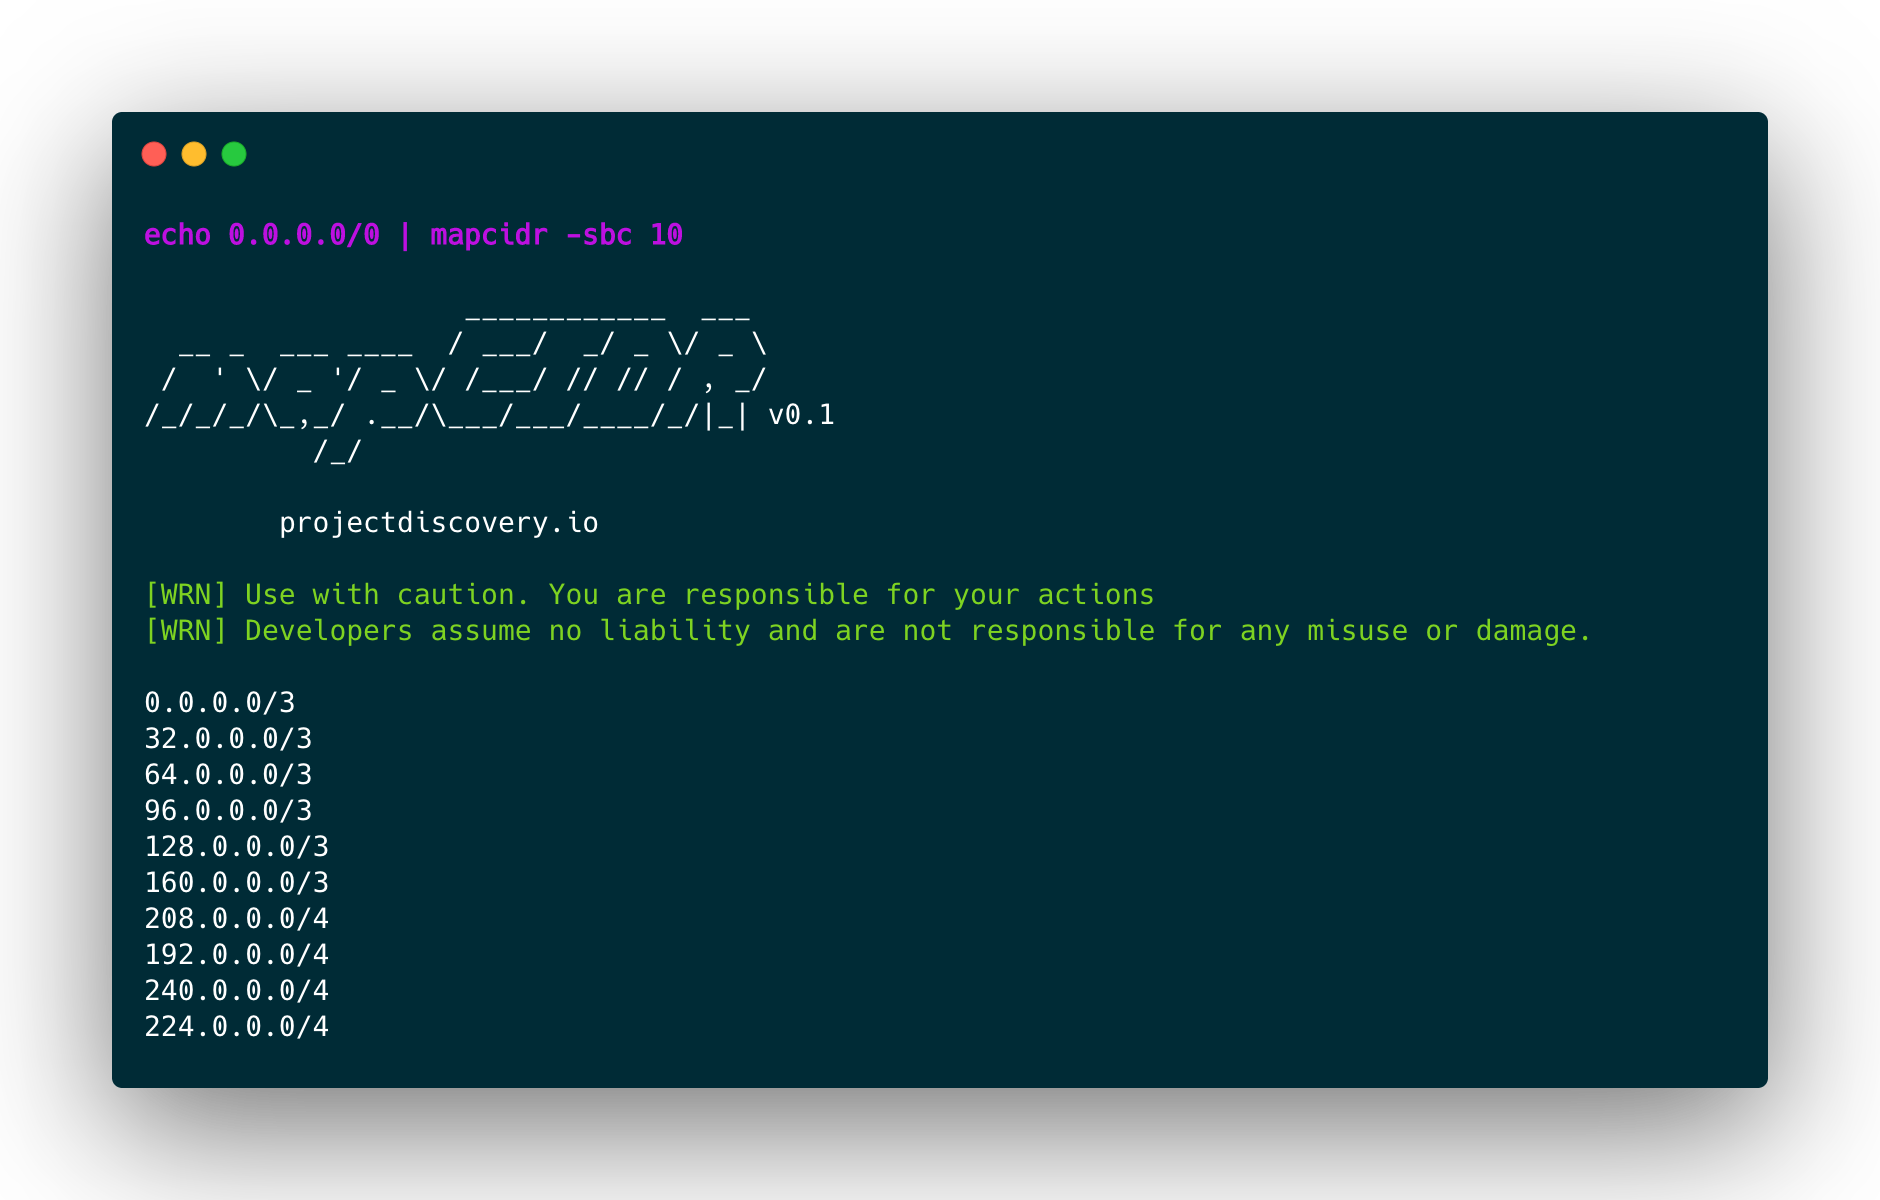
Pour découper un CIDR donné ou une liste de CIDR par nombre de CIDR, ou pour le découper en plusieurs sous-réseaux plus petits et égaux, utilisez la commande suivante :
mapcidr -cidr 173.0.84.0/24 -sbc 10 -silent
173.0.84.0/27
173.0.84.32/27
173.0.84.64/27
173.0.84.96/27
173.0.84.128/27
173.0.84.160/27
173.0.84.208/28
173.0.84.192/28
173.0.84.240/28
173.0.84.224/28
Pour découper le CIDR donné afin d'obtenir un nombre égal d'hôtes dans chaque CIDR, utilisez la commande suivante :
mapcidr -cidr 173.0.84.0/16 -sbh 20000 -silent
173.0.0.0/18
173.0.64.0/18
173.0.128.0/18
173.0.192.0/18
Remarque : il n'est possible d'obtenir une répartition parfaite que lorsque le nombre souhaité de tranches ou d'hôtes par sous-réseau est une puissance de deux. Sinon, l'outil tentera de trouver automatiquement la meilleure stratégie de découpage pour obtenir le résultat souhaité.
Pour fusionner plusieurs plages CIDR en un bloc de sous-réseau plus petit, utilisez la commande suivante :
$ mapcidr -cl cidrs.txt -aggregate
Pour lister les blocs CIDR pour une liste d'IP donnée, utilisez la commande suivante :
$ mapcidr -il ips.txt -aggregate
Il est également possible d'effectuer des agrégations approximatives pour des groupes d'IP clairsemés (version 4 uniquement). L'intervalle final contiendra des IP contiguës n'appartenant pas à l'entrée :
$ cat ips.txt

1.1.1.1
1.1.1.16
1.1.1.31
$ cat ips.txt | mapcidr -aggregate-approx

1.1.1.0/27
Pour lister les blocs CIDR d'une plage d'adresses IP donnée (IPv4 | IPv6), utilisez la commande suivante :
 $ mapcidr  -cl 192.168.0.1-192.168.0.255 -aggregate
 OR
 $ echo 192.168.0.1-192.168.0.255 | mapcidr -aggregate
192.168.0.1/32
192.168.0.2/31
192.168.0.4/30
192.168.0.8/29
192.168.0.16/28
192.168.0.32/27
192.168.0.64/26
192.168.0.128/25
Pour faire correspondre des IP à partir de la liste donnée de plages CIDR, utilisez la commande suivante :
$ mapcidr -cidr 192.168.1.0/24 -mi 192.168.1.253,192.168.1.252
$ mapcidr -cidr 192.168.1.0/24 -mi ip_list_to_match.txt
Pour filtrer les IP à partir de la liste donnée de plages CIDR, utilisez la commande suivante :
$ mapcidr -cidr 192.168.1.224/28 -fi 192.168.1.233,192.168.1.234
$ mapcidr -cidr 192.168.1.224/28 -fi ip_list_to_filter.txt






