frieren
Frieren est un micro-framework conçu pour être utilisé dans les routeurs et les ordinateurs monocartes (SBC). Ce framework est conçu pour être léger,…

Frieren est un micro-framework conçu pour être utilisé dans les routeurs et les ordinateurs monocartes (SBC). Ce framework est conçu pour être léger,…

PEGASUS-NEO est un framework complet de tests d'intrusion conçu pour les professionnels de la sécurité et les hackers éthiques. Il combine plusieurs…


Framework d'expérimentation Bluetooth pour les puces Broadcom et Cypress.

Le ChameleonMini est un émulateur de carte à puce sans contact polyvalent compatible NFC. Le ChameleonMini a été développé par…

Un repo super cool de tous les plugins et configurations personnalisés que j'utilise, comme vu sur mes réseaux sociaux / YouTube. Guides utiles et…

Un utilitaire de force brute Wifi pour Windows, basé sur une méthode extrêmement ancienne mais toujours fonctionnelle sans nécessiter de dépendances…

Trouvez le meilleur réseau WiFi pour votre emplacement — évalue chaque réseau enregistré selon sa qualité réelle, pas seulement les barres de signal.

Realtek RTL8852AE / rtw89 Monitor Mode and Packet Injection (Raw TX) patch for Linux / Kali Linux

Catalogue organisé de 364 APK de pentesting et de sécurité Android, classés par catégorie, couvrant la forensique, le MITM, le sniffing, l'OSINT, le…

Couteau suisse Bluetooth Low Energy

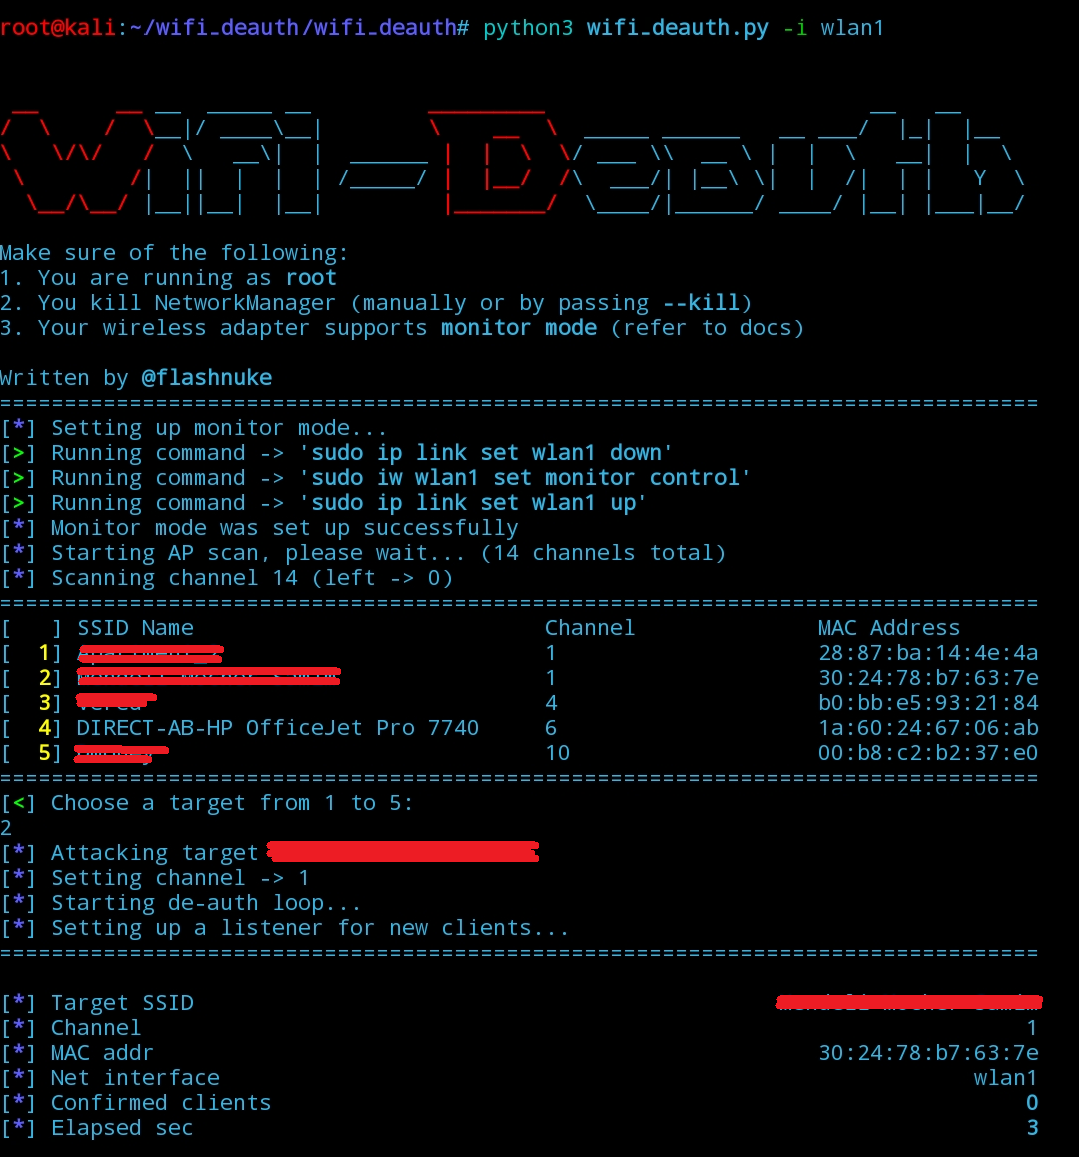
Une attaque deauth qui déconnecte tous les appareils du réseau wifi cible (2.4Ghz & 5Ghz), WPA3 également supporté (PMF non testé)

Bibliothèque C pour décoder les paquets de bande de base Bluetooth et extraire les informations de piconet à partir du matériel Ubertooth et USRP…

Une application de boîte à outils de recherche NFC pour Android

Dump1090 est un simple décodeur Mode S pour les appareils RTLSDR

Ce projet a pour but de fournir une série d'outils pour fabriquer, parser, envoyer, analyser et casser un ensemble de paquets LoRaWAN afin d'auditer…

Cadre modulaire d'audit WLAN pour les équipes rouges avec des modules de déauthentification, point d'accès rogue et capture de handshake WPA. Dispose…

Wrapper Python pour tshark, permettant l'analyse de paquets en Python à l'aide des dissecteurs de Wireshark.