

BurpWpsScan
 teycir/burpwpsscan
Extension Burp pour le scan de sécurité WordPress
reconnaissancevulnerability-scannersexploitation+5
11
teycir/burpwpsscanExtension Burp pour le scan de sécurité WordPress
 abtonc/next-cve-2025-66478
Analyse les projets locaux pour la vulnérabilité CVE-2025-66478 et signale les instances affectées sans les corriger.
 tegal1337/whorepress
Vérificateur de connexion WordPress - sans selenium / puppeteer
 georgiev-martin/nofrak
Preuve de concept pour Android. NoFrak est conçu pour prévenir les attaques de type « fracking », comme décrit dans « Breaking and Fixing…
 killswitch-gui/flask_appengine_redirector
Redirection C2 Flask pour Google App Engine
 0xmarik/aresius
Proxy d'interception HTTP/HTTPS natif pour les testeurs d'intrusion et les chasseurs de bug bounty avec altération des requêtes en direct, rejeu de…
 owasp/appsecdc2019
Dépôt officiel de la conférence AppSecDC 2019, hébergeant les supports de présentation, les ressources et le contenu sélectionné de l'événement OWASP…
 borewit/svg-sanitizer
Bibliothèque Java qui assainit les fichiers SVG en supprimant JavaScript, les gestionnaires d'événements inline et les balises script, tout en…
 ianxtianxt/apache-
Backdoor de persistance Apache
 curiotrace/paramtrace
Découverte rapide de paramètres HTTP pour les tests de sécurité autorisés
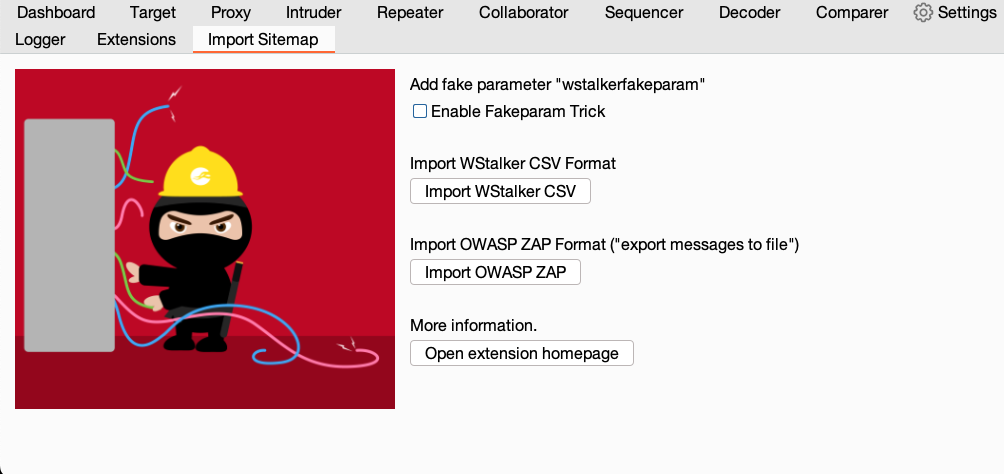 nccgroup/burpimportsitemap
Import To Sitemap est une extension Burp Suite permettant d'importer un fichier CSV wstalker ou un fichier d'export ZAP dans le Sitemap de Burp.
 principlebreach/waybend
Atelier auto-hébergé pour les redirections SSRF, les payloads, les callbacks et le DNS
 yuyudhn/blindxss-lite
Un collecteur et serveur de payload Blind XSS (Cross-Site Scripting) léger construit avec Flask
 i12gocaj/instagram-notes-audio-leakage-via-url-extraction-fixed
Rapport technique d'une vulnérabilité déjà corrigée dans Instagram Notes qui exposait l'audio original des vidéos via des URL directes.
 taurusomar/wpjuicer
Outil WP Juicer pour un balayage rapide des informations confidentielles sur les points de terminaison WordPress.
 permanet/permanet
Archivage web cryptographiquement vérifiable. Capture Playwright → hash Merkle SHA-256 → OpenTimestamps ancré sur Bitcoin → stockage permanent…
 sej2020/manipulating-web-agents
Démonstration de recherche sur les attaques par injection indirecte de prompts pour contrôler des agents web autonomes basés sur des LLM, avec des…
 ajinabraham/oauth-request-crafter
OAuth Request Crafter