
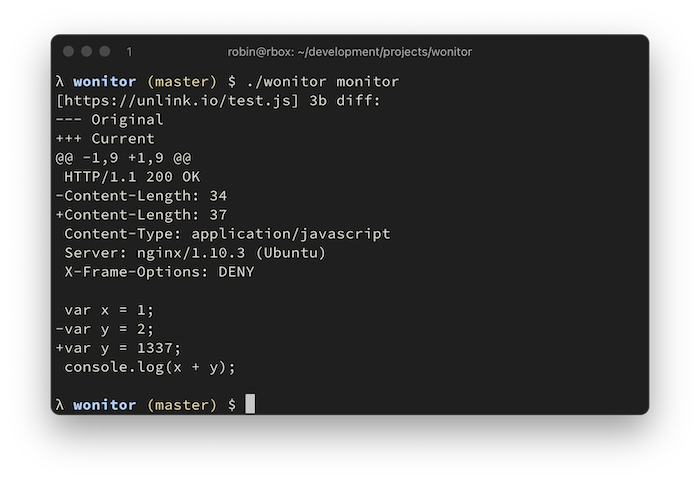
wonitor
 rverton/wonitor
moniteur de changement d'endpoint web rapide et sans configuration
reconnaissancevulnerability-analysisinformation-gathering+1
rverton/wonitormoniteur de changement d'endpoint web rapide et sans configuration
 ascr0b/pcwt
Interface de gestion de projet basée sur le web pour les workflows de test de pénétration et de chasse aux bogues, automatisant le scan de ports avec…
 infobyte/ai-pentest-agent
Agent autonome de pentest IA autonome avec une boucle planifier→agir→juger, des compétences génériques, un garde-fou pour les actions destructrices…
 raikia/nmap-scripts
Une collection de scripts nmap que j'ai écrits
 nu11secur1ty/iis-backdoor
Backdoor IIS furtif utilisant un filtre ISAPI caché pour un accès distant persistant, l'exfiltration de données et l'injection d'exploits à la volée…
 jofpin/compaxss
Contourner les XSS réfléchis (Cross-site scripting)
 nccgroup/creep-web-app-scanner
Une application web scanner
 gwroblew/detectxsslib
Bibliothèque C++ pour détecter les vulnérabilités de script intersite (XSS) dans les URL grâce à l'analyse de motifs, avec des modules serveur et des…
 zcyberseclab/zscan
Un outil de détection de services rapide et personnalisable, alimenté par un système d'empreintes flexible. Il vous aide à identifier les services,…
 password123456/setup-wordpress-with-security-best-practice
Guide complet pour sécuriser les installations WordPress : couvre les modifications des comptes administrateurs, l'application du HTTPS, la sécurité…
 jas502n/burp_aes_plugin
Plugin Burpsuite pour craquer AES
 bishopfox/proxylistreliabilitycheck
Script Perl pour tester la fiabilité d'une liste de proxys web ouverts.
 karmahostage/gethspoit
Trouver des nœuds Ethereum vulnérables aux attaques RPC
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - Agent
 tismayil/laraveln00b
LaravelN00b .env Scanner
 0verl0ad/dumb0
Un outil simple pour extraire les utilisateurs des forums et CMS populaires :)
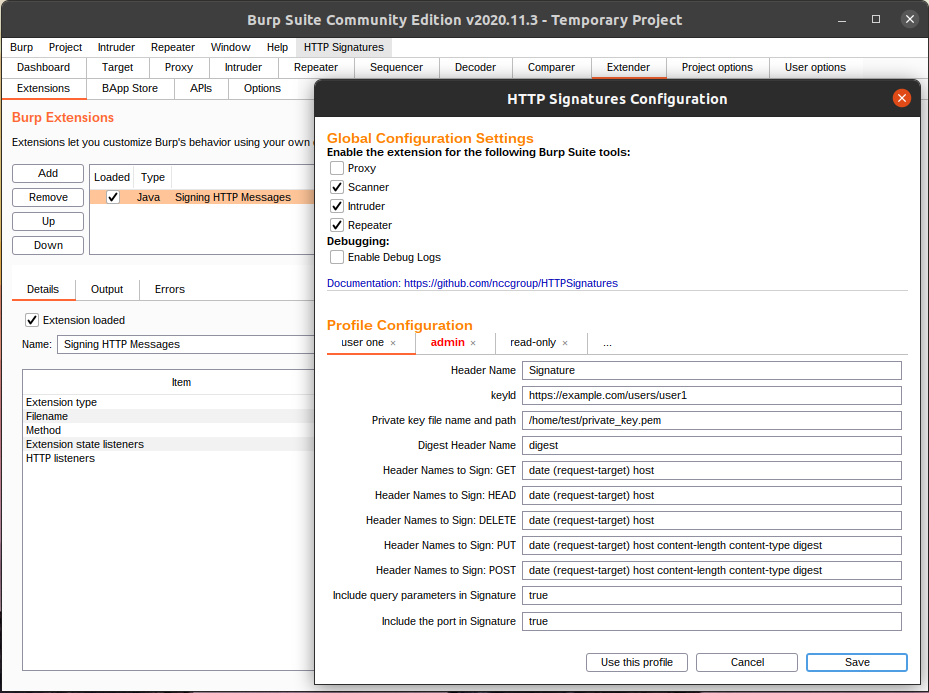 nccgroup/httpsignatures
Une extension Burp Suite implémentant le brouillon draft-ietf-httpbis-message-signatures-01 de la spécification Signing HTTP Messages.