security-harness
Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…

Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…

Un outil pour effectuer un brute-force léger de serveurs HTTP afin d'identifier les points de terminaison d'authentification NTLM couramment…

Un scanner de surface non intrusif pour CVE-2025-55182 (React Server Components RCE). Détecte les points de terminaison RSC exposés dans les…

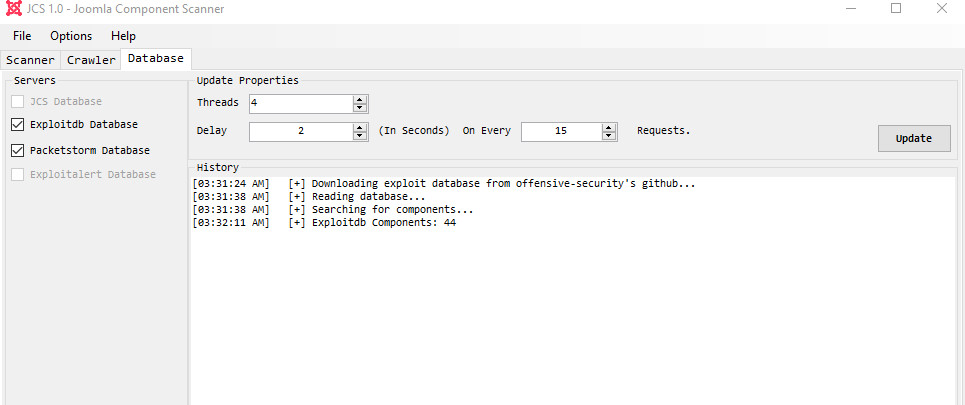
Scanner de vulnérabilité des composants Joomla

Hackerinfo informations Sécurité des applications web

Un scanner de kits de phishing basique pour l'hébergement dédié et semi-dédié

Contournement automatique des filtres XSS

Rétro-ingénierie de l'API Rewe en Go

Extension de Burp Suite pour analyser et explorer les applications monopages.

SSLScan teste les services activant SSL/TLS afin de découvrir les suites de chiffrement prises en charge.

Outil CLI basé sur Go qui analyse les bases de code pour vérifier leur état de préparation au lancement, en détectant les configurations manquantes,…

Un script Python multi-threadé conçu pour bruteforcer les noms de répertoires et de fichiers sur les serveurs web.

XIP génère une liste d'adresses IP en appliquant un ensemble de transformations utilisées pour contourner les mesures de sécurité, p. ex. filtrage…

Déterminer la version du logiciel en cours d'exécution d'une interface de gestion F5 BIG-IP distante.

Un agent JavaScript Ligolo-ng fonctionnant à l'intérieur des navigateurs Chrome et Chromium en exploitant les applications web isolées.

Web Filter External Enumeration Tool (WebFEET)

# Scanner Python pour « ShellShock » (CVE-2014-6271)

Un programme pour tester les fonctionnalités WAF